 wortell/log4j
CVE-2021-44228 に関連するすべての情報、スクリプトなどを含むリポジトリ

これは Wortell による公開リポジトリで、Log4j に関連する脆弱性に関する情報、リンク、ファイル、その他のアイテムを含みます
log4j 2.17.0 に脆弱性があるため、現在はバージョン 2.17.1 へのパッチ適用が推奨されています
| CVE | スコア | 説明 |
|---|---|---|
| CVE-2021-44228 | 10.0 | Log4j バージョン 2.0-beta9 から 2.14.1 に影響するリモートコード実行の脆弱性(バージョン 2.15.0 で修正) |
| CVE-2021-45046 | 9.0 | Log4j バージョン 2.0-beta9 から 2.15.0(2.12.2 を除く)に影響する情報漏えいおよびリモートコード実行の脆弱性(バージョン 2.16.0 で修正) |
| CVE-2021-45105 | 7.5 | Log4j バージョン 2.0-beta9 から 2.16.0 に影響するサービス拒否(DoS)の脆弱性(バージョン 2.17.0 で修正) |
| CVE-2021-44832 | 6.6 | Log4j2 バージョン 2.0-beta7 から 2.17.0(セキュリティ修正リリース 2.3.2 および 2.12.4 を除く)に影響するリモートコード実行の脆弱性 |

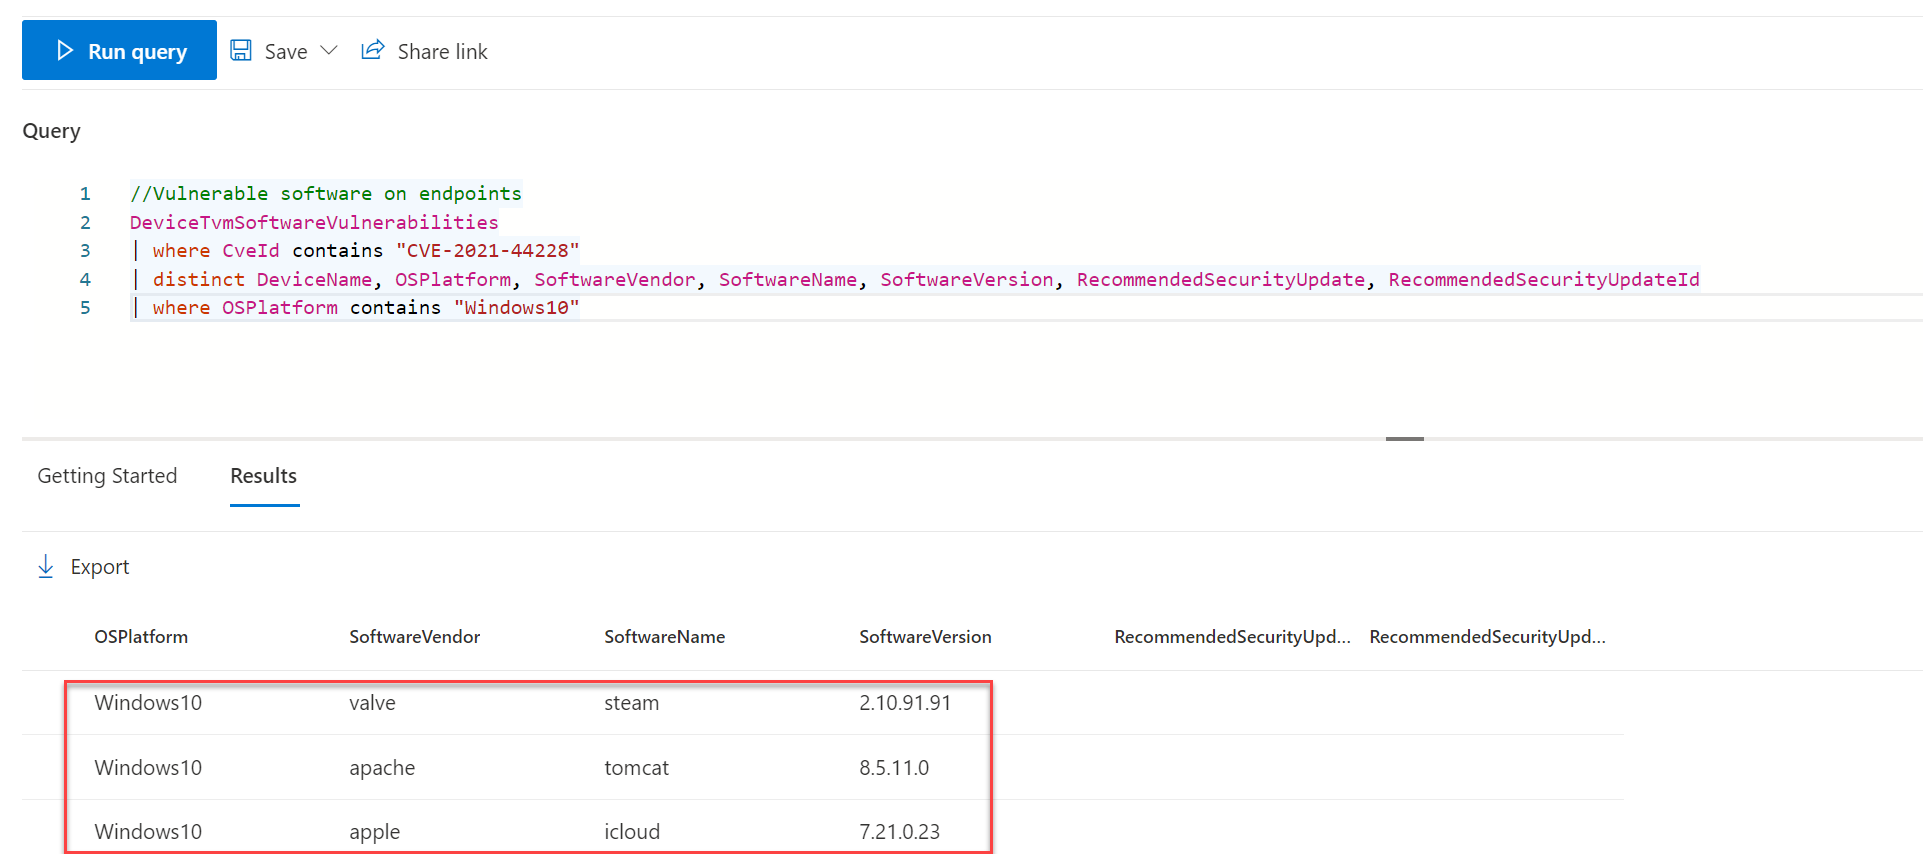
Log4j を使用しており、悪用される可能性のあるアプリケーションを検出するためのいくつかのオプションを紹介します:
Florian Roth 氏も優れた YARA ルールを公開しています:https://github.com/Neo23x0/signature-base/blob/master/yara/expl_log4j_cve_2021_44228.yar

VX-underground は、log4j CVE を悪用しているのが確認されたマルウェアファミリーのサンプルライブラリを維持しています:https://samples.vx-underground.org/samples/Families/Log4J%20Malware/
log4j スキャナー/検出器の検証に役立つ log4j ライブラリバージョンのサンプル:https://github.com/mergebase/log4j-samples/
Microsoft Sentinel は、脆弱性のテストと詳細な学習のための CVE-2021-44228 Log4Shell リサーチラボ環境を提供しています:https://github.com/Cyb3rWard0g/log4jshell-lab
!重要! エクスプロイトは継続的に開発されています。常に最新バージョンのスキャナーを使用するようにしてください。以下で使用するスキャナーは、log4j のバージョン 2.17.1 が推奨されることを考慮に入れていることが確認されています。
https://github.com/NCSC-NL/log4shell/blob/main/software/README.md を使用して、潜在的に脆弱なデバイスを特定します。これは時間のかかる作業ですが、いずれにしても行う必要があるので、早めに始めるのが賢明です!
https://github.com/dtact/divd-2021-00038--log4j-scanner を使用して、脆弱な Java アプリケーション/依存関係をチェックするスキャンを実行します。コマンド divd-2021-00038--log4j-scanner.exe {target-path} で、脆弱性があると分類されたファイルに注意してください。
| バージョン | 分類 |
|---|---|
| 2.12.4 | 安全 |
| 2.17.1 | 安全 |
| 2.3.2 | 安全 |
| 2.16.0 | 問題なし |
| 2.15.0 | 問題なし |
| < 2.15.0 | 脆弱 |
python3 log4shell-detector.py -p c:\ で、悪用試行に注意してください。LOG4J についてブログを書いている Wortell のスペシャリストたち: