Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-65731 — CVE-2025-65731 のアドバイザリ | Kitploit
ツール/GitHubGitHub/whitej3rry/cve-2025-65731
組み込みシステムセキュリティIoTセキュリティ脆弱性分析エクスプロイトハードウェアハッキングペネトレーションテストハードウェアセキュリティハードウェアとIoTセキュリティ
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

CVE-2025-65731 のアドバイザリ

リポジトリを見る
4010ヶ月前未レビュー
共有

CVE-2025-65731

CWE-1191: 不適切なアクセス制御によるオンチップデバッグおよびテストインターフェース

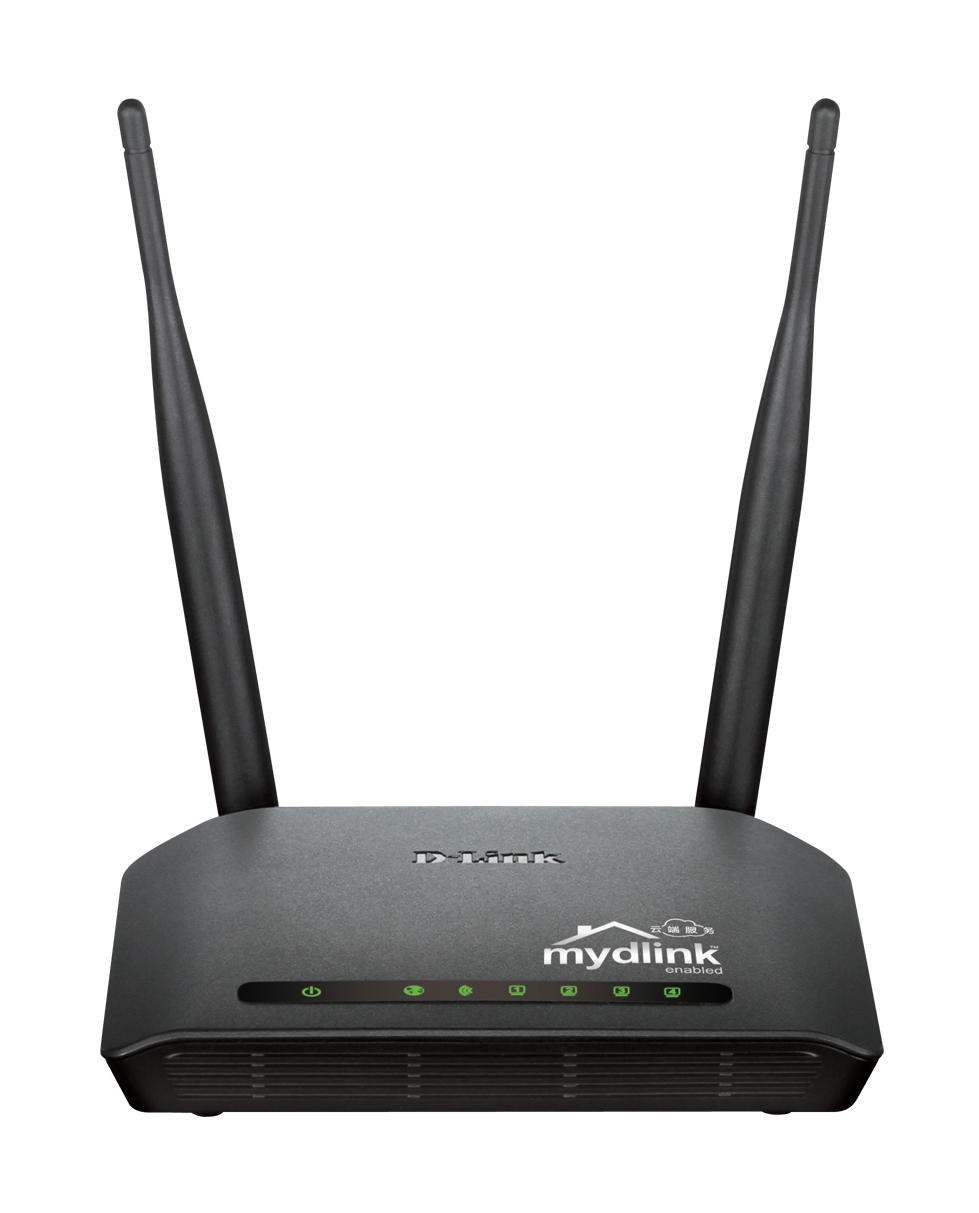
D-Link DIR-605L(ハードウェアF1、ファームウェアV6.02CN02)におけるUARTルートシェルアクセス

1

概要

Linuxカーネル2.4.18を実行しているD-Link DIR-605Lルーター(ハードウェアバージョンF1、ファームウェア外部バージョンV6.02CN02)において、重大なハードウェアセキュリティ脆弱性が確認されました。UARTデバッグインターフェースには適切なアクセス制御メカニズムが欠如しており、物理的なアクセス権を持つ攻撃者がUARTピンに接続し、認証なしでルートシェルにアクセスできる状態になっています。この脆弱性は、CWE-1191(不適切なアクセス制御によるオンチップデバッグおよびテストインターフェース)に該当します。

影響を受ける製品:

デバイスモデル: D-Link DIR-605L - ファームウェアバージョン: V6.02CN02

脆弱性の説明

UARTデバッグインターフェースは、デバイスのピンを介して物理的に公開されており、認証や認可の壁なしでアクセスできます。これらのUARTピンに接続した攻撃者は、起動中または起動後にデバイスのルートシェルへ即座にアクセスでき、ソフトウェアベースのすべての認証制御を回避できます。この直接的なルートシェルアクセスにより、デバイス全体とそのネットワーク環境の機密性、整合性、可用性が損なわれます。

影響:

  • 認証不要でルーターの完全なルートレベル制御が可能。
  • デバイス設定の変更、永続的マルウェアのインストール、ネットワークトラフィックの傍受が可能。
  • デバイス上のセキュリティメカニズムを完全に回避。
  • 接続されたネットワークやデバイスへの攻撃の足掛かり(ピボットポイント)となる可能性。

概念実証:

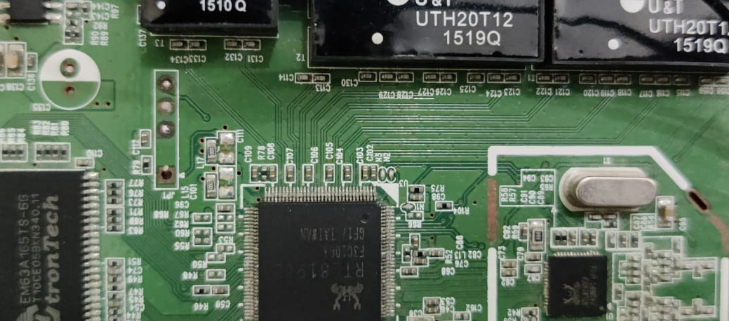
  1. D-Link DIR-605L(ハードウェアF1)のUARTピンを特定し、シリアルインターフェースに接続しました。
    2
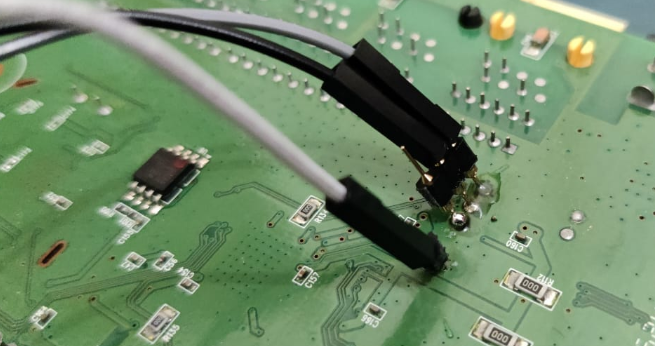
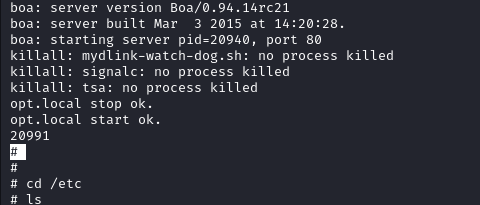
  2. 適切なボーレートのシリアルターミナルエミュレータを使用して、デバイスのブートローダー出力とLinuxシェルプロンプトにアクセスしました。
    3
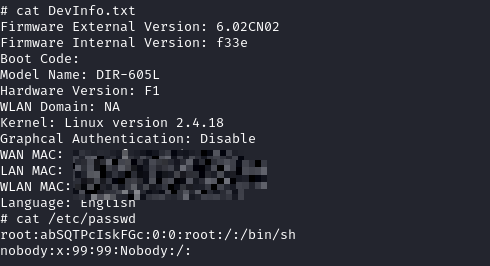
  3. cat /etc/passwd などのコマンドにより、このインターフェースではパスワード保護なしでrootユーザーが存在することが確認されました。
    4
  4. 完全に対話型のルートシェルプロンプト(#)が取得され、デバイス上で任意のコマンドを実行できるようになりました。
    5

参照:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

作成者:

Mohamed Danish (j3rry)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →