
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
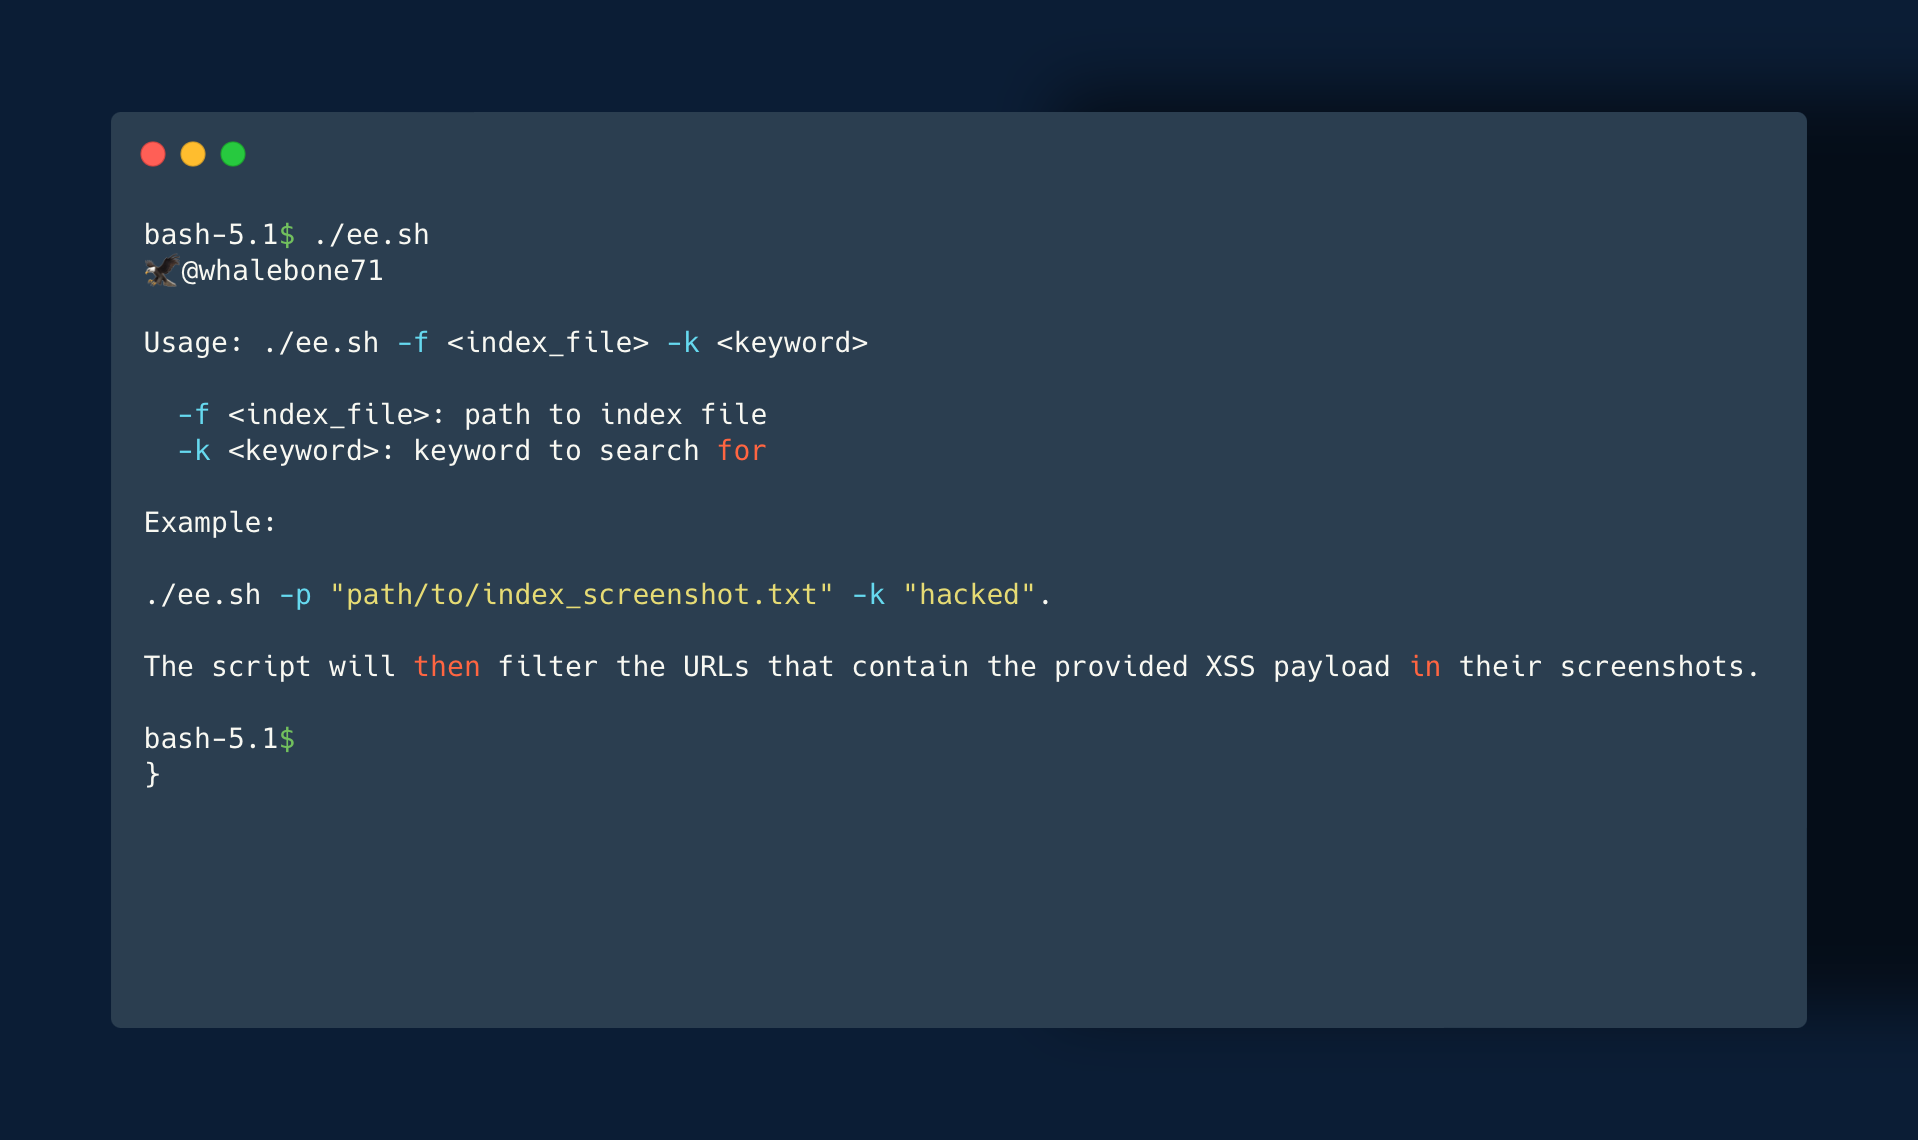
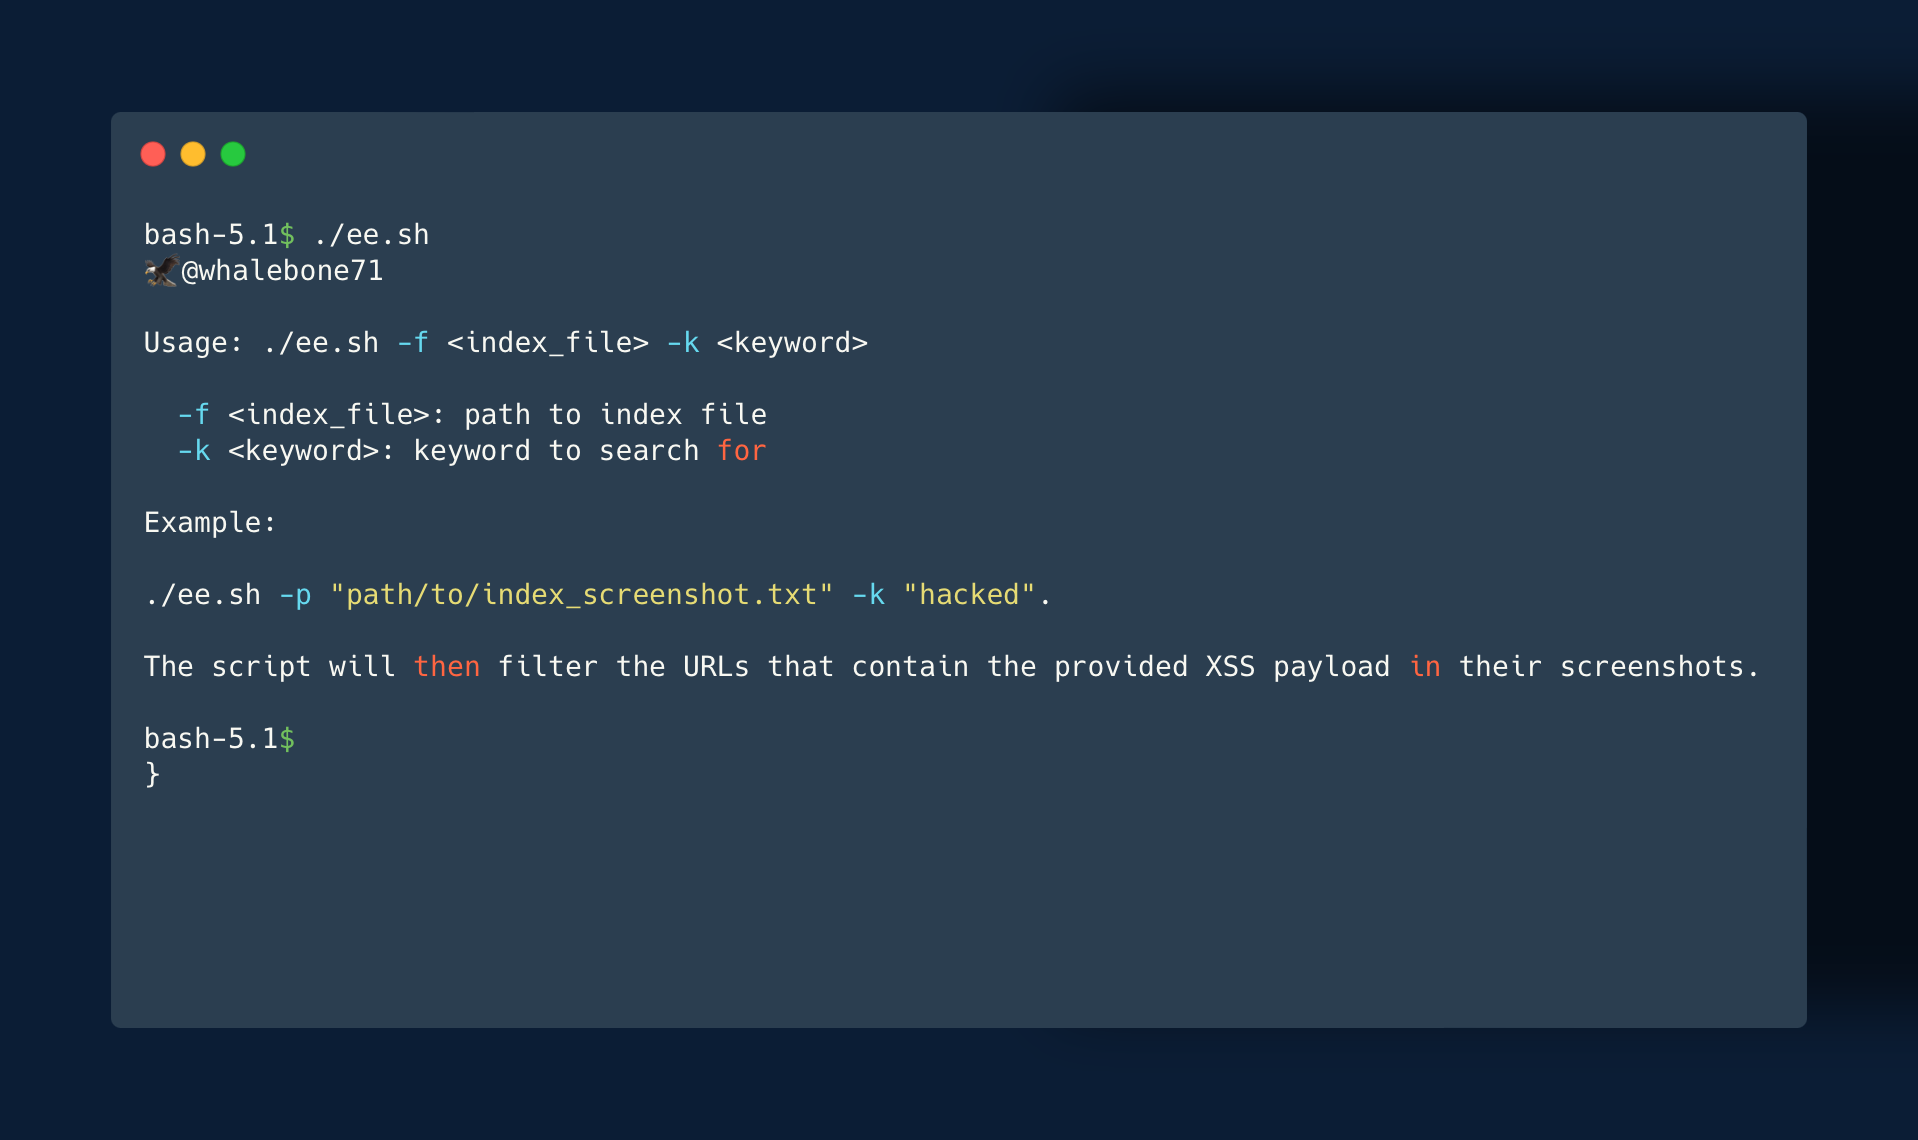
EagleEye — スクリーンショットから実際の脆弱性URLを抽出するには、ee.shスクリプトを使用できます。./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" を実行するだけで、スクリプトはスクリーンショットに反射型XSSペイロード(例:cPanel CVE-2023-29489)を含むURLをフィルタリングします。 | Kitploit
ツール/GitHubGitHub/whalebone7/eagleeye
偵察脆弱性スキャナーウェブアプリケーション悪用情報収集ウェブセキュリティペネトレーションテスト
GitHubwhalebone7/eagleeye

EagleEye

スクリーンショットから実際の脆弱性URLを抽出するには、ee.shスクリプトを使用できます。./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" を実行するだけで、スクリプトはスクリーンショットに反射型XSSペイロード(例:cPanel CVE-2023-29489)を含むURLをフィルタリングします。

リポジトリを見る
71343年前未レビュー
共有

EagleEye:

carbon

Project Discovery による HTTPX に -ss オプションが追加されたことで、gf xss と qsreplace を使用して、XSS ペイロード(例: <script>alert(hacked)</script>)を含む潜在的に脆弱な URL のリストを作成できるようになりました。HTTPX はその後、すべての URL にアクセスしてスクリーンショットを撮影し、それらは output/screenshot/index_screenshot.txt に保存されます。

スクリーンショットから実際に脆弱な URL をフィルタリングするには、ee.sh スクリプトを使用できます。単に ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" を実行すると、スクリプトはスクリーンショット内に指定された XSS ペイロードを含む URL をフィルタリングします。

このプロセスにより、潜在的に脆弱な URL をすばやく特定し、スクリーンショット内の XSS ペイロードの有無に基づいて誤検知を除外できます。これは、Web アプリケーションの XSS 脆弱性を特定して緩和するための強力なツールとなります。

前述のツールとテクニックをある程度習得すれば、それらを応用して複数の種類の脆弱性を発見できます。

このツールは、法律と業界のベストプラクティスの範囲内で脆弱性テストを実施する倫理的なハッカーやサイバーセキュリティ研究者を対象としていることに注意することが重要です。違法または悪意のある活動に使用することはできません。このツールを使用する責任はユーザーにあります。

インストール:

このツールを使用するには、Tesseract OCR のインストールが必要です。Linux、macOS、Windows では、公式の Tesseract OCR GitHub リポジトリの指示に従ってインストールできます。さらに、このスクリプトには Bash シェルが必要で、これはほとんどの Unix 系システムにプリインストールされています。

1.Git Clone "This_Rep" && cd EagleEye

2.Chmod +x ee.sh

3../ee.sh

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





