Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Confluence-Question-CVE-2022-26138- — Atlassian Confluence Server and Data Center: CVE-2022-26138 | Kitploit
ツール/GitHubGitHub/vulnmachines/confluence-question-cve-2022-26138-
偵察パスワード攻撃脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集
GitHubvulnmachines/confluence-question-cve-2022-26138-

Confluence-Question-CVE-2022-26138-

Atlassian Confluence Server and Data Center: CVE-2022-26138

共有
リポジトリを見る
31254年前未レビュー

Confluence-Question-CVE-2022-26138

Atlassian Confluence Server and Data Center: CVE-2022-26138

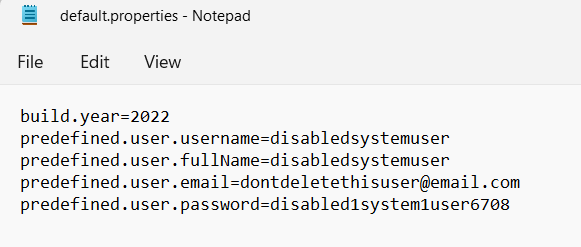
'Questions for Confluence' アプリが Confluence Server または Data Center にインストールされ有効化されると、ユーザー名 'disabledsystemuser'、パスワード 'disabled1system1user6708' の Confluence ユーザーアカウントが作成されます。このパスワードはハードコードされており、このアカウントは confluence-users グループに追加されます。confluence-users グループはデフォルトで、Confluence アプリケーション内のすべての非制限ページの閲覧と編集を許可します。

攻撃者はこれらのハードコードされた認証情報を使用して Confluence にログインし、confluence-users グループ内のすべてのコンテンツにアクセスできる可能性があります。このユーザーアカウントは、アプリのバージョン 2.7.34、2.7.35、および 3.0.2 をインストールしたときに作成されます。

Questions for Confluence の問題を修正するには、Atlassian は Questions for Confluence アプリをセキュアなバージョンに更新するか、disabledsystemuser アカウントを無効化/削除することを推奨しています。

Dorks

Shodan title:Confluence http.favicon.hash:-305179312

fofa: icon_hash="-305179312"
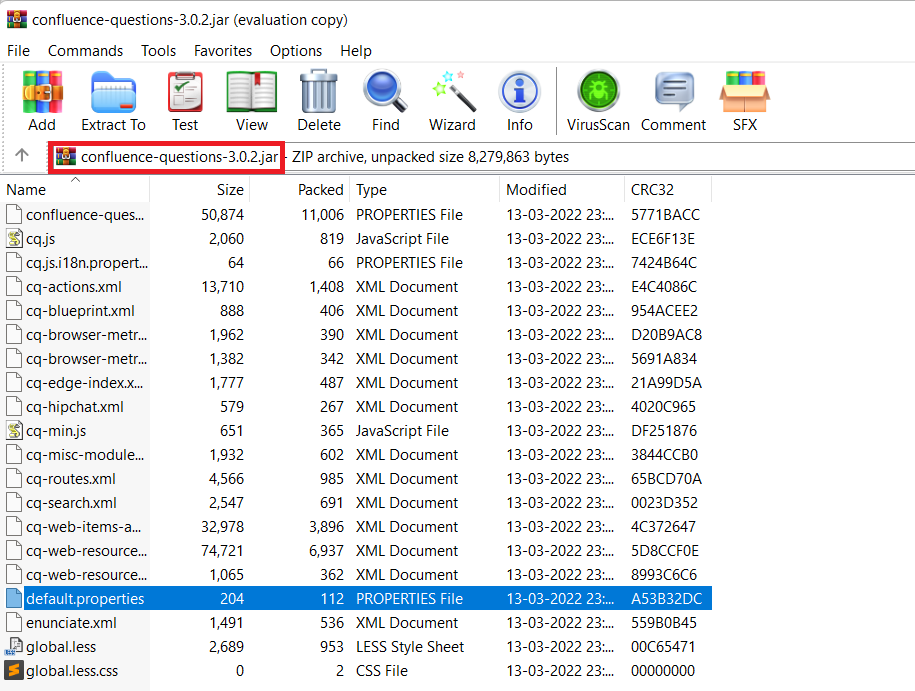
CVE-2022-26138 PoC

Questions for Confluence プラグイン

脆弱なプラグイン

認証情報

認証情報

Dorks:

Shodan title:Confluence http.favicon.hash:-305179312

fofa: icon_hash="-305179312"
フォローする

Vulnmachines

YouTube

Twitter

Facebook

LinkedIn

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →