
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/victor0013/cve-2019-0708
脆弱性スキャナーエクスプロイトフレームワークエクスプロイトウェブアプリケーション悪用ネットワークセキュリティペネトレーションテスト
GitHubvictor0013/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 RDP RCE 脆弱性用のスキャナー PoC

リポジトリを見る
3362307年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2019-0708

CVE-2019-0708 スキャナー PoC by @JaGoTu and @zerosum0x0.
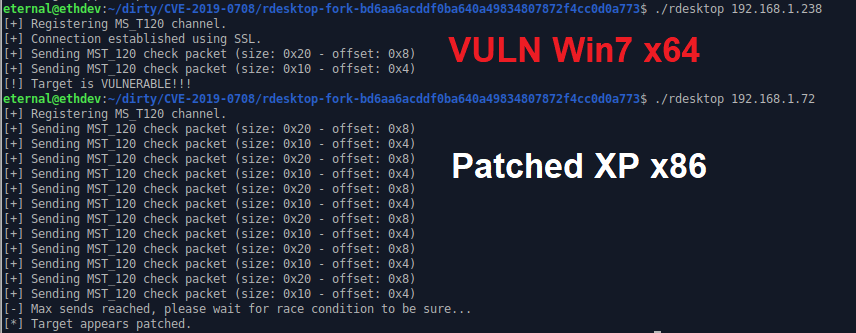
CVE-2019-0708 スキャナー

このリポジトリについて

rdesktop のスキャナーフォークで、ホストが CVE-2019-0708 Microsoft Windows リモート デスクトップ サービスのリモート コード実行の脆弱性に対して脆弱かどうかを検出できます。

これはサービス拒否を引き起こすことはありませんが、長年にわたる RDP スタックのすべての脆弱なバージョンに対して 100% の保証があるわけではありません。

Metasploit モジュールもありますが、これは現在開発中です(MSF には RDP ライブラリがありません)。

ビルド

ビルド済みバイナリもありますが、ソースからビルドする手順は次のとおりです。

git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make

通常の rdesktop のコンパイル手順を参照してください。

これは危険ですか?

この脆弱性の細部はすでに一般に知られ始めています。このツールは、攻撃者が理論上の RCE を達成することを可能にするものではありません。

この PoC を変更してサービス拒否を引き起こすことはハードルを下げますが、ある程度の労力も必要です。このスキャナーがどのように動作するかについての説明は提供しません。テストで正確であると思われ、論理的な経路に従っているとユーザーに伝えるだけです。

システム管理者は、脆弱なホストを発見するためにこのようなツールを必要としています。このツールは、法的な目的と、セキュリティコミュニティのこの脆弱性に対する理解を進めるためにのみ提供されます。

ライセンス

rdesktop フォークは GPLv3 でライセンスされています。

Metasploit モジュールは Apache 2.0 でライセンスされています。

ツールをダウンロード





