CVE-2025-55182
https://github.com/user-attachments/assets/0da9a623-fe2a-4a96-8192-7a07a76635d7
React2Shell スキャナー - Burp Suite 拡張機能


説明
React RCE Scanner は、React の脆弱性 CVE-2025-55182(React アプリケーションにおけるリモートコード実行)を検出し、悪用するために設計された Burp Suite 拡張機能です。ブラウジング中に URL を自動収集し、重複を除去し、除外用の正規表現フィルターを適用し、脆弱性スキャンを実行します。有料の Burp サブスクリプションは不要で、Community Edition でも動作します。
このツールは教育およびセキュリティ研究目的のみに使用してください。責任を持って、許可を得た上で使用してください。
機能
- 自動 URL キャプチャ: Proxy ツールの HTTP トラフィックから一意のベース URL(プロトコル + ホスト + ポート)を収集します。
- 重複除去: リスト内の重複 URL を排除します。
- 正規表現除外フィルター: 特定のドメインやパターン(例:
\.gov$ や internal\.company\.com)を除外し、スキャンを集中させます。
- 脆弱性スキャン: 細工したペイロードを送信し、レスポンス内の "digest" などの指標を確認することで、React RCE(CVE-2025-55182)をスキャンします。
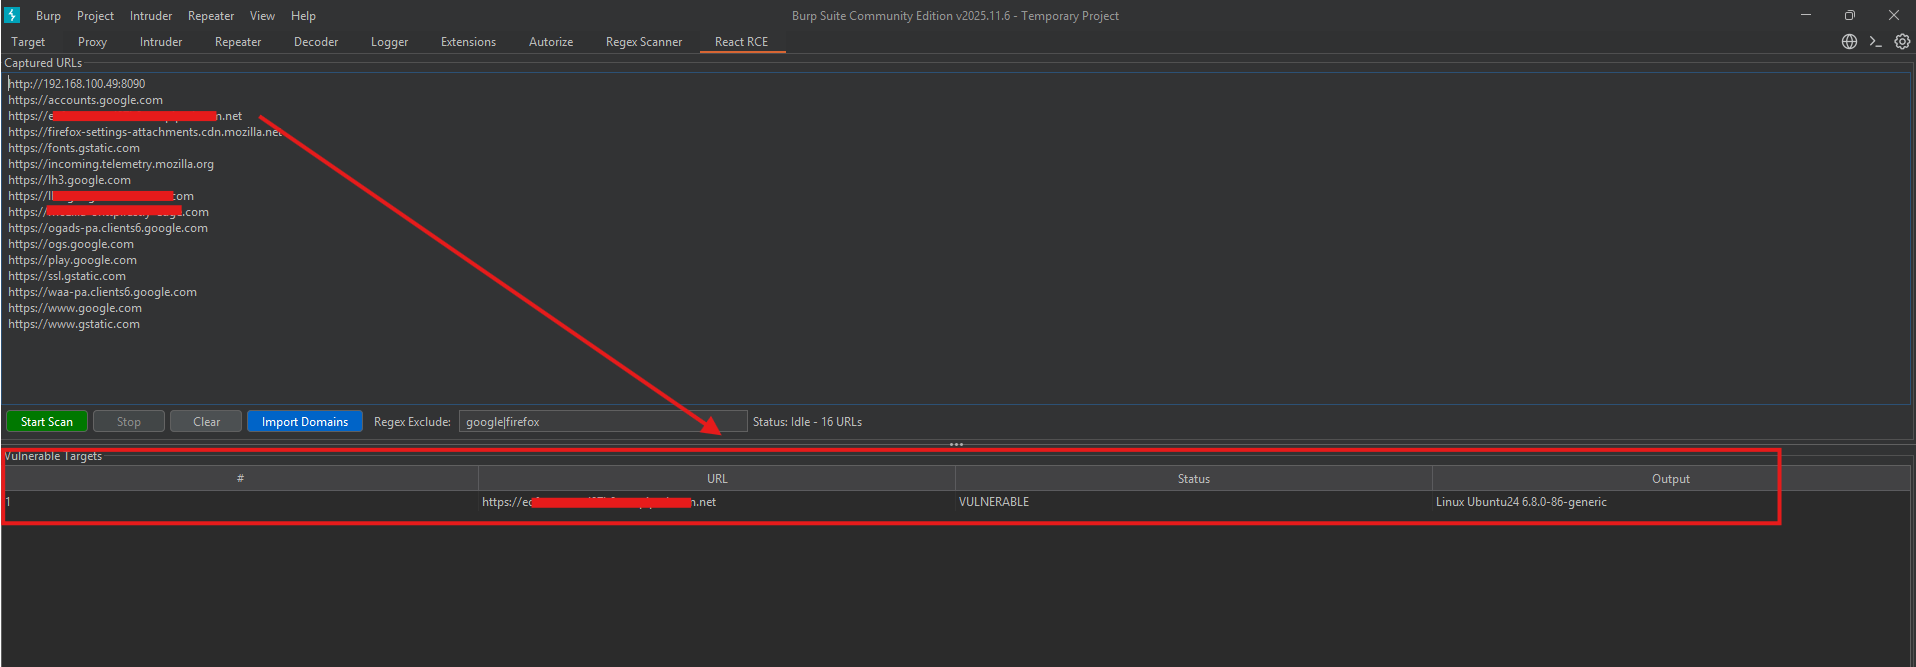
- 脆弱性ターゲットテーブル: URL、ステータス、出力(例:抽出された digest)を含む結果を表示します。
- ドメインのインポート: テキストファイルからドメインリストを読み込みます(1行に1ドメイン)。
- 開始/停止コントロール: リアルタイムのステータスで簡単にスキャンを管理できます。
- 有料 Burp 不要: Burp Suite Community Edition で動作します。
インストール
-
Python ファイルをダウンロード:
- 次のファイルをダウンロードします:
https://github.com/Updatelap/CVE-2025-55182/blob/main/burp_react_scanner.py
-
Burp Suite に読み込む:
- Burp Suite を開きます。
- Extender > Extensions > Add に移動します。
- Extension type: Python を選択します。
.py ファイルを選択します。- Next をクリックします。拡張機能が読み込まれ、"React RCE" タブが表示されます。
使い方
-
URL をキャプチャ:
- Burp の Proxy を通じて Web サイトを閲覧します。
- URL が自動的に「Captured URLs」領域に表示されます。
-
ドメインをインポート(オプション):
- 「Import Domains」をクリックします。
- 1行に1ドメイン(例:
https://example.com)を含むテキストファイルを選択します。
- 重複は自動的に除去されます。
-
フィルターを適用(オプション):
- 「Regex Exclude」に正規表現を入力します(例:
\.gov$ と入力すると .gov ドメインを除外)。
-
スキャンを開始:
- 「Start Scan」をクリックします。
- ツールが各 URL に対して CVE-2025-55182 のテストを実行します。
- 脆弱なターゲットは下部のテーブルに詳細とともに表示されます。
-
停止/クリア:
- 「Stop」をクリックするとスキャンを停止します。
- 「Clear」をクリックすると URL リストをリセットします。
スクリーンショット
制限事項
- Proxy でキャプチャした HTTP/HTTPS トラフィックに最適です。
- 大量のリストの場合、スキャンに時間がかかることがあります。辛抱強くお待ちください。
- 誤検出の可能性があります。手動で確認してください。
免責事項
このツールは倫理的なハッキングおよび研究目的のみに使用してください。許可のないターゲットには使用しないでください。作成者は誤用について責任を負いません。
コントリビューション
プルリクエスト歓迎します!大きな変更を加える場合は、最初に Issue を開いてください。
連絡先
バグを発見した場合や提案がある場合は、GitHub で Issue を作成してください。
[email protected]
 updatelap/cve-2025-55182







