
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-0708 — CVE-2019-0708 - BlueKeep (RDP) | Kitploit
ツール/GitHubGitHub/umarfarook882/cve-2019-0708
脆弱性分析エクスプロイトペネトレーションテスト学習と教育リモートアクセスツールバイナリエクスプロイト
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

リポジトリを見る
4012697年前Kitploit レビュー済み
共有

CVE-2019-0708 - BlueKeep (RDP)

RDP 接続シーケンス: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

RDP サービスの脆弱性の分析: https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

上記の2つのリンクを確認して、RDP 接続シーケンスの仕組みと、Microsoft Windows RDP カーネルドライバー - termdd.sys (MS_T120) に存在する脆弱性を理解してください。

Windows カーネルデバッグ: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

私のアプローチ:

私はカーネルエクスプロイトとデバッグに関しては n00b です :)

1日目:

まず、未認証の CVE-2019-0708 "BlueKeep" スキャナー PoC スクリプト - cve_2019_0708_bluekeep.rb を調べて、PoC スクリプトがどのように実装されているかを理解しようとしました。そこで、Metasploit データストアで verbose モードを有効にして、出力の分析を開始しました。しかし、それを理解するのは非常に困難でした。Python で同じ PoC を実装しようと考えました。

2日目:

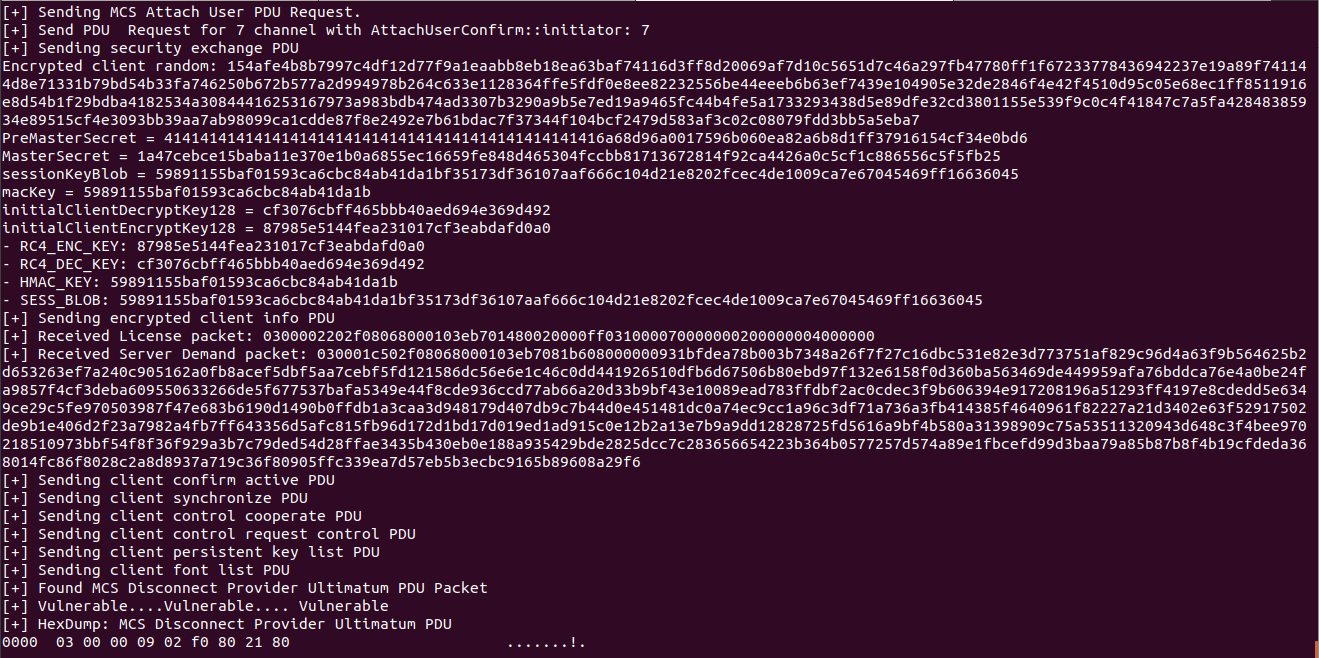
Python で未認証の CVE-2019-0708 "BlueKeep" スキャナーを作成しました。これにより、RDP 接続シーケンスとパケットの理解に大いに役立ちました。その後、クラッシュを特定するために 2 日間 RDP パケットをいじってみましたが、失敗しました :(
cve-2019-0708

注: cve_2019_0708_bluekeep.py は未認証の CVE-2019-0708 "BlueKeep" スキャナー PoC であり、実際のエクスプロイトではありません。

4日目:

自分がどこで間違えたのかに気づきました :) 既存の PoC スクリプトを使用する代わりに、RDP パケットの送信を容易にするために、TLS を使用して PoC をゼロから書き始めました。

注: MSDN ドキュメントを適切に読んでください。すべてが非常に明確です。

5日目:

ついにクラッシュを発生させることができました。デモビデオを確認してください :)
デモ

Alt text

:octocat:クレジット:

  • Umar Farook: OSCE | テクノロジーセキュリティアナリスト | DevSecops | リサーチャー
  • FOS チーム : Fools of Security
  • zerosum0x0
  • JaGoTu

サポート !

メールアドレス: [email protected] または [email protected]
Youtube: Fools Of Security
ウェブサイト: Fools Of Security Community

参考:

  • Zero Day Initiative
  • CVE-2019–0708 を使ったデバッグ入門
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





