
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Compromised-Org-Chart-Generator — Active Directory から Neo4j ベースの組織図を生成し、パスワード監査からの侵害ユーザーデータを重ね合わせて、パスワード衛生状態が弱い部門を視覚化します。 | Kitploit
ツール/GitHubGitHub/trinitor/compromised-org-chart-generator
汎用ユーティリティ
GitHubtrinitor/compromised-org-chart-generator

Compromised-Org-Chart-Generator

Active Directory から Neo4j ベースの組織図を生成し、パスワード監査からの侵害ユーザーデータを重ね合わせて、パスワード衛生状態が弱い部門を視覚化します。

リポジトリを見る
共有
1783年前未レビュー

侵害組織図ジェネレーター

組織図

概要

Active Directoryは組織によってIDプロバイダとして使用されています。
それには、従業員の氏名、役職、部署、マネージャーなどの情報が含まれています。

パスワード監査は脆弱性やリスクを発見するのに役立ちます。
少数のパスワードに対するパスワードスプレー攻撃を試すことができます。
または、hashcatを使用したユーザーハッシュに対する辞書攻撃を実行できます。
また、https://haveibeenpwned.com のようなサービスから漏洩情報を入手します。
これらの場合、リスクのあるユーザーのリストが得られます。このスクリプトは、どの部署やエリアがリスクにさらされているかを可視化するのに役立ちます。

平文パスワードの知識により、脅威アクターはユーザーとして認証でき、多くの場合アラートは発生しません。

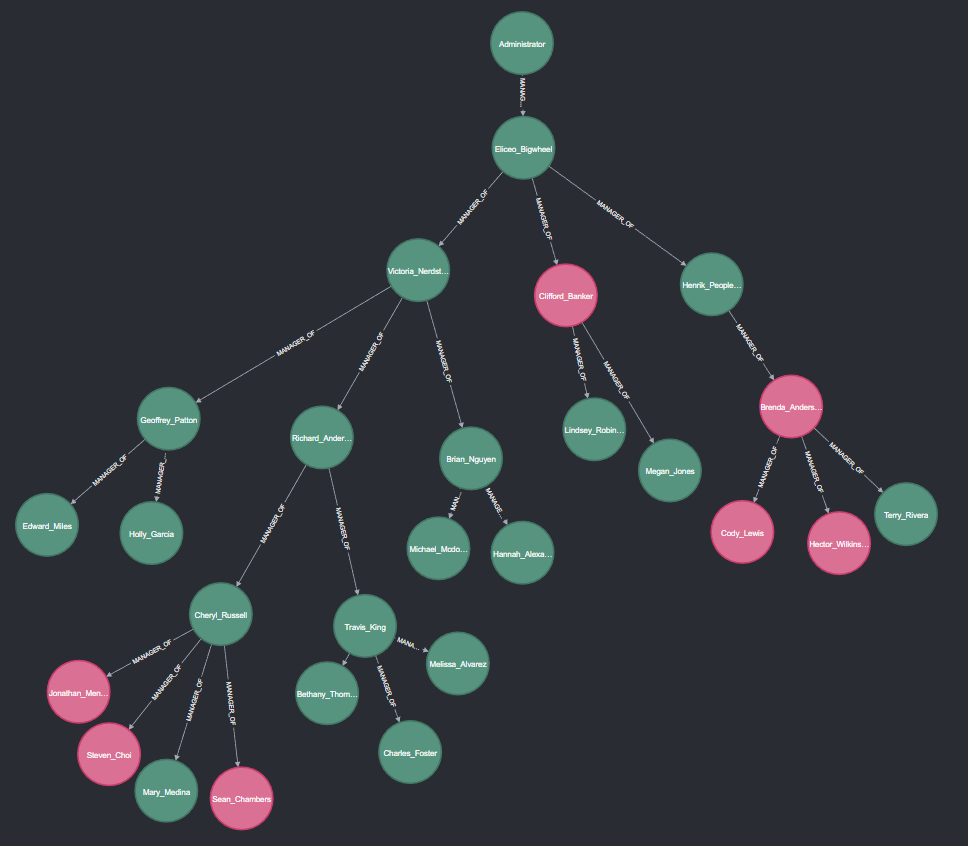
このリポジトリは、Active Directoryのmanager属性に基づいて組織図を作成し、組織を可視化するのに役立ちます。
次に、侵害されたユーザーのリストをインポートし、情報を統合します。
侵害されたユーザーを確認できる組織図を生成し、パスワード衛生が理想的でない部署を簡単に見つけるのに役立ちます。それらの部署に対して追加の啓発トレーニングを提供できます。

必要条件

このPowerShellスクリプトは、Active Directoryに参加したコンピュータ上で実行されます。
Active DirectoryのPowerShellモジュールを使用して、すべてのADユーザーオブジェクトを照会します。通常、環境内のすべてのユーザーがこれを行うことができます。
オプションで、compromised_users.csvファイルをインポートし、それらのオブジェクトをマークします。

情報を可視化するためにNeo4j Desktopが使用されます。PowerShellスクリプトは必要なサイファースクリプトを生成します。

PowerShellスクリプトの実行

  • PowerShellを起動
  • Set-ExecutionPolicy RemoteSigned
  • オプション: compromised_users.csvリストを編集し、パスワードが安全でない、または漏洩したすべてのユーザーを追加
  • ./create_orgchart.ps1

スクリプトは2つのパラメータを受け付けます。 -OutputFile -> サイファーステートメントがこのファイルに書き込まれます。デフォルト: ".\cypher.txt" -CompromisedUsersFile -> 侵害されたユーザーアカウント(SamAccountName)のリスト。デフォルト: ".\Users_Compromised.csv" [string]$CompromisedUsersFile =
Neo4j Desktopデータベースの作成

  • https://neo4j.com/download/
  • Projects -> New -> Create Project
  • add -> add local DBMS -> name: orgchart -> create
  • orgchart -> start
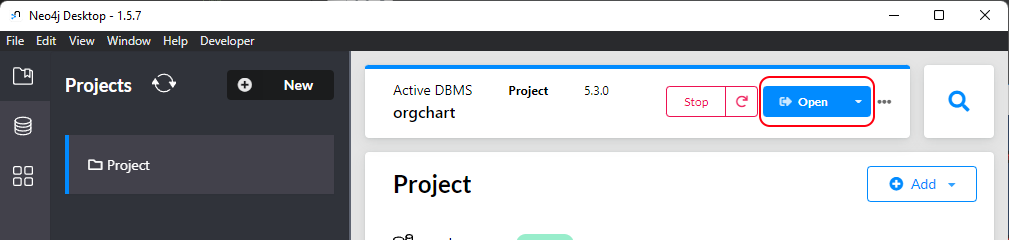
  • orgchart -> open

Neo4j データベースのスクリーンショット

サイファースクリプトのインポート

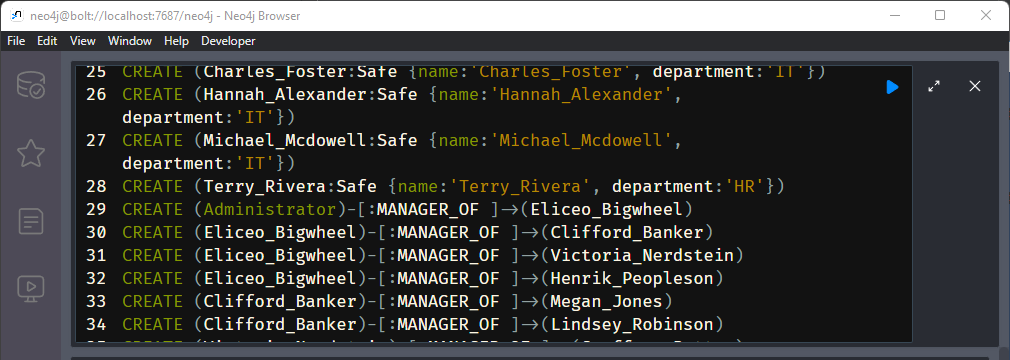
  • スクリプトをウィンドウ上部のコマンドラインに貼り付けます

Neo4j サイファーインポートのスクリーンショット

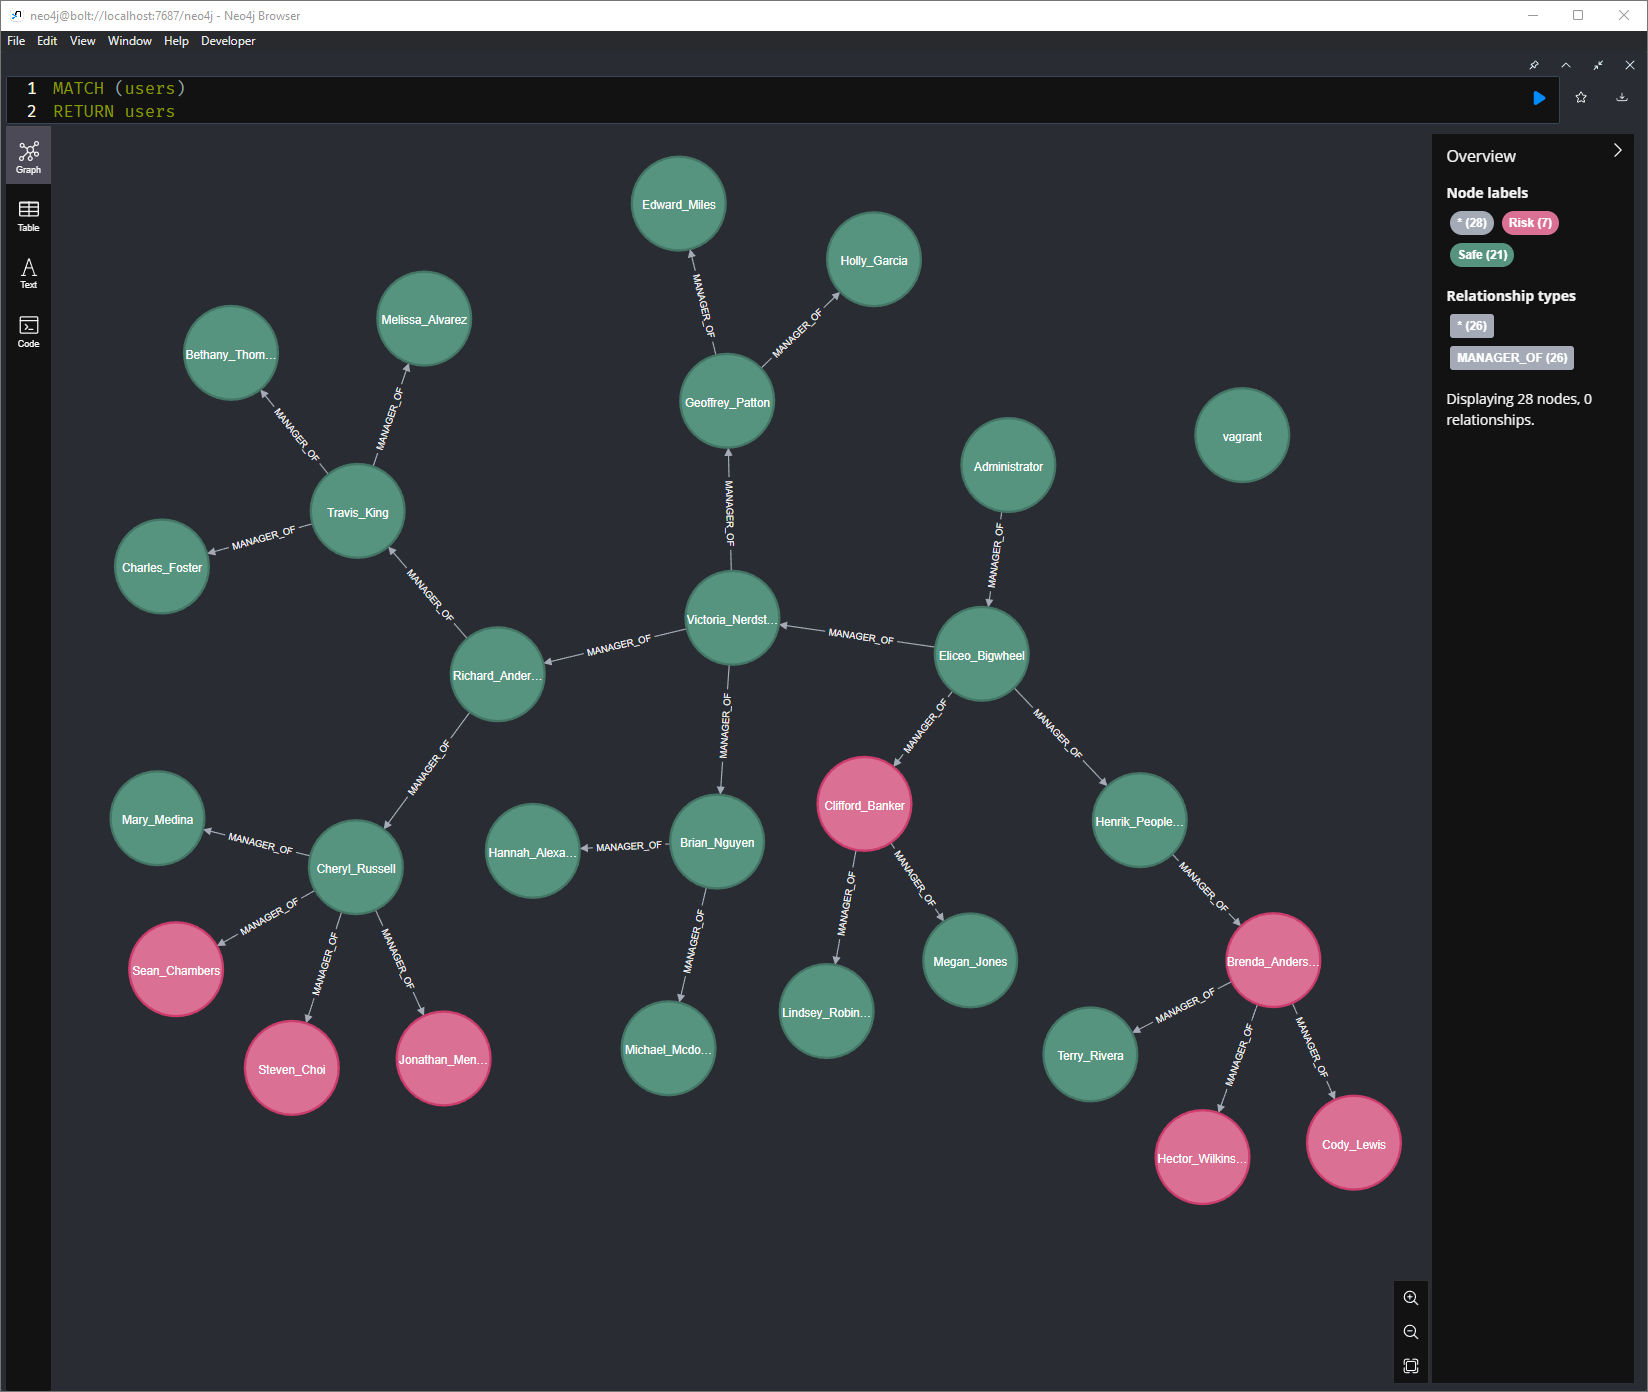
データベースのクエリ

次のクエリを実行します

MATCH (employee)
RETURN employee
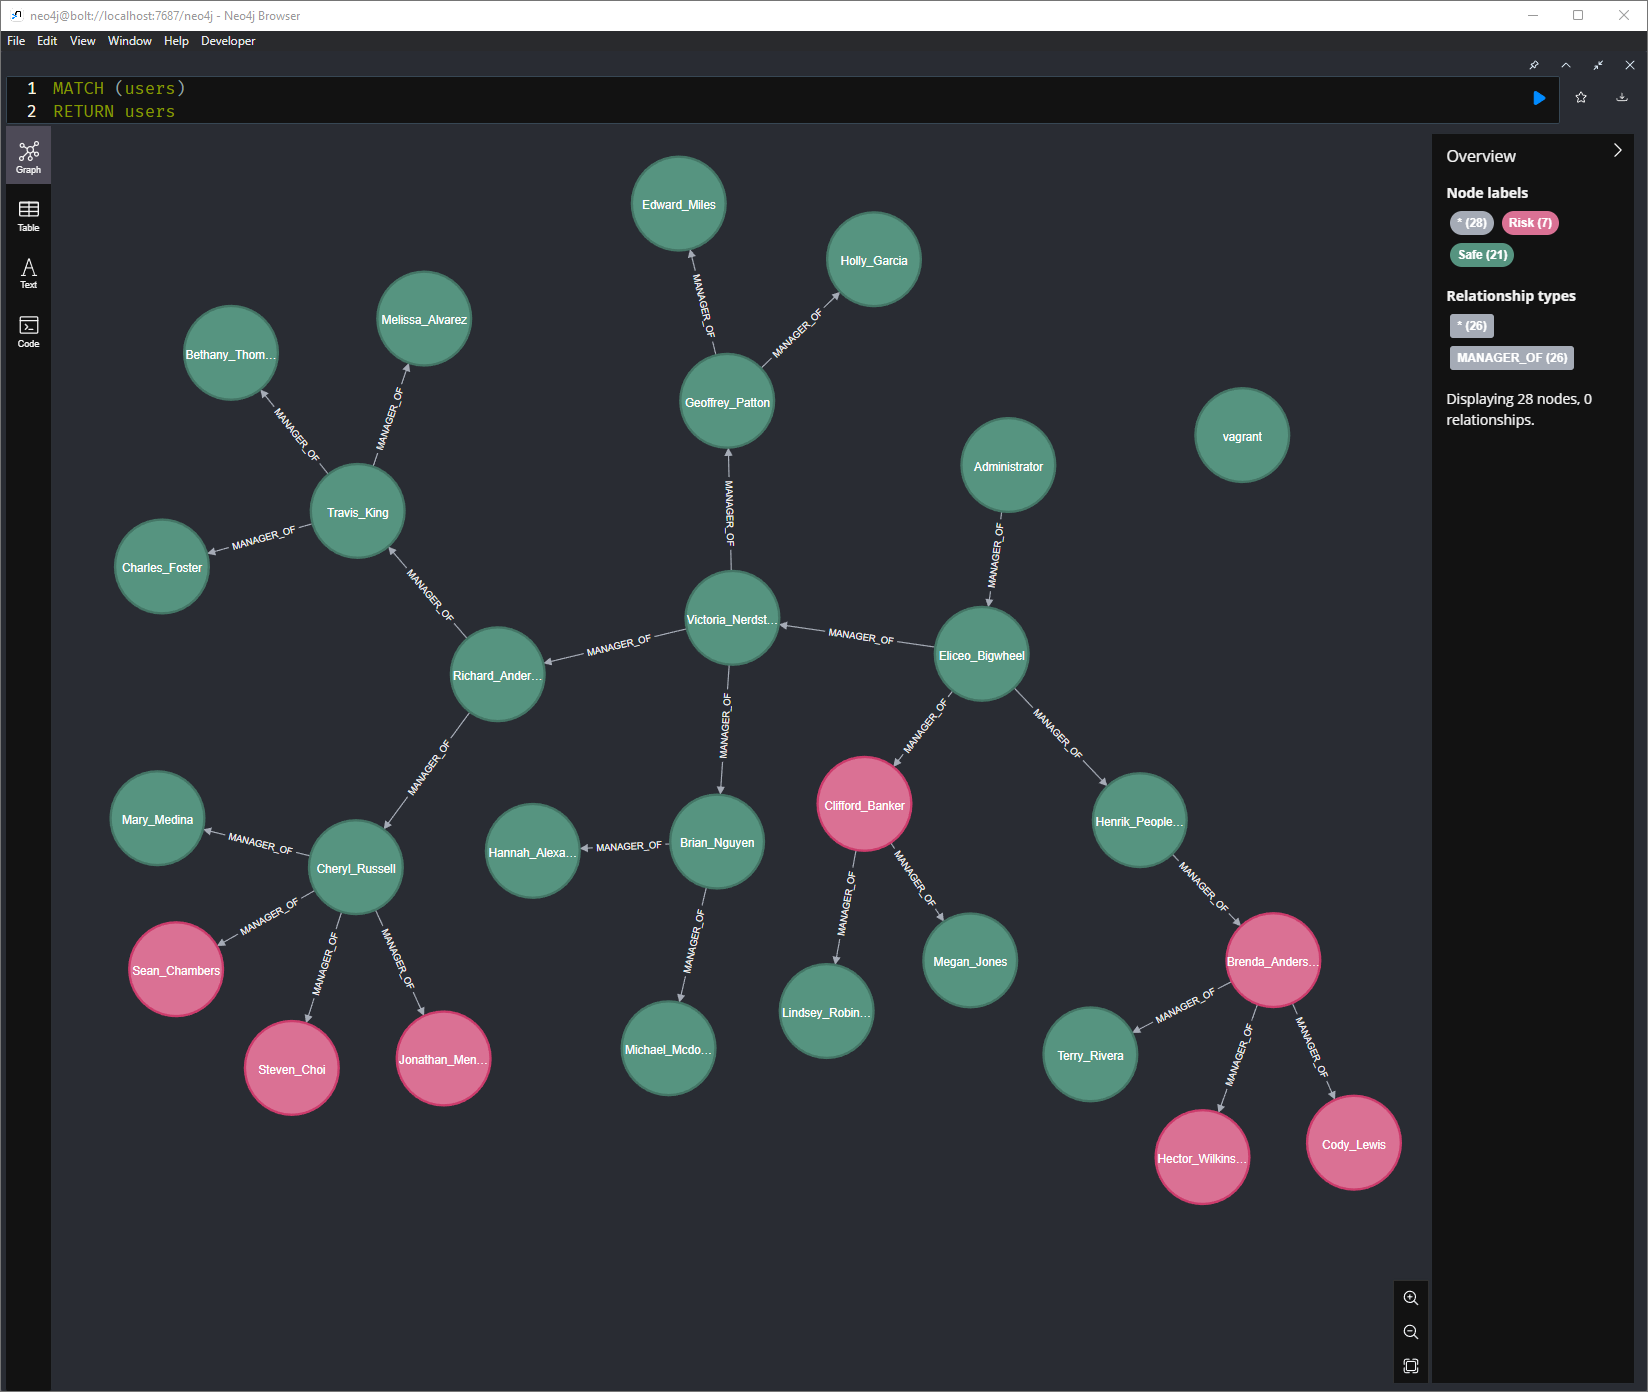
Neo4j サイファークエリのスクリーンショット

その他のクエリ例はファイル cyper_search_queries.md にあります。

大規模な組織では、Neo4jの設定でInitial Node Display変数を増やす必要があります。デフォルトではクエリは300ノードを表示します。

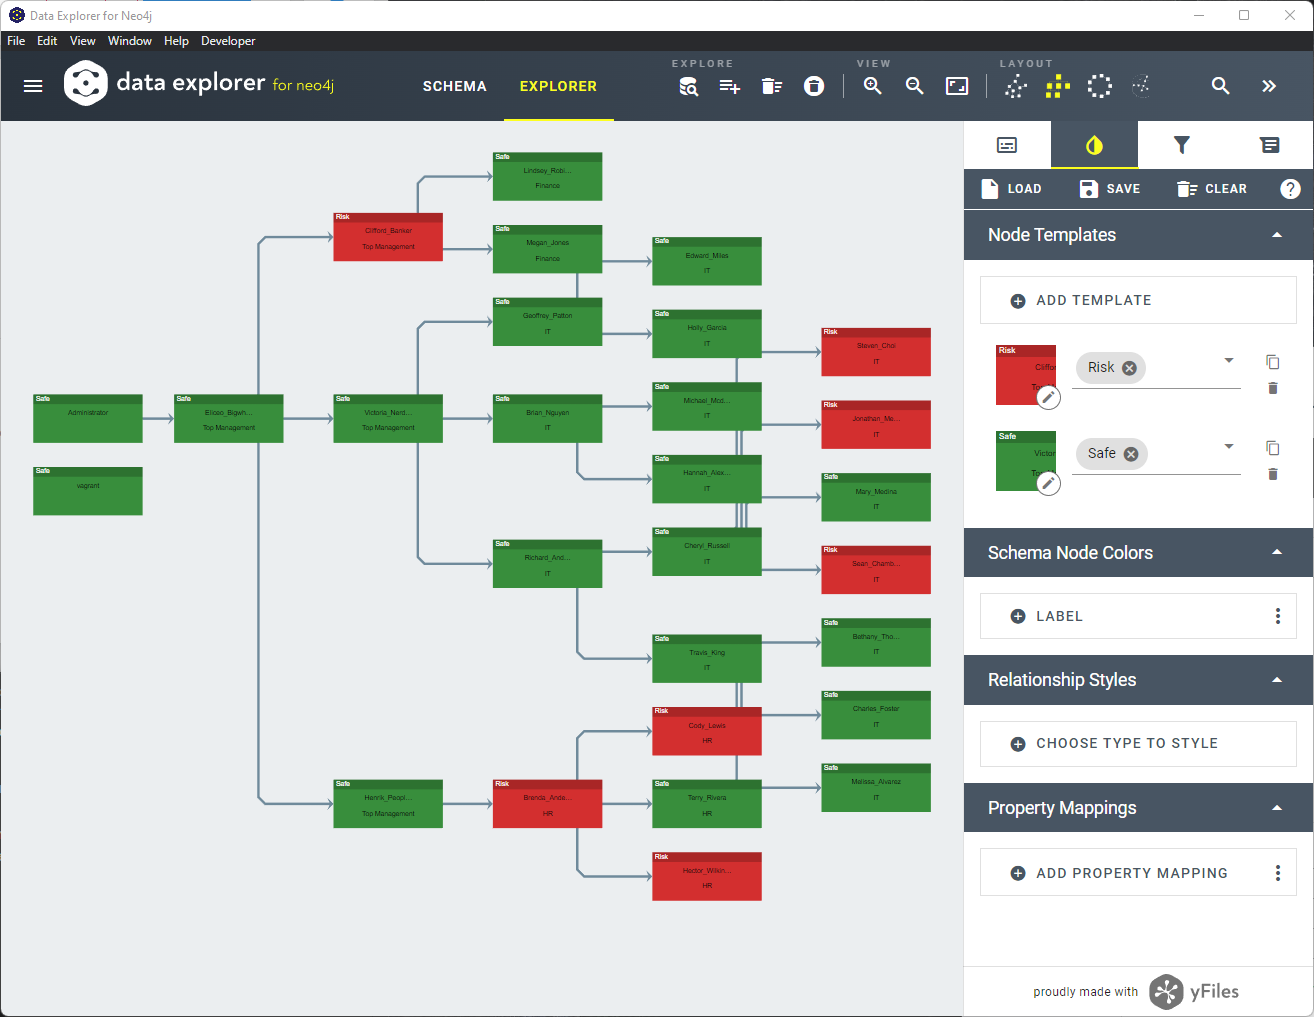
また、yFiles Neo4j Explorerなどの他のアプリを使用して異なるレイアウトにすることもできます。 yFiles データエクスプローラーのスクリーンショット
デモ

このリポジトリにはVagrantファイルが含まれています。
お使いのコンピュータにVirtualboxとVagrantをインストールして、以下を実行できます:

vagrant up

これにより以下の処理が行われます:

  • Windows Serverイメージをダウンロード
  • Active Directoryをインストール
  • フォレストを作成
  • CSVファイルからユーザーアカウントを作成
  • ADデータベースからサイファーステートメントを作成

このデモ環境は、大規模なエンタープライズ環境で実行する前に、制御された環境で試すのに役立ちます。

完全なAD環境を立ち上げたくない場合のための、データベース作成スクリプトの例もあります。
Neo4j Desktopをインストールし、demo/example_cypher_creation_script.txtファイルを使用してデータベースを構築してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






