
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-39031 — SilverPeasソーシャルネットワーキングポータルにおける保存型クロスサイトスクリプティング(XSS)による権限昇格 | Kitploit

ツール/GitHubGitHub/toneemarqus/cve-2024-39031
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubtoneemarqus/cve-2024-39031

CVE-2024-39031

SilverPeasソーシャルネットワーキングポータルにおける保存型クロスサイトスクリプティング(XSS)による権限昇格

リポジトリを見る
222年前未レビュー
共有

CVE-2024-39031 : Silverpeas Core の Mes agendas における保存型XSS

情報

説明: Mes Agendas では、ユーザーは新しいイベントを作成してカレンダーに追加できます。また、同じドメイン内の他のユーザー(管理者を含む)をこれらのイベントに招待できます。通常のユーザーは、イベント作成時に “Titre” と “Description” フィールドに XSS ペイロードを注入し、その後、管理者や任意のユーザーをイベントに追加できます。招待されたユーザー(被害者)が自分のプロフィールを表示すると、イベントをクリックしなくても、そのユーザー側でペイロードが実行されます。

影響を受けるバージョン: <= 6.3.5

修正済みバージョン: 6.3.5

研究者: Tonee Marqus with Phronesis Security (https://www.phronesissecurity.com/)

適用された修正: https://github.com/Silverpeas/Silverpeas-Core/pull/1346

関連リンク:

  • https://security.snyk.io/vuln/SNYK-JAVA-ORGSILVERPEASCORE-7443649
  • https://avd.aquasec.com/nvd/2024/cve-2024-39031/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-39031
  • https://nvd.nist.gov/vuln/detail/CVE-2024-39031

概念実証

ステップ 1

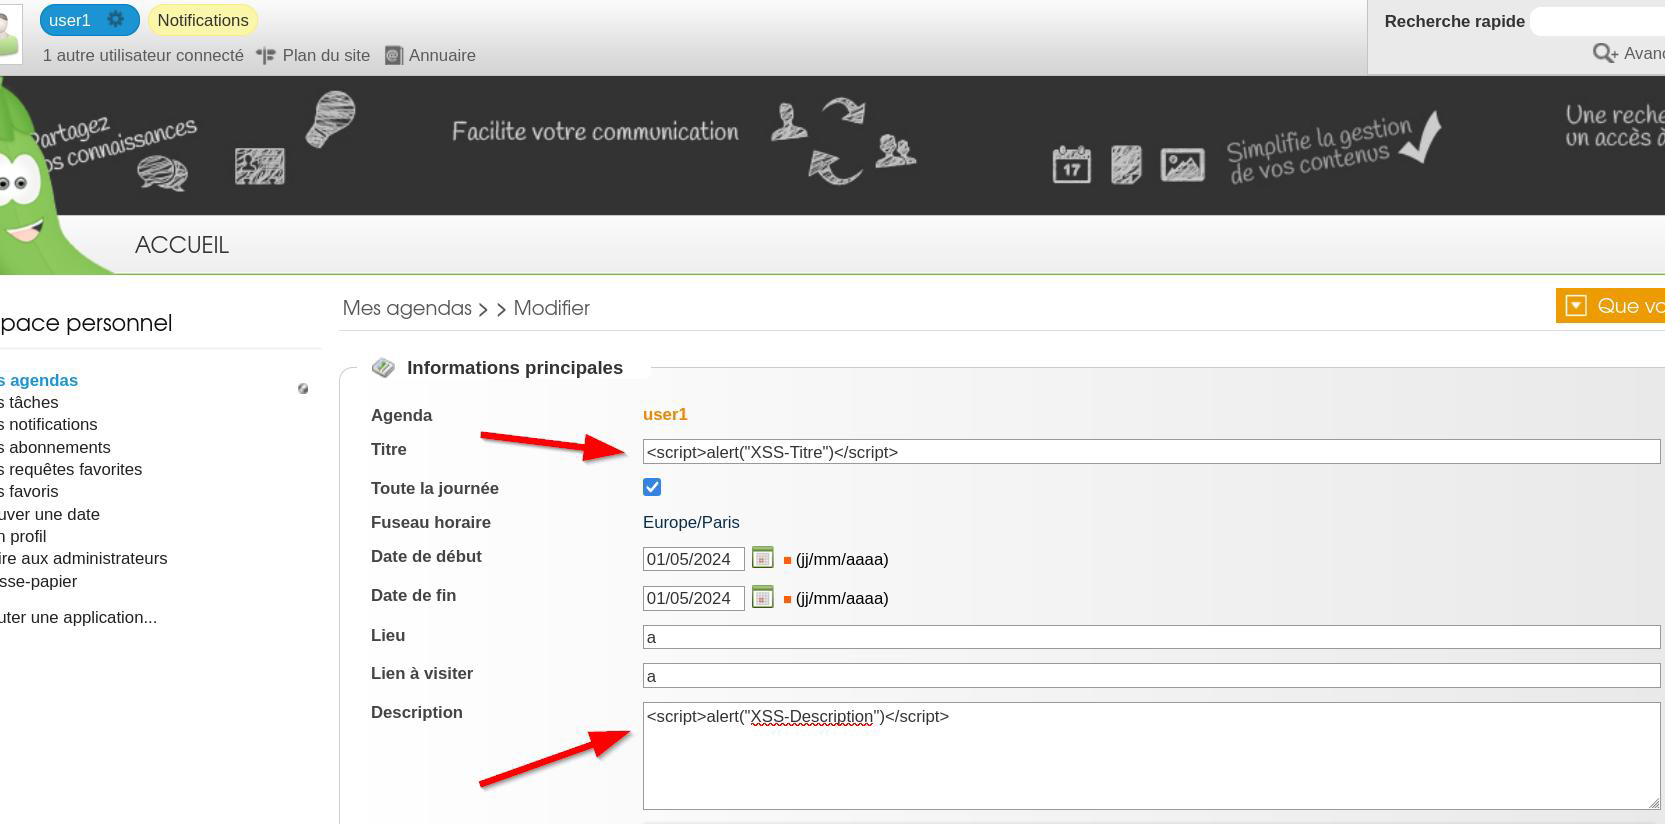
任意のユーザーとしてログインし、mes agendas で新しいイベント(アジェンダ)を作成します。 “Titre” と “Description” に以下の XSS ペイロードを入力します:

<script>alert("XSS-Titre")</script>

および

<script>alert("XSS-Description")</script>
image

ステップ 2

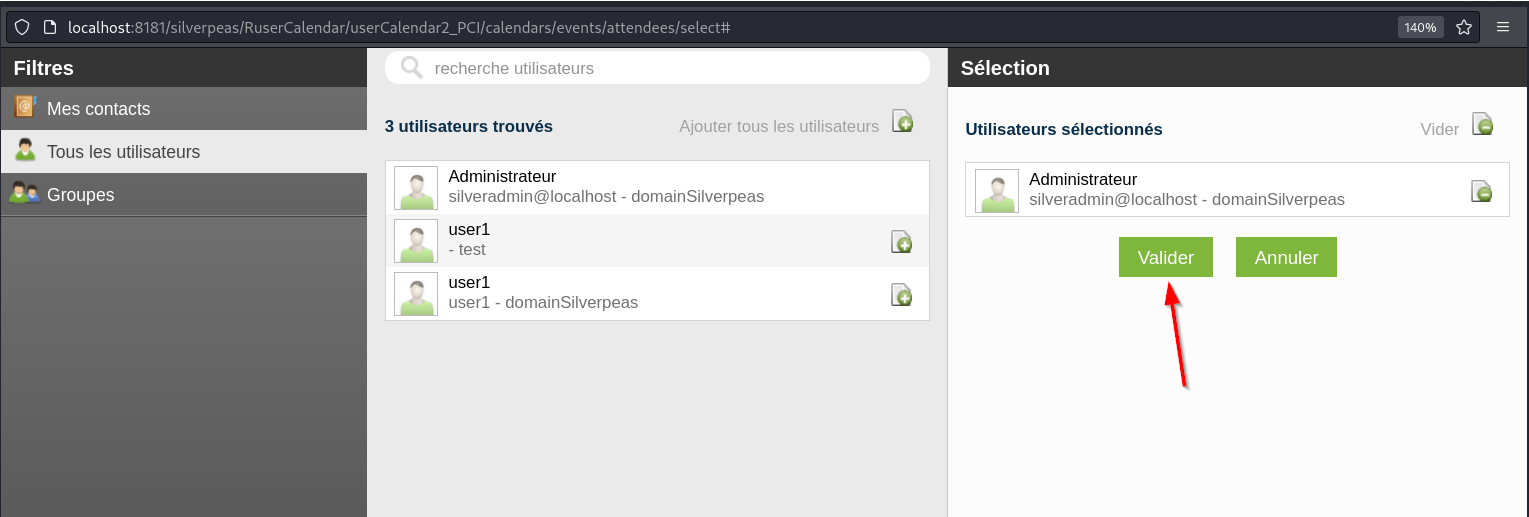
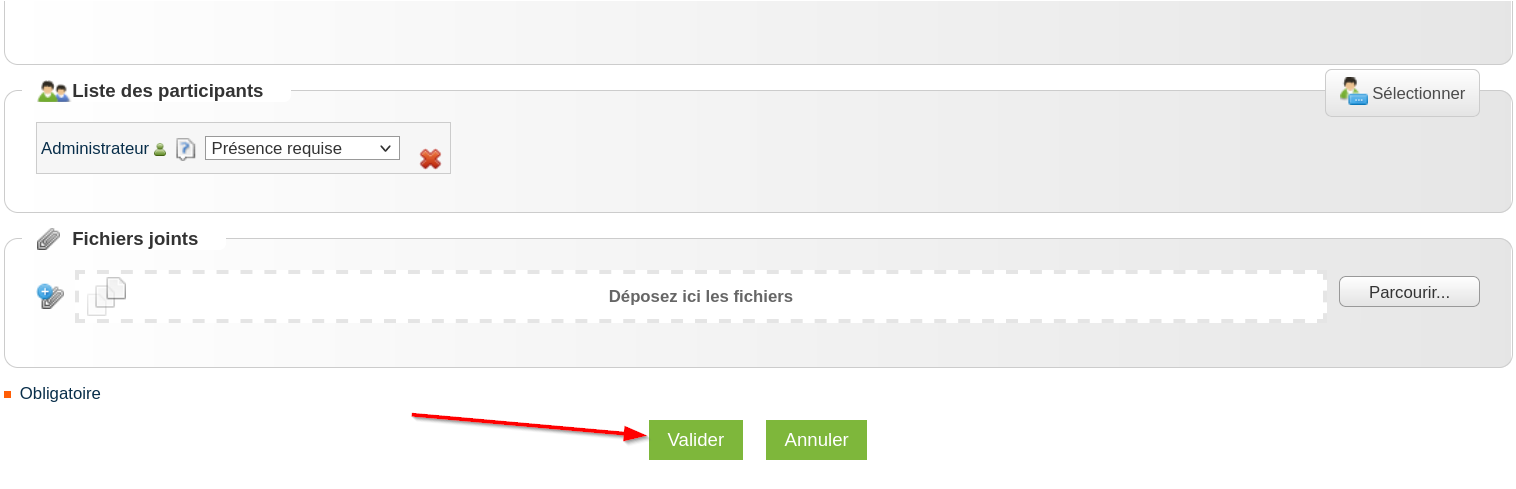
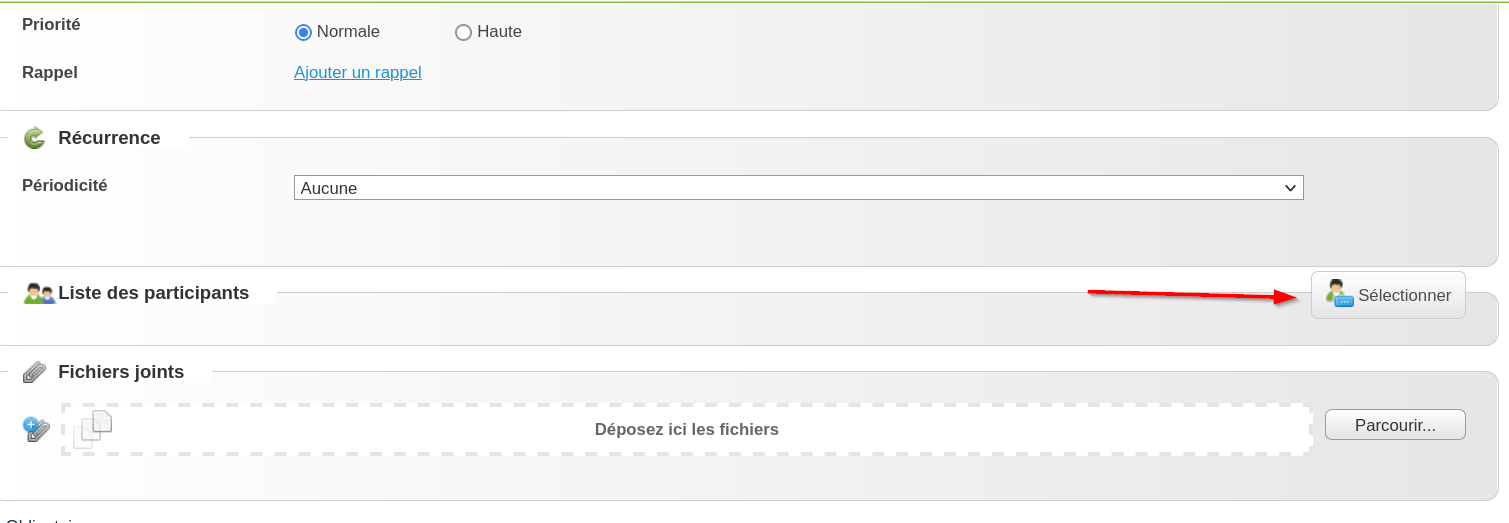
別のユーザーを参加者として追加します。例えば、ここでは管理者が追加されています。 image image イベントを保存します: image
ステップ 3

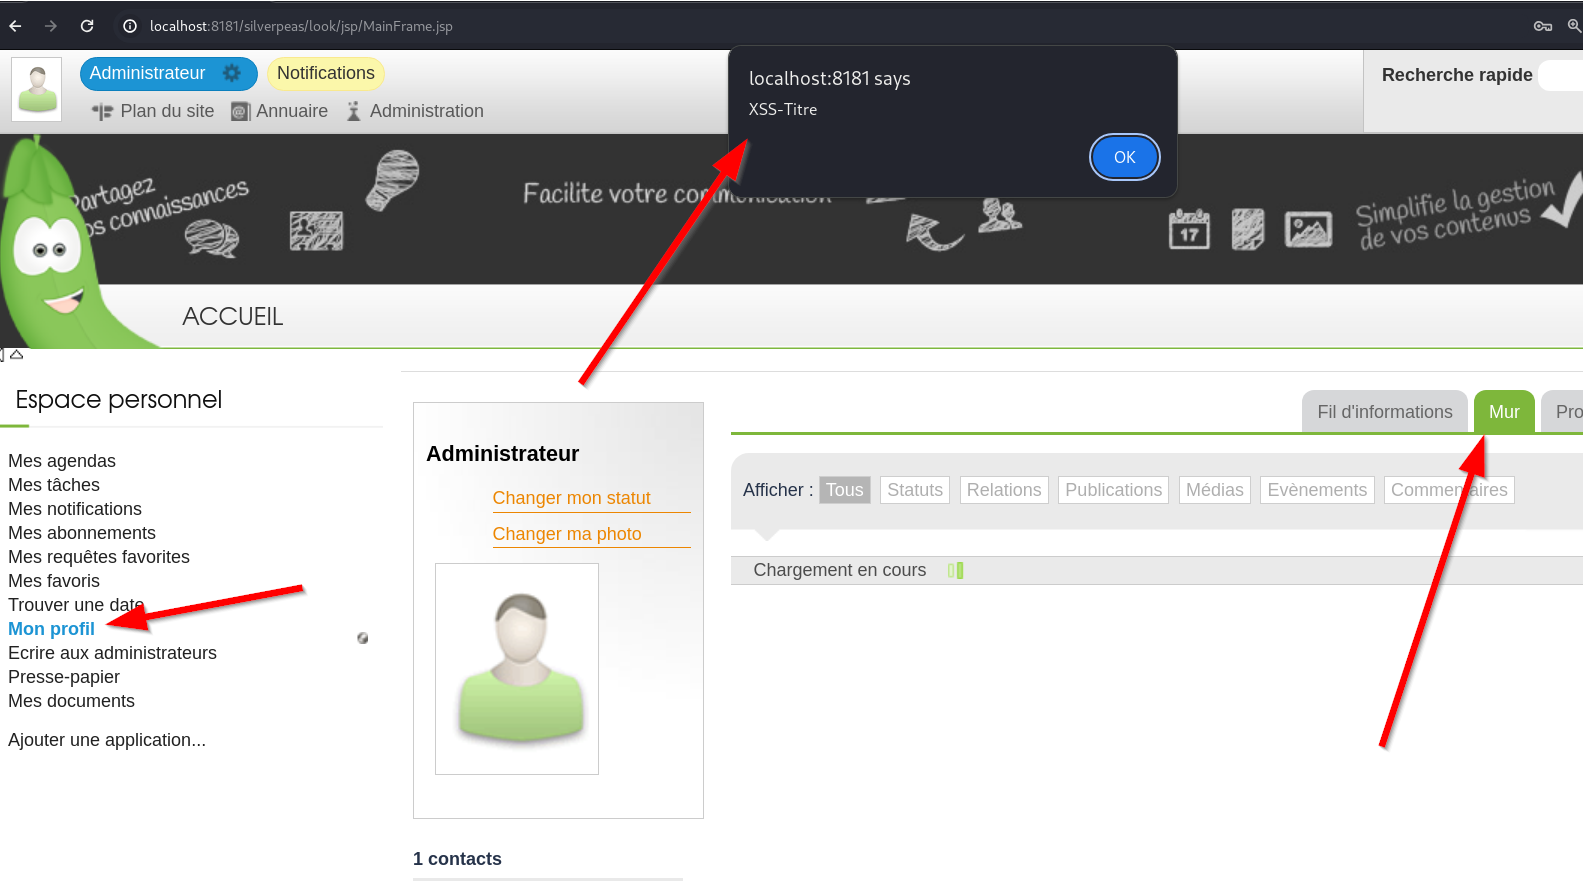
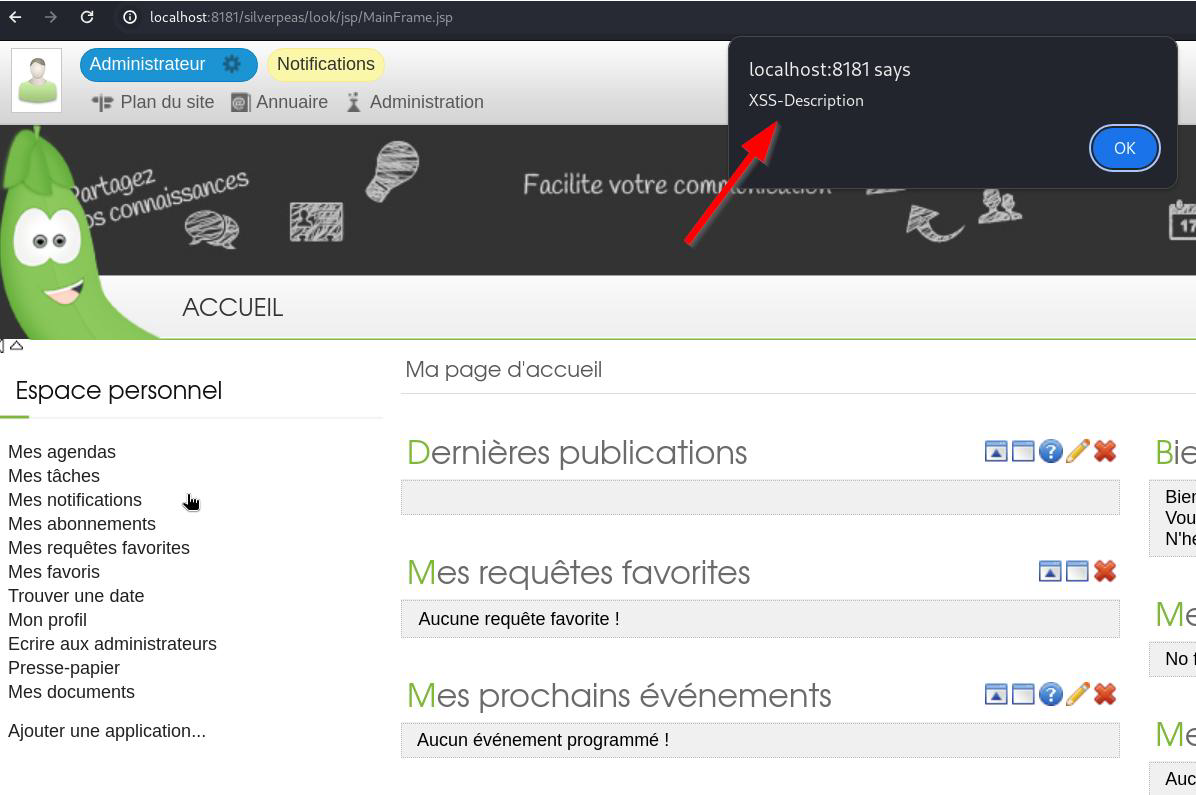
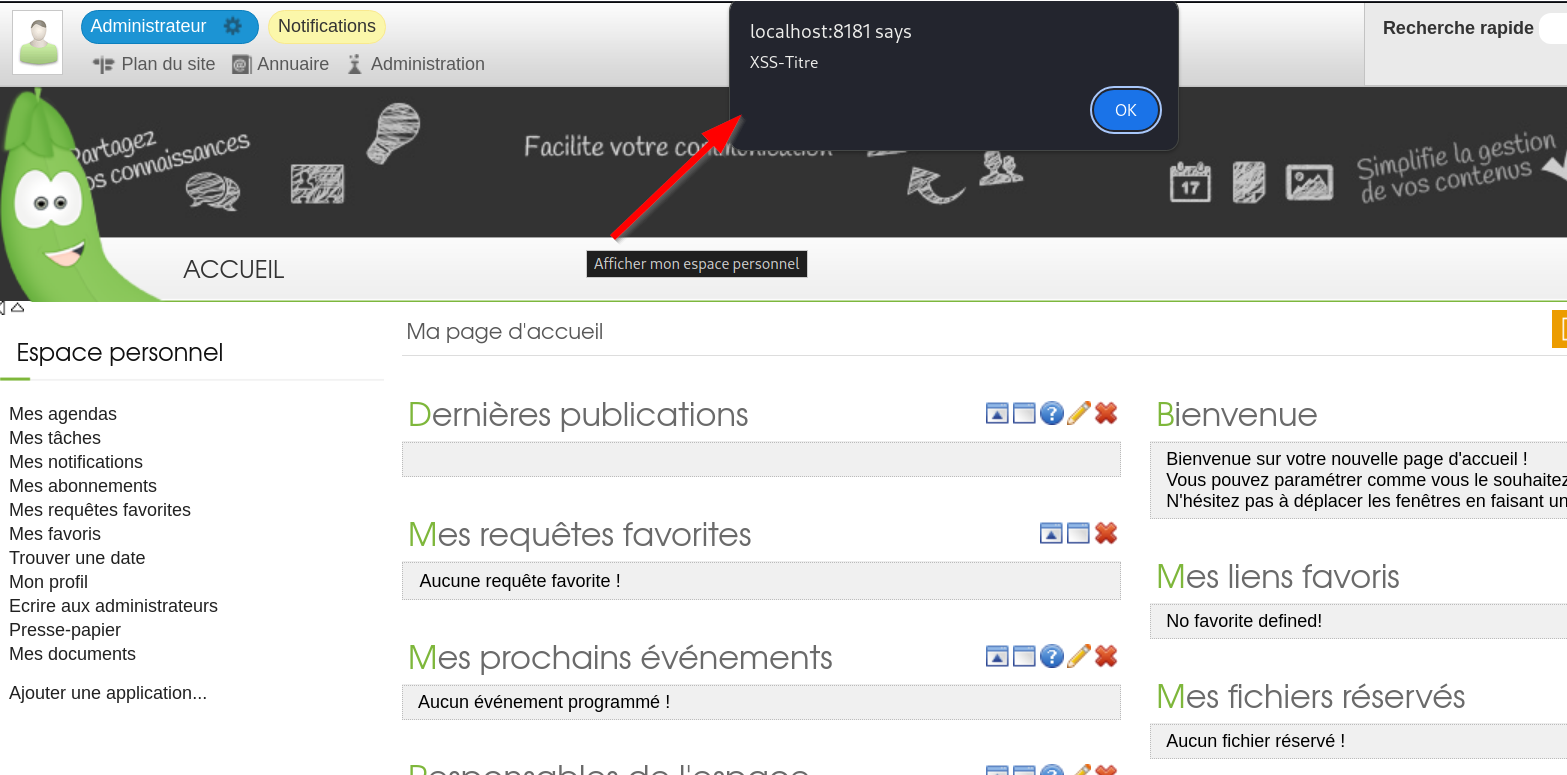
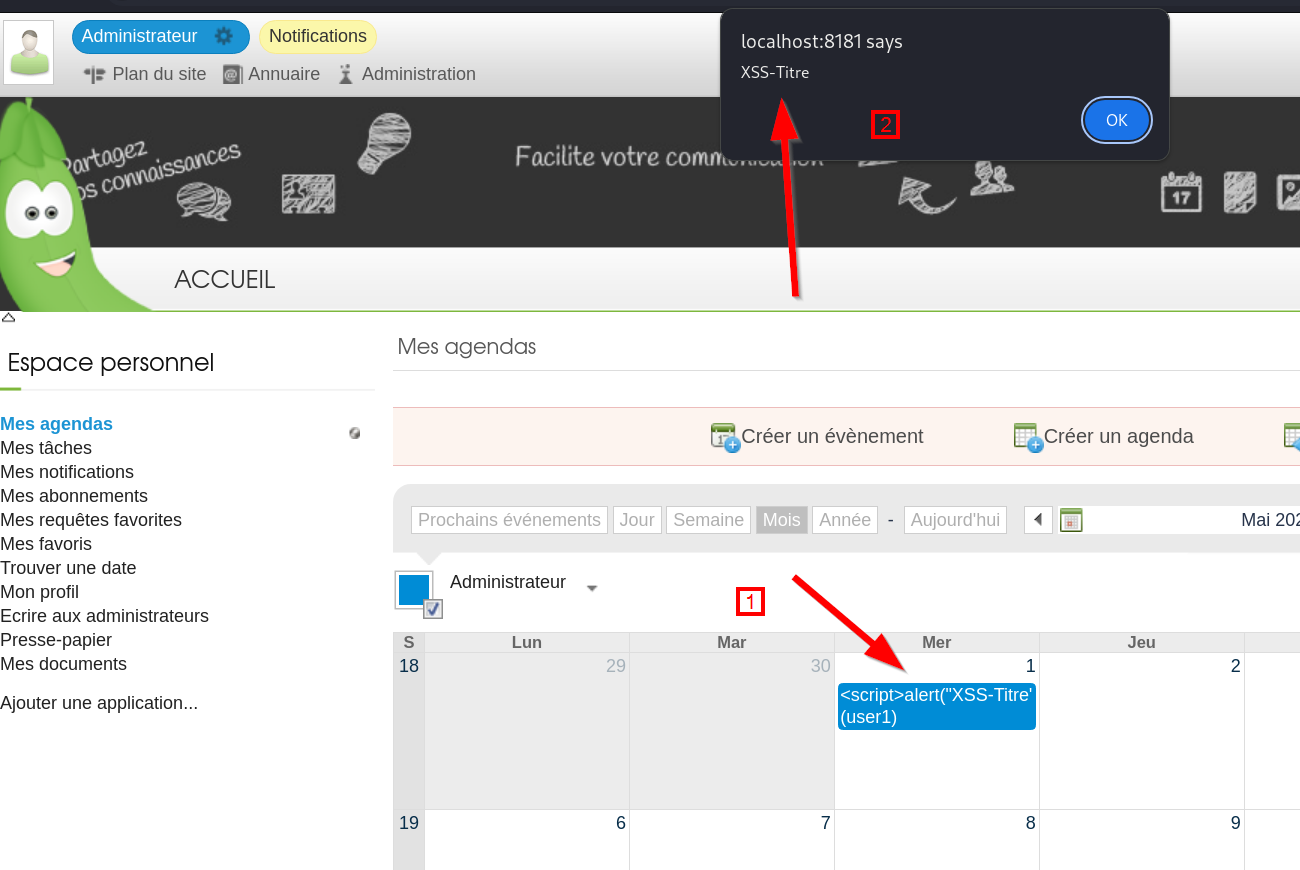
管理者アカウントにログインし、左上の管理者ボタンをクリックして管理者プロフィールに入ります。クリックすると、“Titre” の XSS アラートが表示されます。 image OK をクリックすると、もう一方の XSS ペイロードである “description” のアラートも表示されます。 image
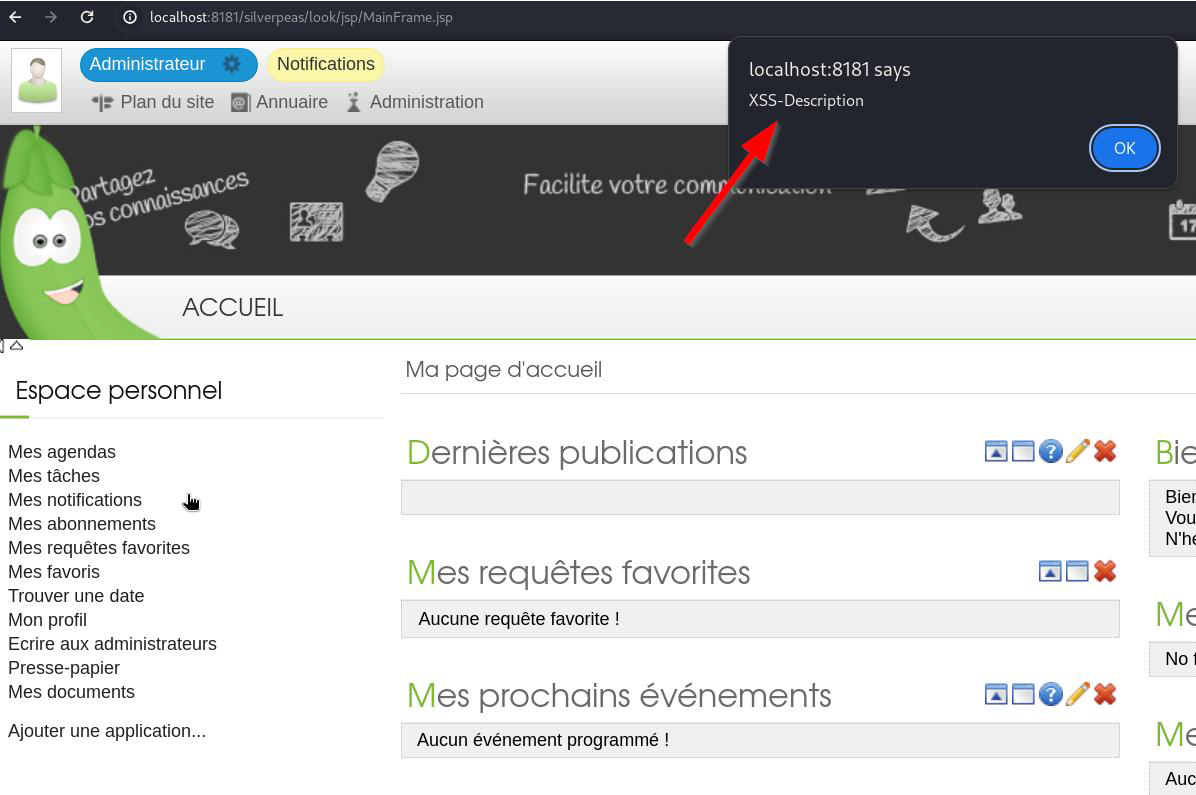
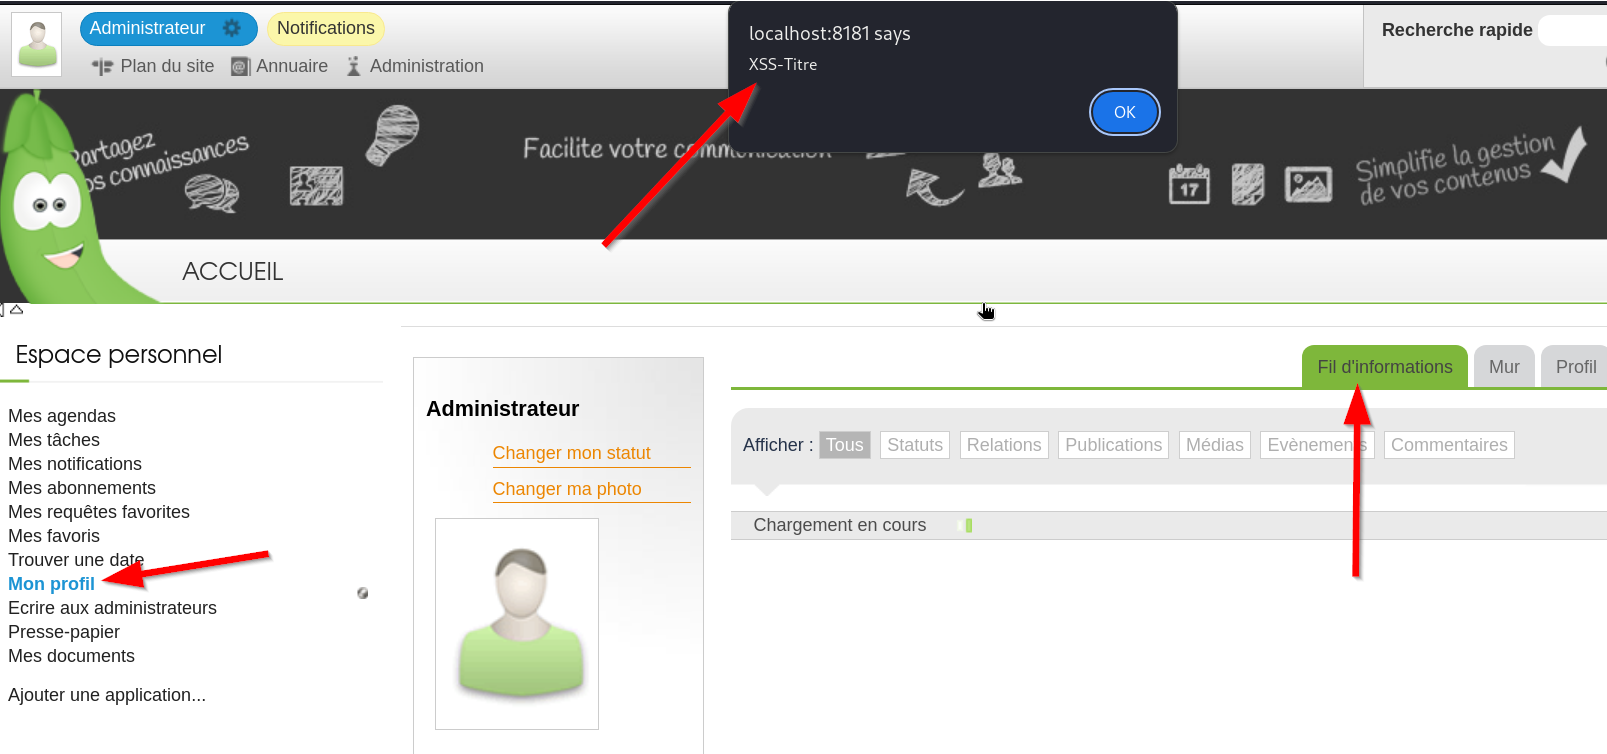
さらに、XSS ペイロードは他の多くの場所でもトリガーできます。例えば、カレンダーからイベントをクリックした場合: image または Mon profile → Mur から image 最後に、Fil d'informations から: image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →