 tjt001/cve-2026-125350-poc
Google Chrome XSLTパターンキャッシュのUse-After-Free(CVE-2026-125350)クラッシュPoC — 影響を受けるバージョン < 157.0.8103.50

| 属性 | 情報 |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| 種類 | Use After Free(CWE-416) |
| コンポーネント | libxslt pattern.c — xsltTestCompMatchDirect |
| 影響を受けるバージョン | Google Chrome < 157.0.8103.50 |
| 修正バージョン | 157.0.8103.50 |
| 修正 CL | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
libxslt の xsltTestCompMatchDirect は xmlXPathEval を呼び出す前に、pattern
マッチングキャッシュスロット内の node-set ポインタを読み取る。xsl:number の count 述語が遅延評価
されるグローバル変数を参照し、かつその変数の値がさらに xsl:number を実行する場合、評価過程で同じキャッシュスロットに再入し、
キャッシュオブジェクトを解放/置換する。外側の処理が戻った後、評価前に読み取った古いポインタを使って再度 free →
double free / use-after-free → レンダラープロセスのメモリ破壊。
修正はわずか 9 行:評価終了後にキャッシュスロットのポインタを再読み取りしてから解放する。
| 内容 | 説明 |
|---|---|
poc.py | Crash PoC:ローカル HTTP サービスを起動してトリガー URL を表示し、ユーザーが手動で対象ブラウザからアクセスする |
repro/ | 公式 regression test(修正 CL に同梱、すなわち公式のトリガーファイル):テストページ + 9 個の XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# 依存ゼロ、純粋な Python 標準ライブラリ
python poc.py                # サーバー起動(デフォルトポート 8899)とトリガー URL の表示
python poc.py --port 9999    # ポートをカスタマイズ
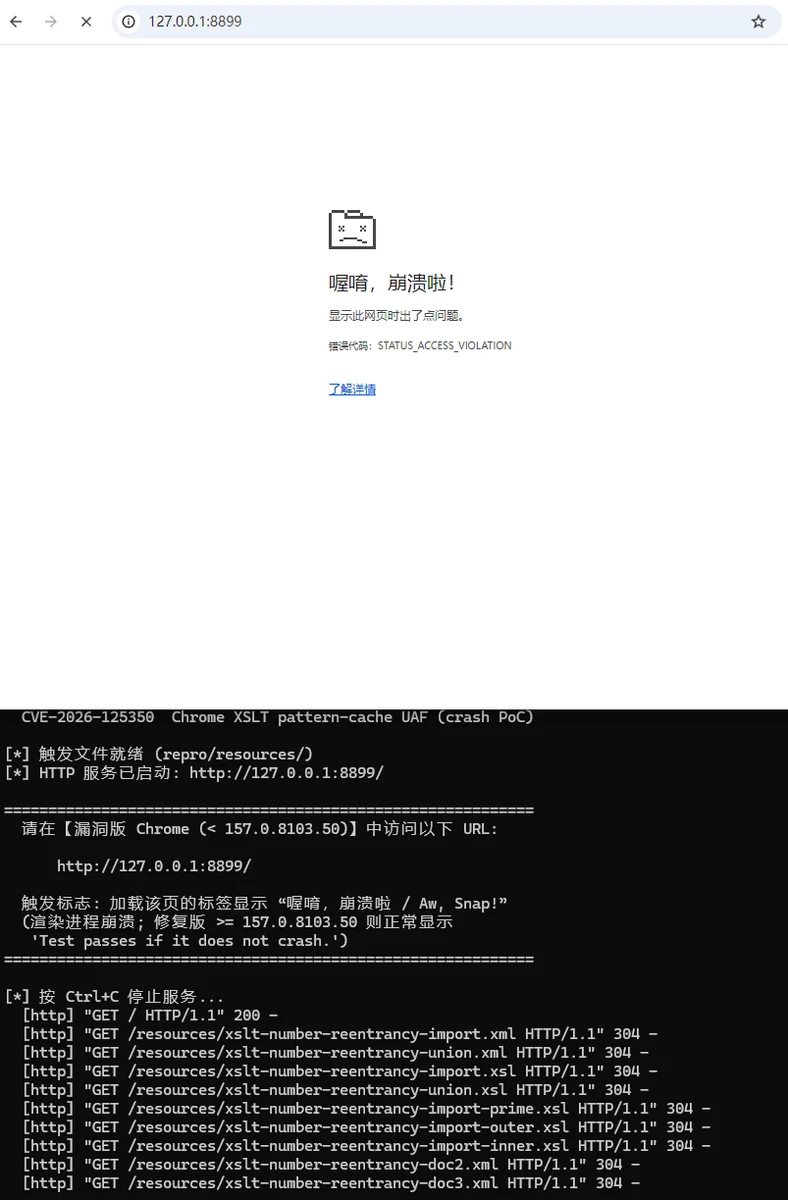
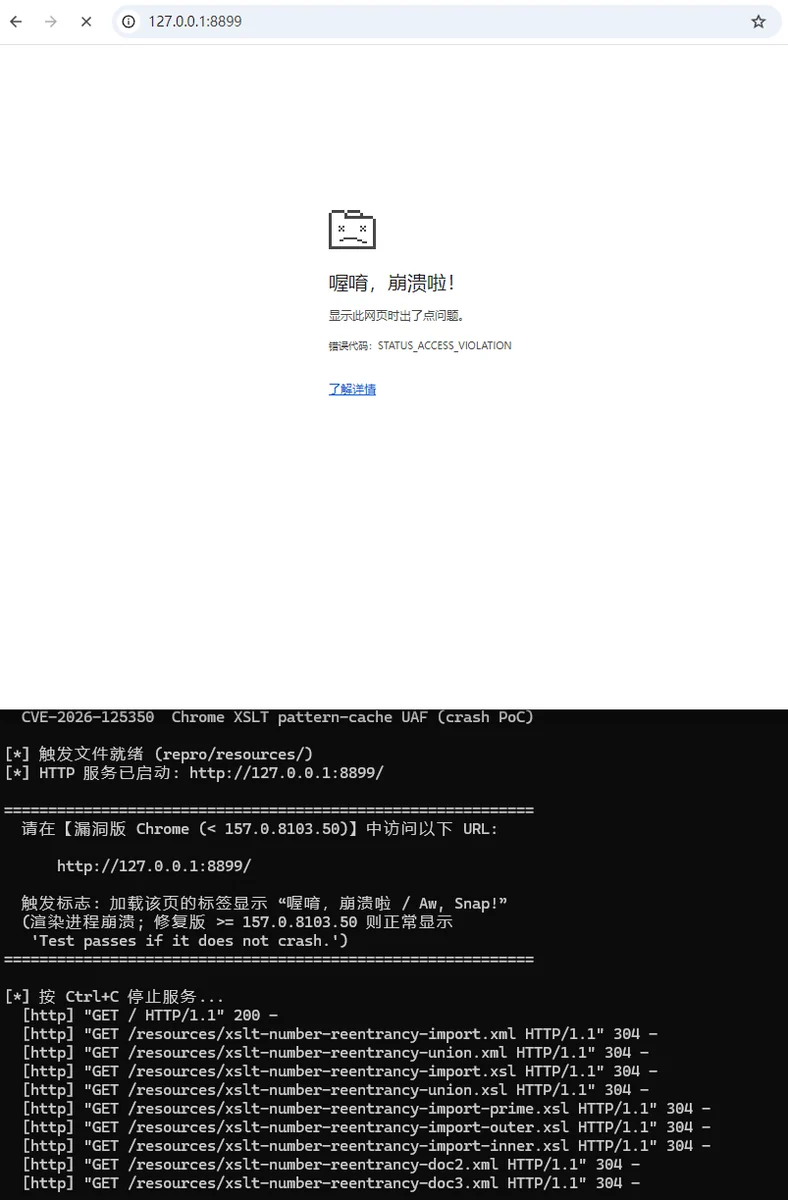
流れ:ローカル HTTP サーバーを起動 → トリガー URL http://127.0.0.1:8899/ を表示 →
ユーザーが手動で対象ブラウザ(脆弱版 Chrome)でアクセスする。
document() は HTTP 経由の配信が必要で、
file:// で直接開いても無効)Ctrl+C で停止時に今回の配信で XML がトリガーされた回数を集計判定:
| 現象 | 結論 |
|---|---|
| タブに 「あっ、クラッシュしました / Aw, Snap!」 が表示される | レンダラープロセスがクラッシュ → 影響あり(< 157.0.8103.50) |
| "Test passes if it does not crash." が正常に表示される | 修正済み(≥ 157.0.8103.50) |
| バージョン | 結果 |
|---|---|
| 157.0.8103.39(脆弱版、トリガー URL に手動でアクセス) | タブがクラッシュし、レンダラープロセスの Crashpad dump が生成される(複数回再現、安定) |
| 157.0.8103.51(修正版) | クラッシュせず、テスト通過が正常に表示される |
認可されたセキュリティ研究および教育目的にのみ使用すること。






