
 th3gokul/cve-2024-6387
CVE-2024-6387 : OpenSSH Server における regreSSHion リモート未認証コード実行の脆弱性検出ツール

CVEHunter は、非同期パフォーマンスを備えた CVE-2024-6387 の脆弱性検出ツールです。
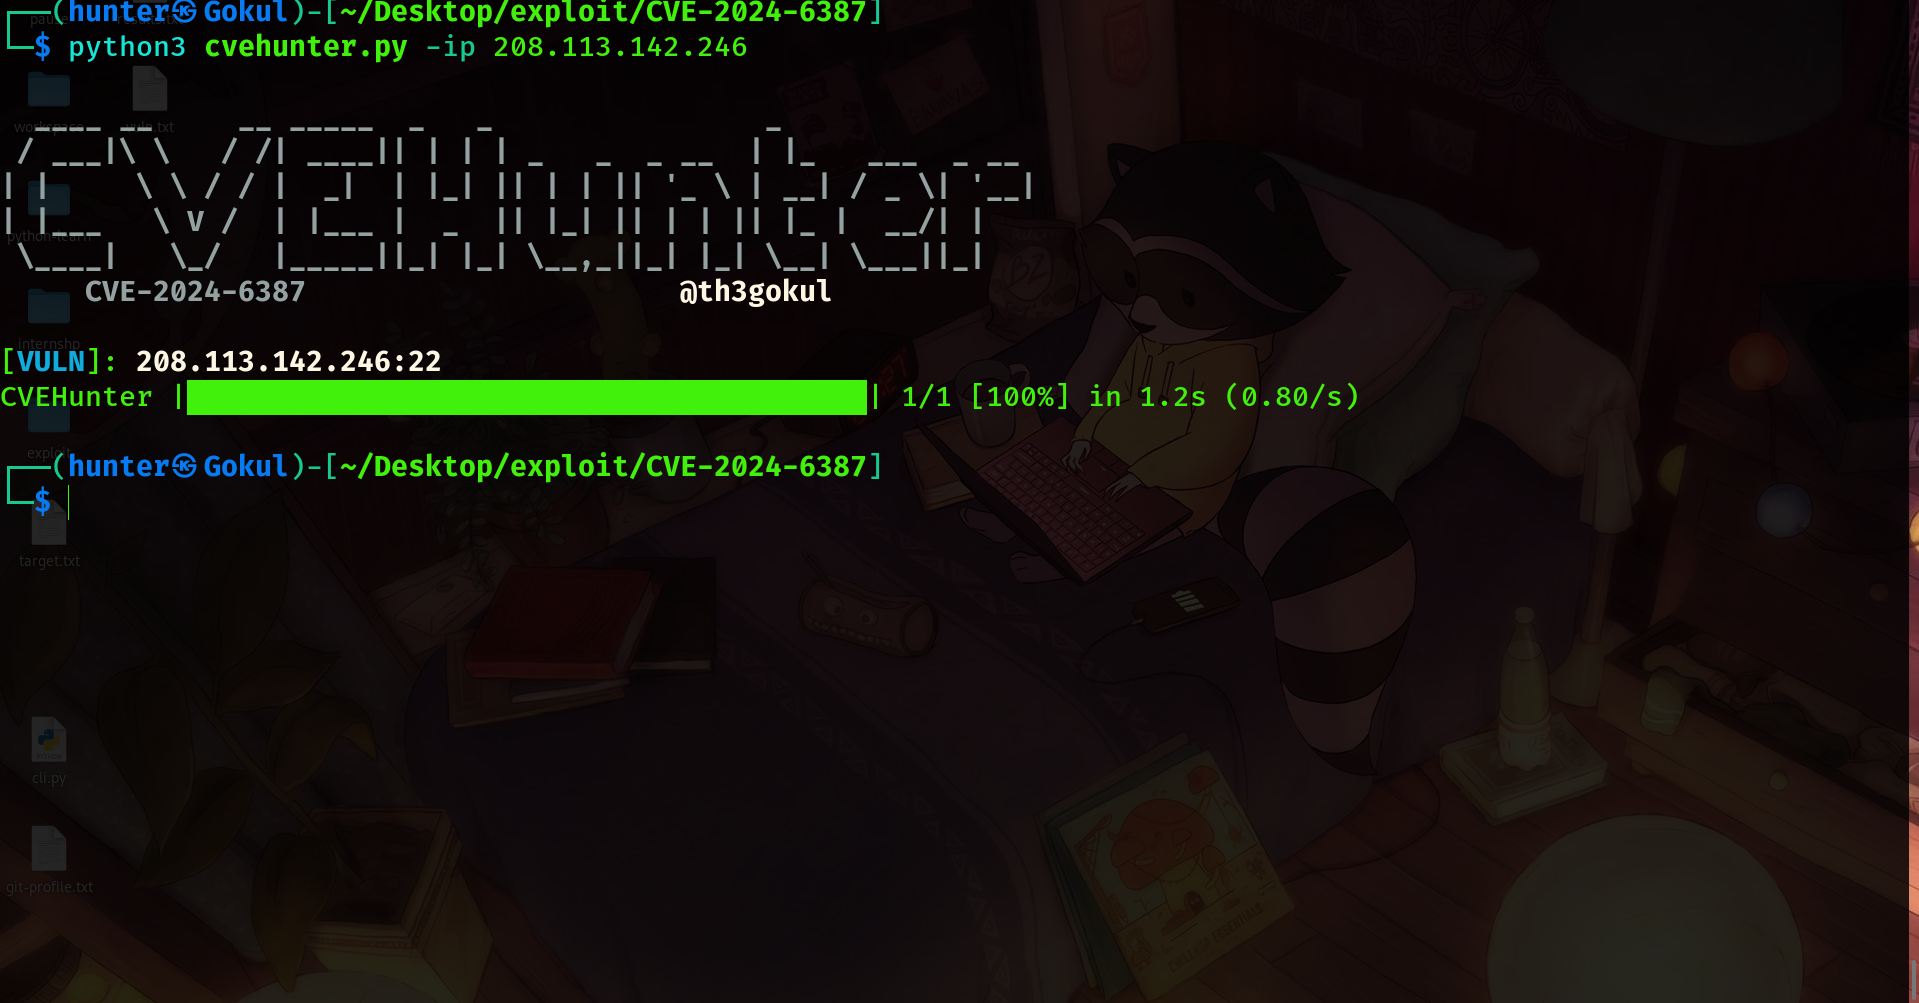
git clone https://github.com/th3gokul/CVE-2024-6387.git
cd CVE-2024-6387
pip install -r requirements.txt
python3 cvehunter.py --help
python3 cvehunter.py -h
  ____ __     __ _____  _   _                _
 / ___|\ \   / /| ____|| | | | _   _  _ __  | |_   ___  _ __
| |     \ \ / / |  _|  | |_| || | | || '_ \ | __| / _ \| '__|
| |___   \ V /  | |___ |  _  || |_| || | | || |_ |  __/| |
 \____|   \_/   |_____||_| |_| \__,_||_| |_| \__| \___||_|
     CVE-2024-6387                      @th3gokul

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-6387

options:
  -h, --help            show this help message and exit
  -ip IPADDRESS, --ipaddress IPADDRESS
                        [INF]: Specify a ip or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of ips for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of ips
  -p PORT, --port PORT  Port number to check (default: 22).
  -b, --banner          [INF]: Print the banner of vulnerable targets
  -v, --verbose         [INF]: Increases verbosity of output in console
  -to TIMEOUT, --timeout TIMEOUT
                        [INF]: Timeout value for socket connection (Default=5)
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target]
このツールは、OpenSSH サーバーにおける CVE-2024-6387(regreSSHion:リモート未認証コード実行)を検出するために th3Gokul によって開発されました。
🔨 このツールは教育および倫理的な目的のみを対象としており、開発者は違法な悪用について一切の責任を負いません。






