
[!IMPORTANT]
ユーザーの皆様、teler IDS の開発に関する重要なアップデートをお知らせいたします。
🛑 teler IDS の開発は現在一時停止しています。しかし、開発プロセス全体を向上させるために、ゼロから完全にリファクタリングするという大胆な一歩を踏み出すことにしましたので、お知らせいたします。🚀
並行して、teler IDS v3 のロードマップを積極的に策定しています。📝
現時点でお伝えできるのは、バージョン3では eBPF と teler-waf をサポートとして活用し、高度な機能と能力を約束するものです。🌟teler IDS v3 にご希望の機能に関するフィードバックやご提案がございましたら、匿名アンケートにご参加ください 👉 https://s.surveyplanet.com/8he6p7rq
私たちは侵入検知システムの革新と強化を続けていますので、今後のアップデートにご期待ください! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
よろしくお願いいたします!
dw1
teler-announce#Fm8Yjh_4of0 で発表された通り。
[!NOTE] それまでの間、最新のv2バージョンをインストールしてダウンロードし、引き続きご利用いただけます。


リアルタイムHTTP侵入検知
コントリビュート
·
新着情報
·
バグ報告
·
機能リクエスト
teler は、コミュニティによって収集・提供されるリソースを用いて、ターミナル上で動作するリアルタイム侵入検知および脅威アラートを Web ログに基づいて行うツールです。❤️
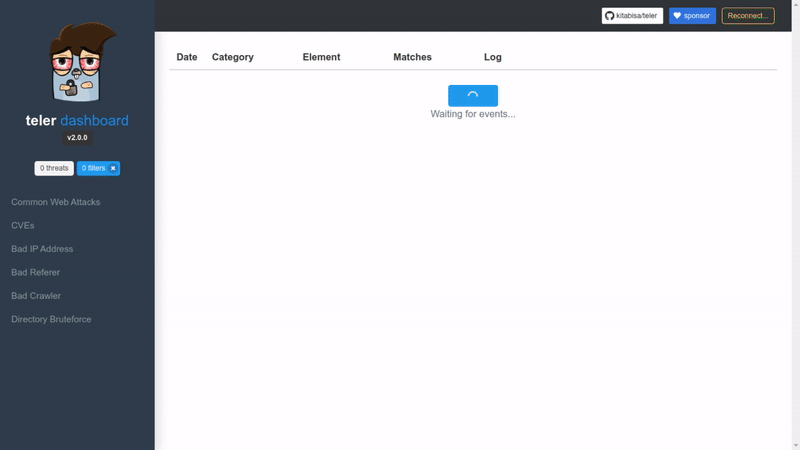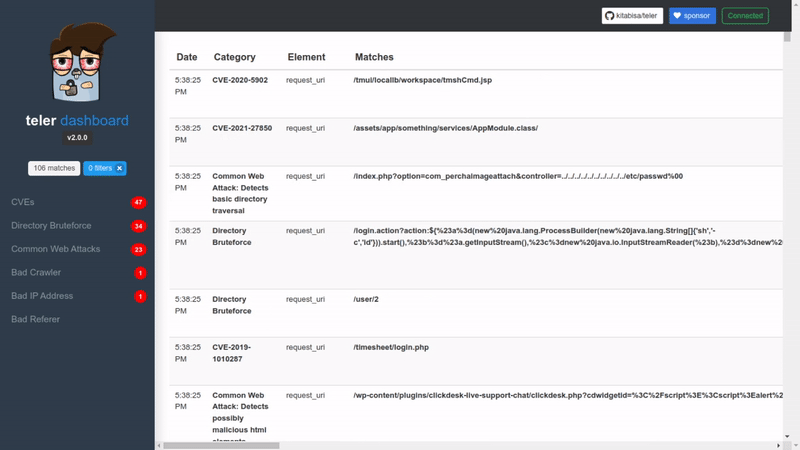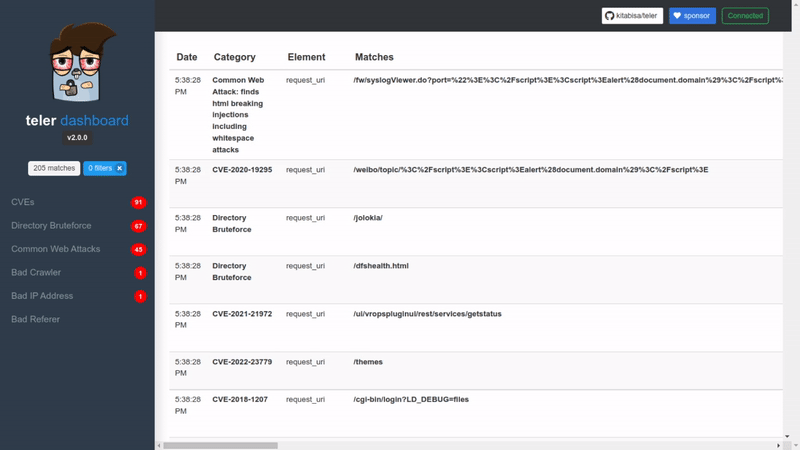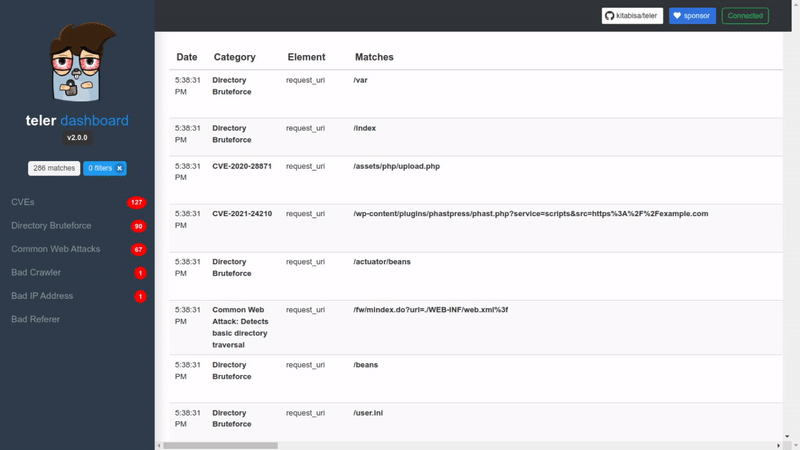
| コマンドライン | ダッシュボード |
|---|---|
 |  |
[!NOTE] v2 より前のバージョンからアップグレードする場合、設定ファイルに影響する互換性のない変更があります。 適切な対応については、teler.example.yaml ファイルを参照してください。
関連項目:
リアルタイム: ログを分析し、不審なアクティビティをリアルタイムで特定します。
アラート: teler は脅威が検出された際にアラートを提供し、プッシュ通知は Slack、Mattermost、Telegram、Discord に対応しています。
モニタリング: 脅威を簡単に監視するための独自のメトリクスを備えており、そのために Prometheus を使用しています。
ログ記録: ファイル形式でのログ記録、または検出された脅威を Zinc ログ検索エンジンに送信することも可能です。
最新リソース: コレクションは継続的に最新の状態に保たれています。
最小限の設定: ログファイルに対して実行し、ログ形式を記述するだけで、teler がログを分析しアラートを表示します!
柔軟なログ形式: teler は任意のカスタムログ形式文字列を許可します!設定ファイルでログ形式をどのように記述するかに依存します。
カスタム脅威ルール: エンジンベース(デフォルト)ルールよりも広範囲の脅威に対応したい場合、脅威ルールをカスタマイズできます!
増分ログ処理: バッファストリームではなくデータの永続性が必要ですか?teler はディスク上の永続化オプションを通じて、ログを増分的に処理する機能を備えています。
teler は高速でターミナルベースの脅威分析ツールとして設計されました。その核となるアイデアは、リアルタイムで脅威を迅速に分析し追跡することです!
以下は、teler を使用した場合のプレビューです:
| バッファストリーム | 増分処理 |
|---|---|
 |  |
インストール、使用方法、設定に関するすべてのドキュメントは teler.app にあります。

このプロジェクトは、コントリビュートしてくださるすべての方々のおかげで成り立っています。開発環境のセットアップ方法やコントリビューションガイドラインについては、CONTRIBUTING.md を参照してください。

