

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
pike-agent — 実験的 Linux strace LLM エージェント | Kitploit
ツール/GitHubGitHub/synacktiv/pike-agent
動的分析 (サンドボックス)デバッガフォレンジックマルウェア分析ユーティリティとフレームワーク学習と教育インシデントレスポンスAIセキュリティ
GitHubsynacktiv/pike-agent

pike-agent

実験的 Linux strace LLM エージェント
リポジトリを見る
201427ヶ月前Kitploit レビュー済み
共有

Pike Agent

Pike

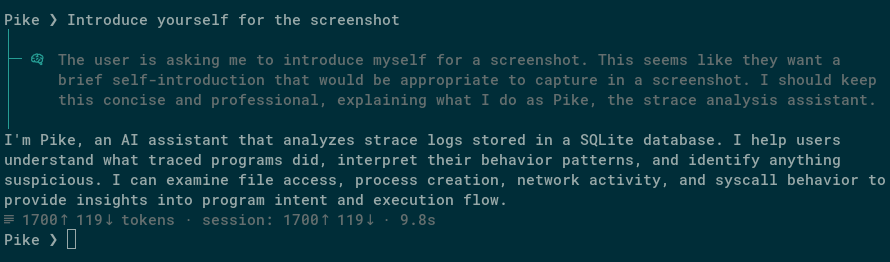
pike-agent は、Linux上でのプログラムの動作を記録・分析します。プログラムのアクティビティをトレースし、データベースにインデックス化し、TUIでLLMエージェントとチャットできます。

プロンプトの例:

  • クラッシュ診断: このプログラムがバスエラーでクラッシュしました。何が起きたのですか?
  • 競合状態の検出: このプログラムが一時ファイルを作成する方法に、競合状態はありますか?
  • マルウェアトリアージ: 本番サーバーでこのプロセスが動いているのを見つけました。心配すべきでしょうか?

導入については、Say hi to Pike! を参照してください。

仕組み

pike-agent は strace を使ってプログラムが行うすべてのシステムコールを記録し、全文検索可能なSQLiteデータベースにインデックス化します。LLMエージェントがツール呼び出しを通じてこのデータベースに問い合わせ、プログラムの動作に関する質問に答えます。

  • ローカル推論(llama.cpp)と外部API(Claude、Geminiなど)をサポート
  • システムコール引数の全文検索
  • システムコールのドキュメントを参照するマニュアルページ検索

インストール

uv pip install -e .

Python 3.13+ と、システムにインストールされた strace が必要です。

使用方法

初回実行時、デフォルトの設定ファイルが ~/.config/pike-agent/config.toml に作成されます。これを編集して推論プロバイダーとモデルを設定します。デフォルトではローカルのllama.cppサーバーを指します。

Pike-agent は、ツール呼び出しが得意なモデル(例:Gemini 3 Pro、Qwen 3.5、Claude 4.6 Sonnet...)で最適に動作します。

トレースの記録

コマンドをトレースする:

pike-agent run -- ./my-program --flag

実行中のプロセスにアタッチする:

pike-agent attach 1234

どちらも、インデックス化されたトレースを含む .db ファイルを生成します。

エージェントとのチャット

記録されたトレースでチャットセッションを開始する:

pike-agent chat trace.db

ライセンス

GPLv3.

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






