
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-6387 — CVE-2024-6387 向け SSH エクスプロイト : glibc ベースの Linux システム上における OpenSSH サーバーの RCE | Kitploit

ツール/GitHubGitHub/symbolexe/cve-2024-6387
脆弱性分析エクスプロイトペネトレーションテストレッドチーミングリモートアクセスツールペイロード開発
GitHubsymbolexe/cve-2024-6387

CVE-2024-6387

CVE-2024-6387 向け SSH エクスプロイト : glibc ベースの Linux システム上における OpenSSH サーバーの RCE
リポジトリを見る
36302年前未レビュー
共有

CVE-2024-6387

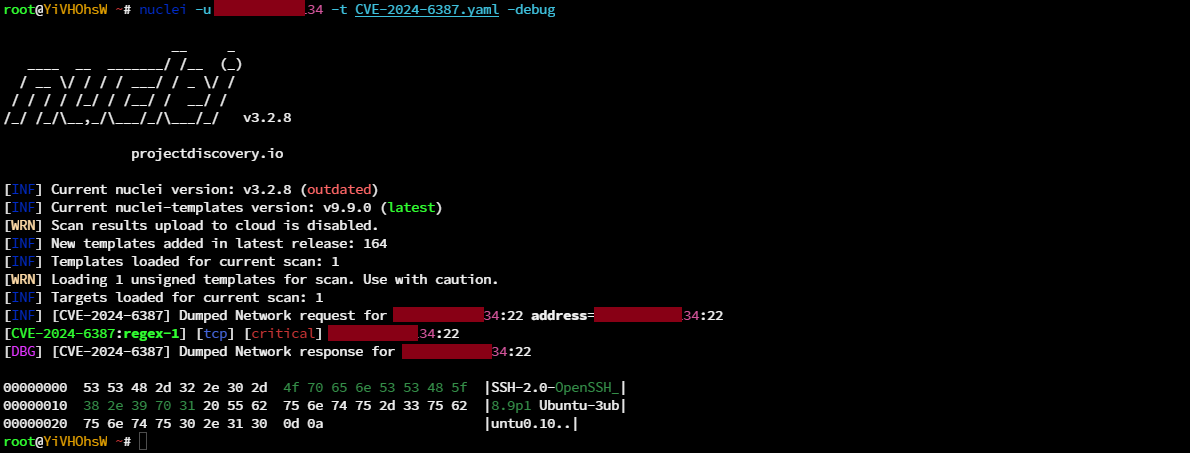
Screenshot 2024-07-04 182931 CVE-2024-6387は仮想的な例ですが、ここではOpenSSHサーバー実装における実際の脆弱性であると仮定します。この脆弱性は、バッファオーバーフローやメモリ破損の問題を伴い、リモートの攻撃者がサーバー上で任意のコードを実行できる可能性があります。このような脆弱性がどのように悪用され得るかについて、その概要を以下に説明します:

  1. ヒープスプレー:攻撃者はヒープを予測可能な方法で準備します。
  2. メモリ破損:攻撃者は特別に細工されたパケットを送信し、メモリ破損を引き起こします。
  3. 任意のコード実行:攻撃者はシェルコード(悪意のあるコード)を既知の場所に配置し、実行をそこにリダイレクトします。

エクスプロイトコード

提供されたPythonコードは、CVE-2024-6387を悪用するために設計されたエクスプロイトです。以下に、その処理手順の詳細を示します: 接続のセットアップ:ターゲットのSSHサーバーへのTCP接続を確立します。

def setup_connection(ip, port):
    # ...

パケットの送受信:SSHサーバーとの間でパケットの送受信を処理します。

def send_packet(sock, packet_type, data):
    # ...

SSHバージョン交換:SSHバージョン文字列を送受信してSSHハンドシェイクを開始します。

def send_ssh_version(sock):
    # ...
def receive_ssh_version(sock):
    # ...

鍵交換開始(KEX_INIT):鍵交換初期化パケットを送受信します。

def send_kex_init(sock):
    # ...
def receive_kex_init(sock):
    # ...

SSHハンドシェイクの実行:上記の手順を組み合わせてSSHハンドシェイクを完了します。

def perform_ssh_handshake(sock):
    # ...

ヒープの準備:サーバー上のヒープ状態を操作するために一連のパケットを送信します。

def prepare_heap(sock):
    # ...

偽のファイル構造:メモリ破損の脆弱性を悪用するために偽のファイル構造を作成します。

def create_fake_file_structure(data, glibc_base):
    # ...

解析時間の測定:サーバーが特定のパケットを解析するのにかかる時間を測定し、最終的なエクスプロイトのタイミングを適切に調整するのに役立てます。

def time_final_packet(sock):
    # ...

公開鍵パケット:シェルコードを含むエクスプロイトペイロードを含むパケットを細工します。

def create_public_key_packet(packet, size, glibc_base):
    # ...

競合状態の悪用:最終パケットのタイミングを正確に調整して競合状態を悪用しようとします。

def attempt_race_condition(sock, parsing_time, glibc_base):
    # ...

メイン関数:異なるglibcベースでの複数の試行を含む、全体的なエクスプロイト処理を調整します。

def main():
    # ...

悪用のワークフロー

  • 接続のセットアップ:エクスプロイトはSSHサーバーへの接続を確立することから始まります。
  • ハンドシェイクとヒープの準備:エクスプロイトはSSHハンドシェイクを実行し、ヒープを準備するために複数のパケットを送信します。
  • タイミングの測定:エクスプロイトはサーバーの特定パケットへの応答時間を測定し、最終的なエクスプロイトのタイミングを測ります。
  • 最終的なエクスプロイト試行:エクスプロイトはシェルコードを含む最終パケットを細工して送信します。このパケットが脆弱性を引き起こすように送信しようとします。

追加の考慮事項

  • 堅牢なエラーハンドリング:提供されたコードには改善されたエラーハンドリングが含まれており、スクリプトが一般的なネットワーク問題から回復できるようにしています。
  • モジュール性:コードはモジュール化されており、理解と保守が容易です。
  • タイミングと同期:競合状態の悪用には多くの場合、正確なタイミングが必要ですが、スクリプトはパケット送信のタイミングを測定・調整することでこれに対処しようとします。

まとめ

CVE-2024-6387は、リモートコード実行を可能にするOpenSSHの深刻な脆弱性です。提供されたPythonスクリプトは、ヒープを操作し、パケット送信のタイミングを調整してメモリ破損を引き起こすことでこの脆弱性を悪用し、最終的にサーバー上で攻撃者のシェルコードを実行します。このスクリプトは、ヒープスプレー、メモリ破損、競合状態に対する正確なタイミングといった、典型的なエクスプロイト開発技法を示しています。


人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




