
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit- — CVE-2025-8088 WinRAR 概念実証 (PoC-Exploit) | Kitploit

ツール/GitHubGitHub/sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
ペイロード生成脆弱性分析エクスプロイトペネトレーションテスト学習と教育バイナリエクスプロイト
GitHubsxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-

CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit-

CVE-2025-8088 WinRAR 概念実証 (PoC-Exploit)

共有
リポジトリを見る
7231551年前Kitploit レビュー済み

CVE-2025-8088 WinRAR 概念実証 (PoC-Exploit)

PoC

このリポジトリには、CVE-2025-8088 の概念実証 (PoC) スクリプトが含まれています。これは、7.12 までの WinRAR に影響を与えるパストラバーサル脆弱性です。
この PoC は、攻撃者が代替データストリーム (ADS) と細工されたアーカイブファイルを使用して、意図された展開ディレクトリの外部に悪意のあるファイルを配置する方法を示しています。

免責事項: このツールは教育および研究目的のみで使用してください。システムやネットワークに害を及ぼすために使用しないでください。作者は、このスクリプトの誤用または損害について責任を負いません。


CVE-2025-8088 の概要

CVE-2025-8088 (CVSS 8.4) は、WinRAR のパストラバーサル脆弱性であり、Windows 版の 7.12 以前に影響を与えます。また、関連ツールである UnRAR.dll やそのポータブルソースコードにも影響します。
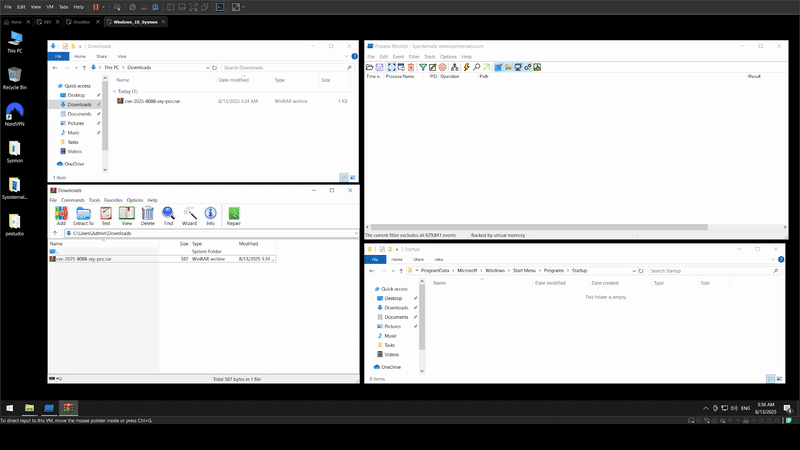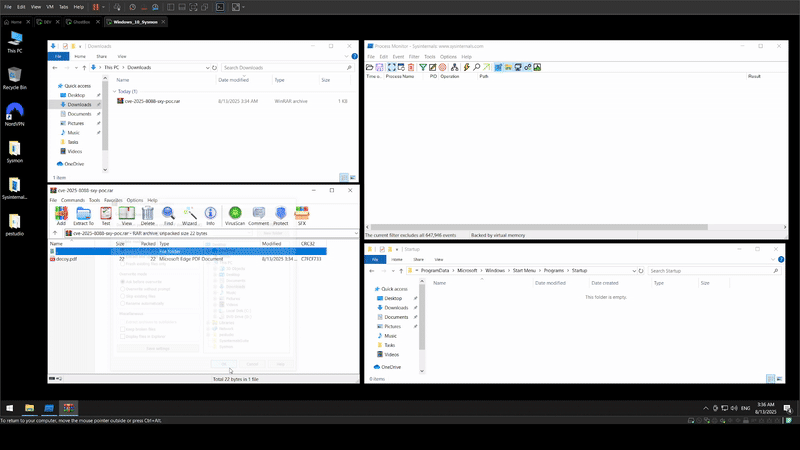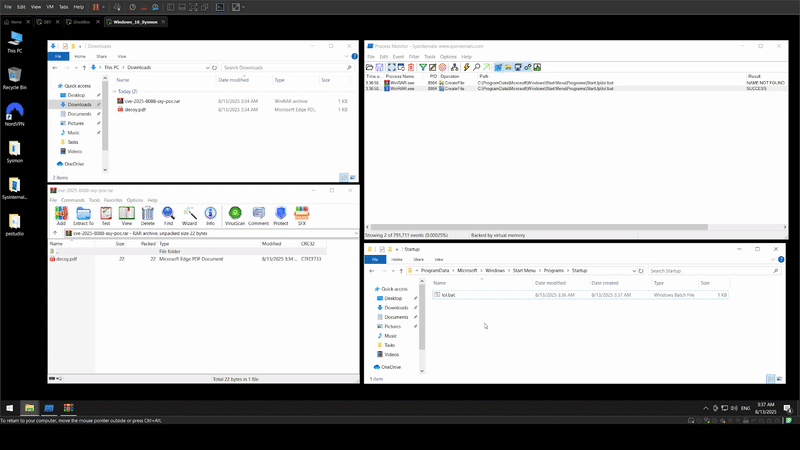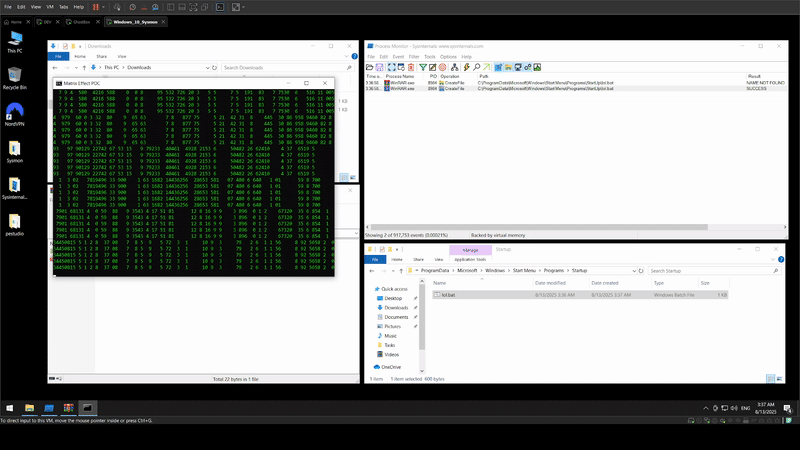
この欠陥により、攻撃者は特別に細工された RAR ファイル内の ADS に悪意のあるペイロードを埋め込み、Windows のスタートアップフォルダなどの機密性の高いシステム上の場所への展開を可能にします。
これにより、システム再起動時に DLL やショートカット (.lnk) ファイルなどの悪意のあるファイルが自動実行される可能性があります。

主要な詳細

  • 影響を受けるバージョン: WinRAR ≤ 7.12
  • 最初に確認された時期: 野外での悪用は 2025 年 7 月 18 日 に開始 (ESET による)
  • パッチの提供: 2025 年 7 月 30 日 にリリースされた WinRAR 7.13 で修正済み
  • 攻撃者: サイバースパイ活動と金銭目的の攻撃で知られる、ロシアに連携する RomCom グループ (別名: Storm-0978、Tropical Scorpius、UNC2596) に関連
  • 攻撃手法: 求職応募を装った RAR ファイルを添付したスピアフィッシングメールで、ヨーロッパとカナダの金融、防衛、製造、物流セクターを標的とする

エクスプロイトの仕組み

このエクスプロイトは、RAR アーカイブ内の ADS パスにおけるパストラバーサルシーケンス (..) を利用します。
一見無害なファイル (例: 履歴書) が、悪意のある ADS エントリを隠蔽します。これには次のものが含まれます:


PoC の使用方法

このスクリプトは、CVE-2025-8088 の脆弱性を実証するための悪意のある RAR アーカイブを作成します。
Python と rar.exe (WinRAR のコマンドラインツール) へのアクセスが必要です。

rar.exe がシステムの PATH に含まれていることを確認するか、--rar 引数を使用してそのパスを指定してください。

コマンドライン引数

引数説明必須?デフォルト
--decoyデコイファイルへのパス (既存または作成されます)はい-
--payload無害なペイロードファイルへのパス (既存または作成されます)はい-
--drop無害なフォルダへの絶対パス (例: C:\Users\you\Documents)はい-
--rarrar.exe へのパス (省略時は自動検出)いいえ自動検出
--out出力 RAR ファイル名いいえcve-2025-8088-sxy-poc.rar
--workdir作業ディレクトリいいえカレントディレクトリ (.)
--placeholder_lenADS プレースホルダーの長さ (自動: ≥ max(len(injected), 128))いいえ自動計算
--max_up先頭に付ける .. セグメントの数いいえ16
--base_out中間ベース RAR の名前いいえ<out>.base.rar

使用例

rar.exe のパスを指定して、デコイファイル、ペイロード、およびターゲットのドロップフォルダを含む悪意のある RAR アーカイブを作成します:

python poc.py --decoy resume.txt --payload payload.bat --drop "C:\Users\you\Documents" --rar "C:\Program Files\WinRAR\rar.exe"

帰属

この脆弱性は、2025 年 7 月 18 日に ESET によって野外で初めて確認され、RomCom ハッキンググループによるものとされています。
RomCom の戦術の詳細については、SOCRadar Threat Actor Intelligence を参照してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




