
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/stuxend/siras
ペネトレーションテストクラウドセキュリティレッドチーミングインシデントレスポンス
GitHubstuxend/siras

siras

セキュリティインシデント対応自動シミュレーション(SIRAS)は、現実的なシナリオの中でインシデント対応計画と手順を練習する構造化された機会を提供する内部イベントです。現在はAWSで利用可能ですが、他のクラウドプラットフォームにも拡大予定です。

リポジトリを見る
441年前未レビュー
ウェブサイト

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

SIRAS v3.0 は、レッドチーム演習をコードとして管理するために設計された、モダンなセキュリティインシデント対応自動シミュレーションフレームワークです。実際のシナリオでインシデント対応計画をテストする、制御されたセキュリティシミュレーションを実行できます。

SIRAS の主な目的は、レッドチーム演習をコードとして提供し、攻撃シナリオに対するシミュレーションを生成して、インシデント対応計画の潜在的な障害を浮き彫りにすることです。テストは Smokers と呼ばれ、それぞれが実際のセキュリティアクションを実行し、実行中に作成されたリソースをクリーンアップします。

現在、システムは AWS および General プロバイダーに対応しており、モジュラーアーキテクチャにより、他のクラウドプラットフォームへの拡張が容易です。
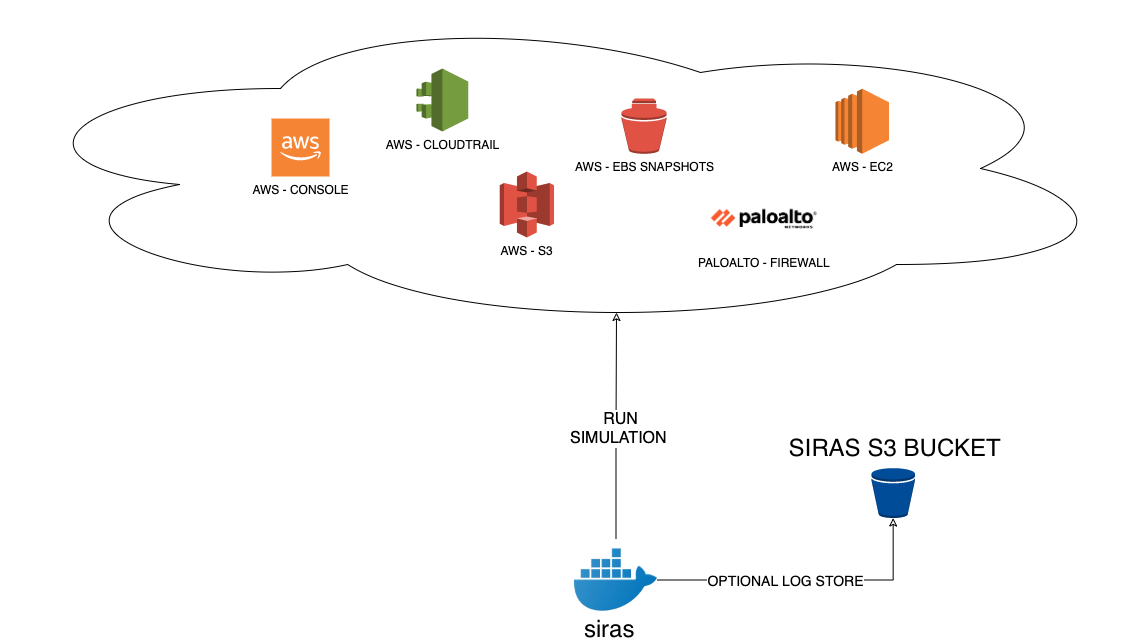
動作の仕組み

図

インストール

前提条件

  • Python 3.8+
  • AWS 認証情報 (AWS smokers 用)
  • Docker (任意、コンテナ化された実行用)

ソースからのインストール

git clone https://github.com/stuxend/siras
cd siras
pip install -r requirements.txt

実行方法

SIRAS v3.0 は、改善されたユーザーエクスペリエンスを備えたモダンな CLI インターフェースを導入しています。

利用可能なプロバイダーと Smoker を一覧表示:

# List all providers
python -m siras list-providers

# List smokers for a specific provider
python -m siras list-smokers aws
python -m siras list-smokers general

特定の Smoker を実行:

# Run an AWS smoker
python -m siras run aws open_security_group

# Run with options
python -m siras run aws s3_public --verbose --timeout 600

プロバイダーのすべての Smoker を実行:

# Run all AWS smokers sequentially
python -m siras run-all aws

# Run all AWS smokers in parallel
python -m siras run-all aws --parallel --max-workers 3

Docker を使用する:

docker run --rm \
    -e AWS_ACCESS_KEY_ID \
    -e AWS_SECRET_ACCESS_KEY \
    -e AWS_SESSION_TOKEN \
    -e AWS_DEFAULT_REGION=us-east-1 \
    sochub/siras:latest run aws s3_public

利用可能な Smokers

AWS Provider

Smoker説明
open_security_group許可的なルールを持つオープンなセキュリティグループを作成します
s3_publicアクセス制御をテストするためのパブリック S3 バケットを作成します
threat_intelligence脅威インテリジェンスの検出機能をテストします

General Provider

Smoker説明
test_loggerログおよび監視システムをテストします

v3.0 の新機能

  • モダンな CLI: プログレスバー付きのリッチでインタラクティブなコマンドラインインターフェース
  • 非同期サポート: パフォーマンス向上のための非同期実行
  • 並列実行: 複数の Smoker を同時に実行
  • プロバイダーシステム: 複数のクラウドプロバイダーをサポートするモジュラーアーキテクチャ
  • YAML 設定: 各 Smoker は YAML 設定ファイルを含みます
  • 改善されたエラー処理: 包括的なエラーレポートとデバッグ
  • タイムアウト管理: Smoker 実行のための設定可能なタイムアウト

要件

  • Python 3.8+
  • boto3 (AWS 操作用)
  • typer, rich (CLI インターフェース用)
  • PyYAML (設定用)
  • 完全な依存関係については requirements.txt を参照

近日公開予定の Smokers

  • Kubernetes
  • AWS VPC の変更
  • AWS EC2
  • GuardDuty

参加方法

  • メール
  • DISCORD

コントリビューション

すべてのコントリビューション、提案、フィードバックを歓迎します。お気軽にご連絡ください。

コントリビューションの方法:

  1. 潜在的なバグの報告
  2. 機能のリクエスト
  3. コミュニティへの参加
  4. オープンな Issue に対する PR の提出
  5. ドキュメントの修正または改善

行動規範

このプロジェクトは、イベントページで入手可能な Linux Foundation の 行動規範 に従います。参加することにより、この規範を尊重することが期待されます。

ツールをダウンロード





