UNIXシステム向けセマンティックオブザーバビリティ - AI搭載分析を備えた軽量Cベースのシステムプローバー
UNIXシステムのためのセマンティック観測可能性
Cで書かれた軽量でポータブルなシステムプローバーで、AI支援による非自明なリスク分析のための「システムフィンガープリント」を取得します。auditd統合、説明可能なリスクスコアリング、エンタープライズグレードのマルチユーザー認証を備えたライブWebダッシュボードを特徴としています。

ライブデモ: sentinel.speytech.com
| 設定 | ログイン |
|---|---|
 |  |
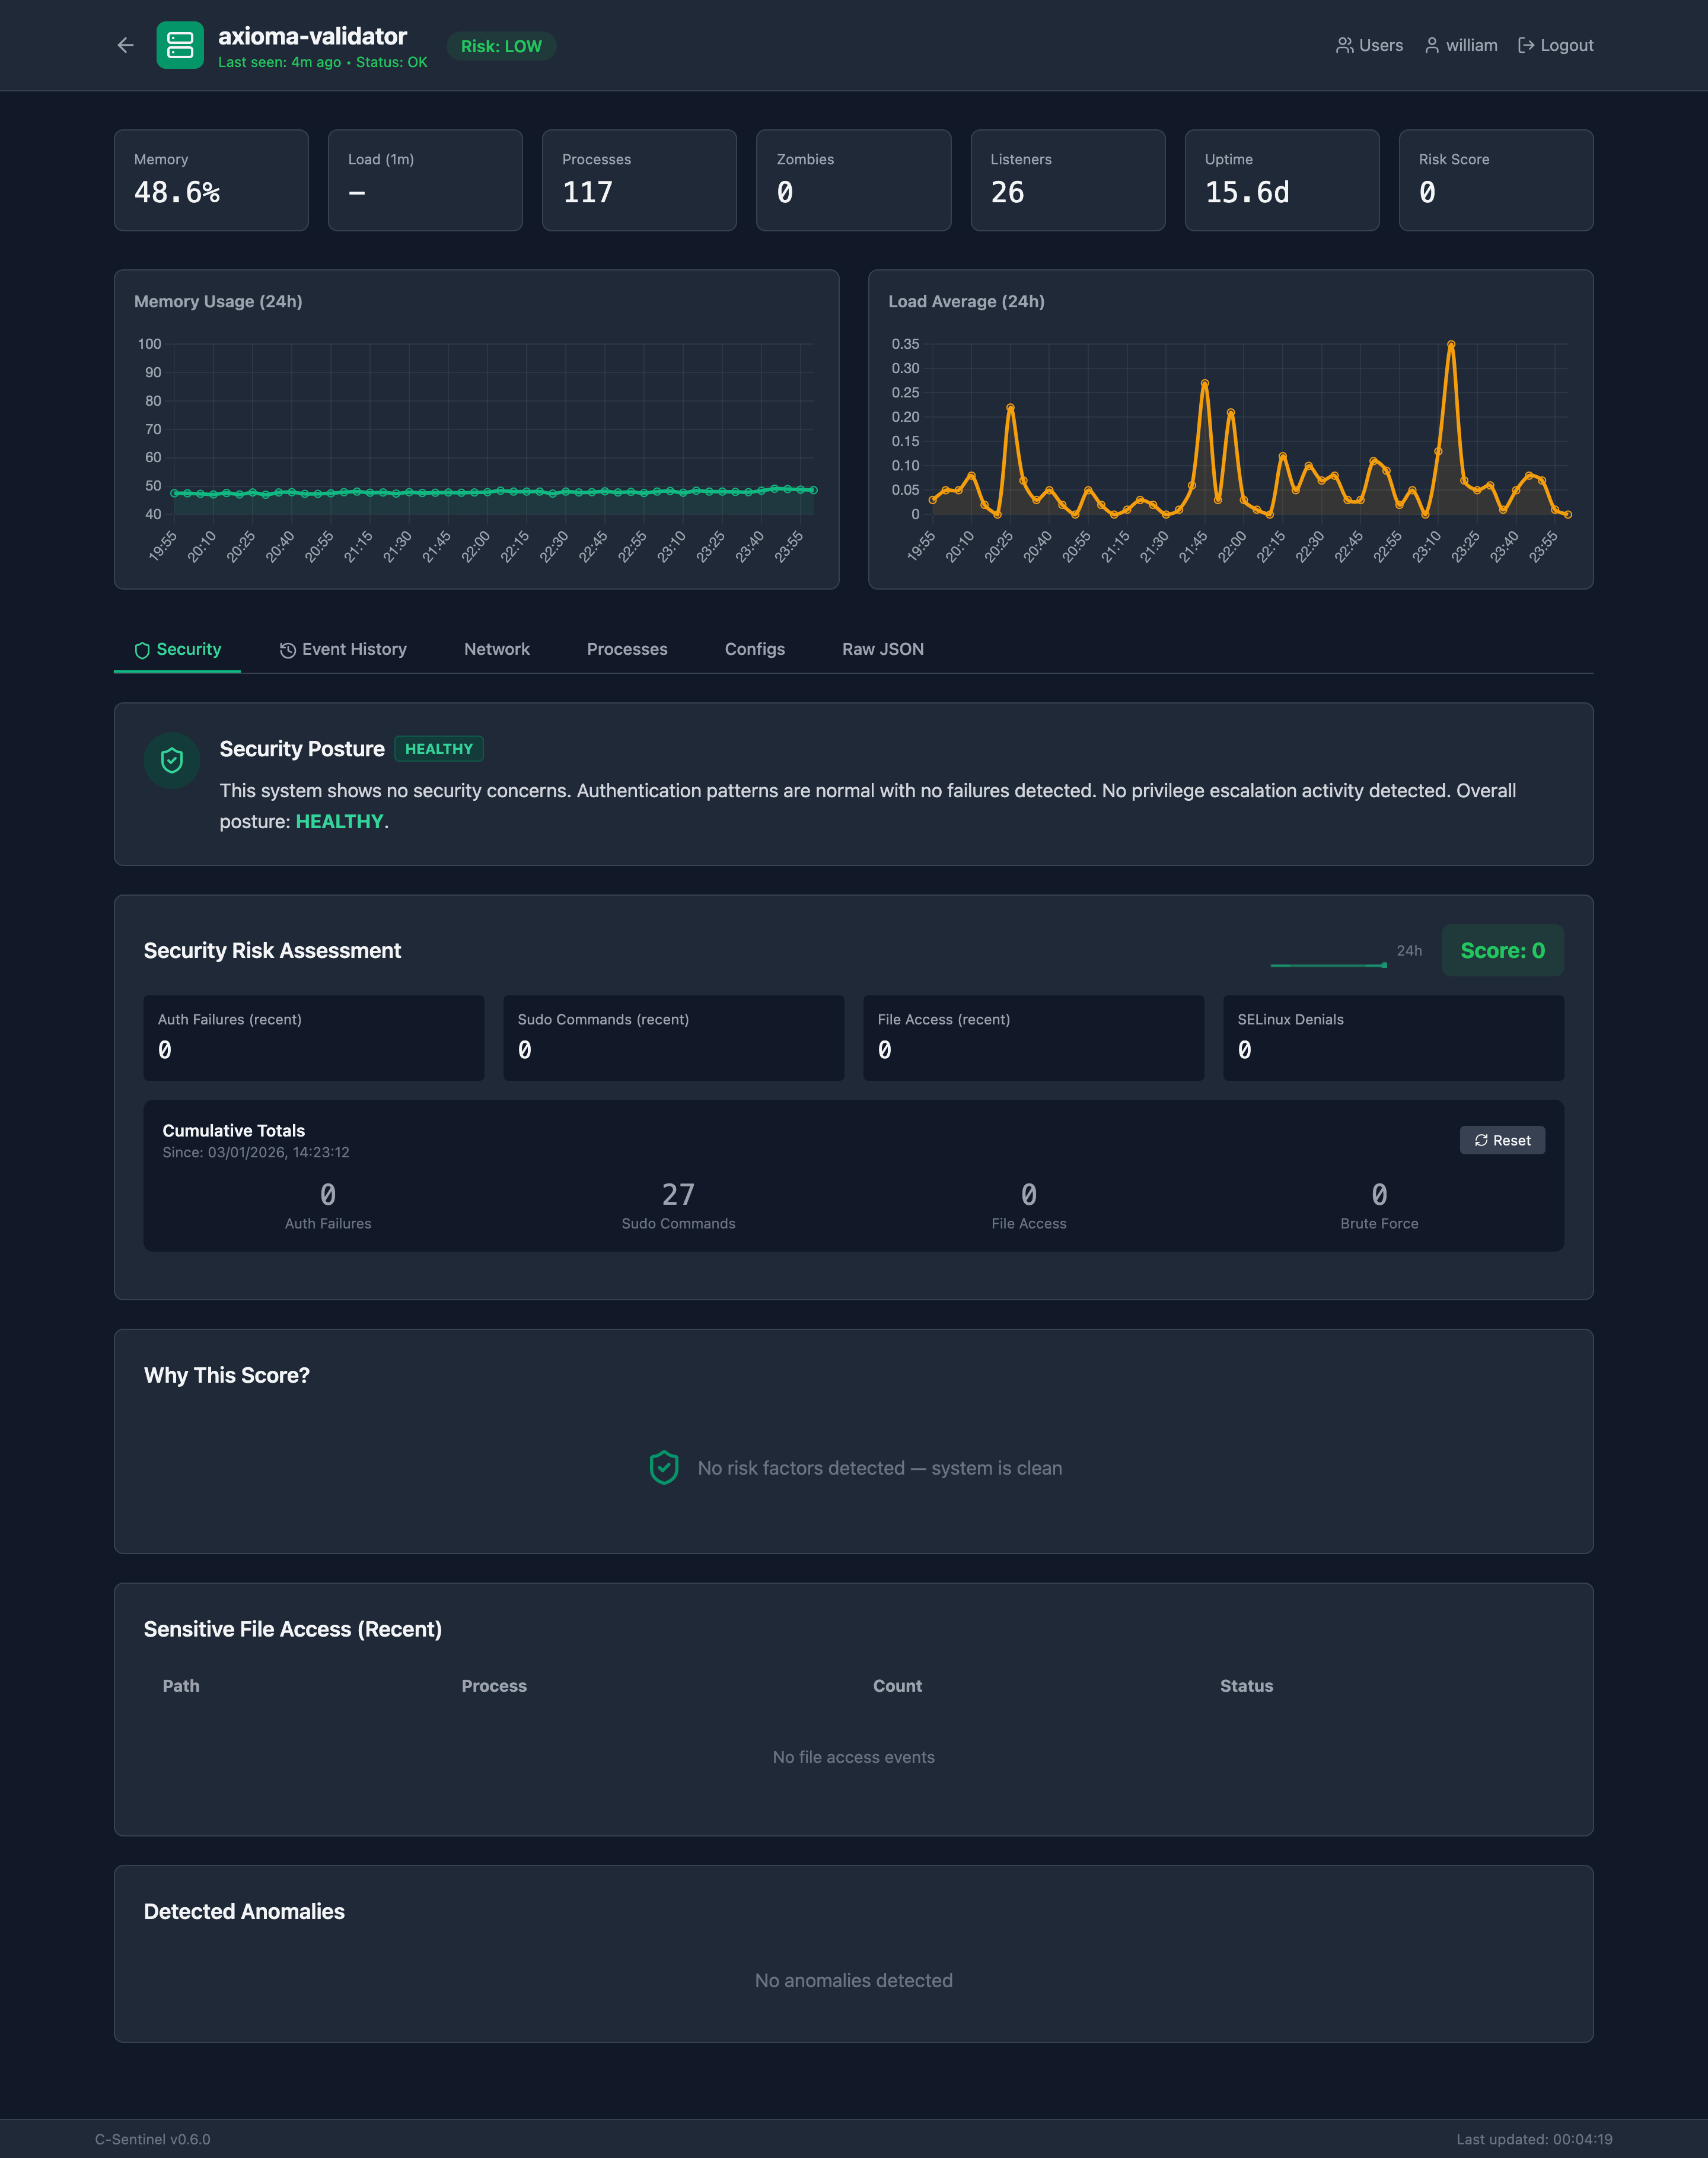
v0.5.x: セキュリティ態勢の要約、リスク傾向スパークライン、学習インジケーター、説明可能なリスク要因、メールアラート、イベント履歴
v0.4.0: Auditd統合、ブルートフォース検出、プライバシー保護ユーザー名ハッシュ、プロセス属性、リスクスコアリング
v0.3.0: Webダッシュボード、SHA256チェックサム、systemdサービス、ベースライン学習、ネットワークプローブ、ウォッチモード
Dynatrace、Datadog、Prometheusなどの最新の観測可能性ツールは、メトリクス収集としきい値アラートに優れています。しかし、それらが答えるのは狭い質問です: 「このメトリクスは期待値の範囲外か?」
それらは以下に苦手としています:
C-Sentinelは異なるアプローチを取ります: セキュリティイベントを含む包括的なシステムフィンガープリントを取得し、LLM推論を使用して「機械の中の幽霊」を特定します。
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## ダッシュボードの機能

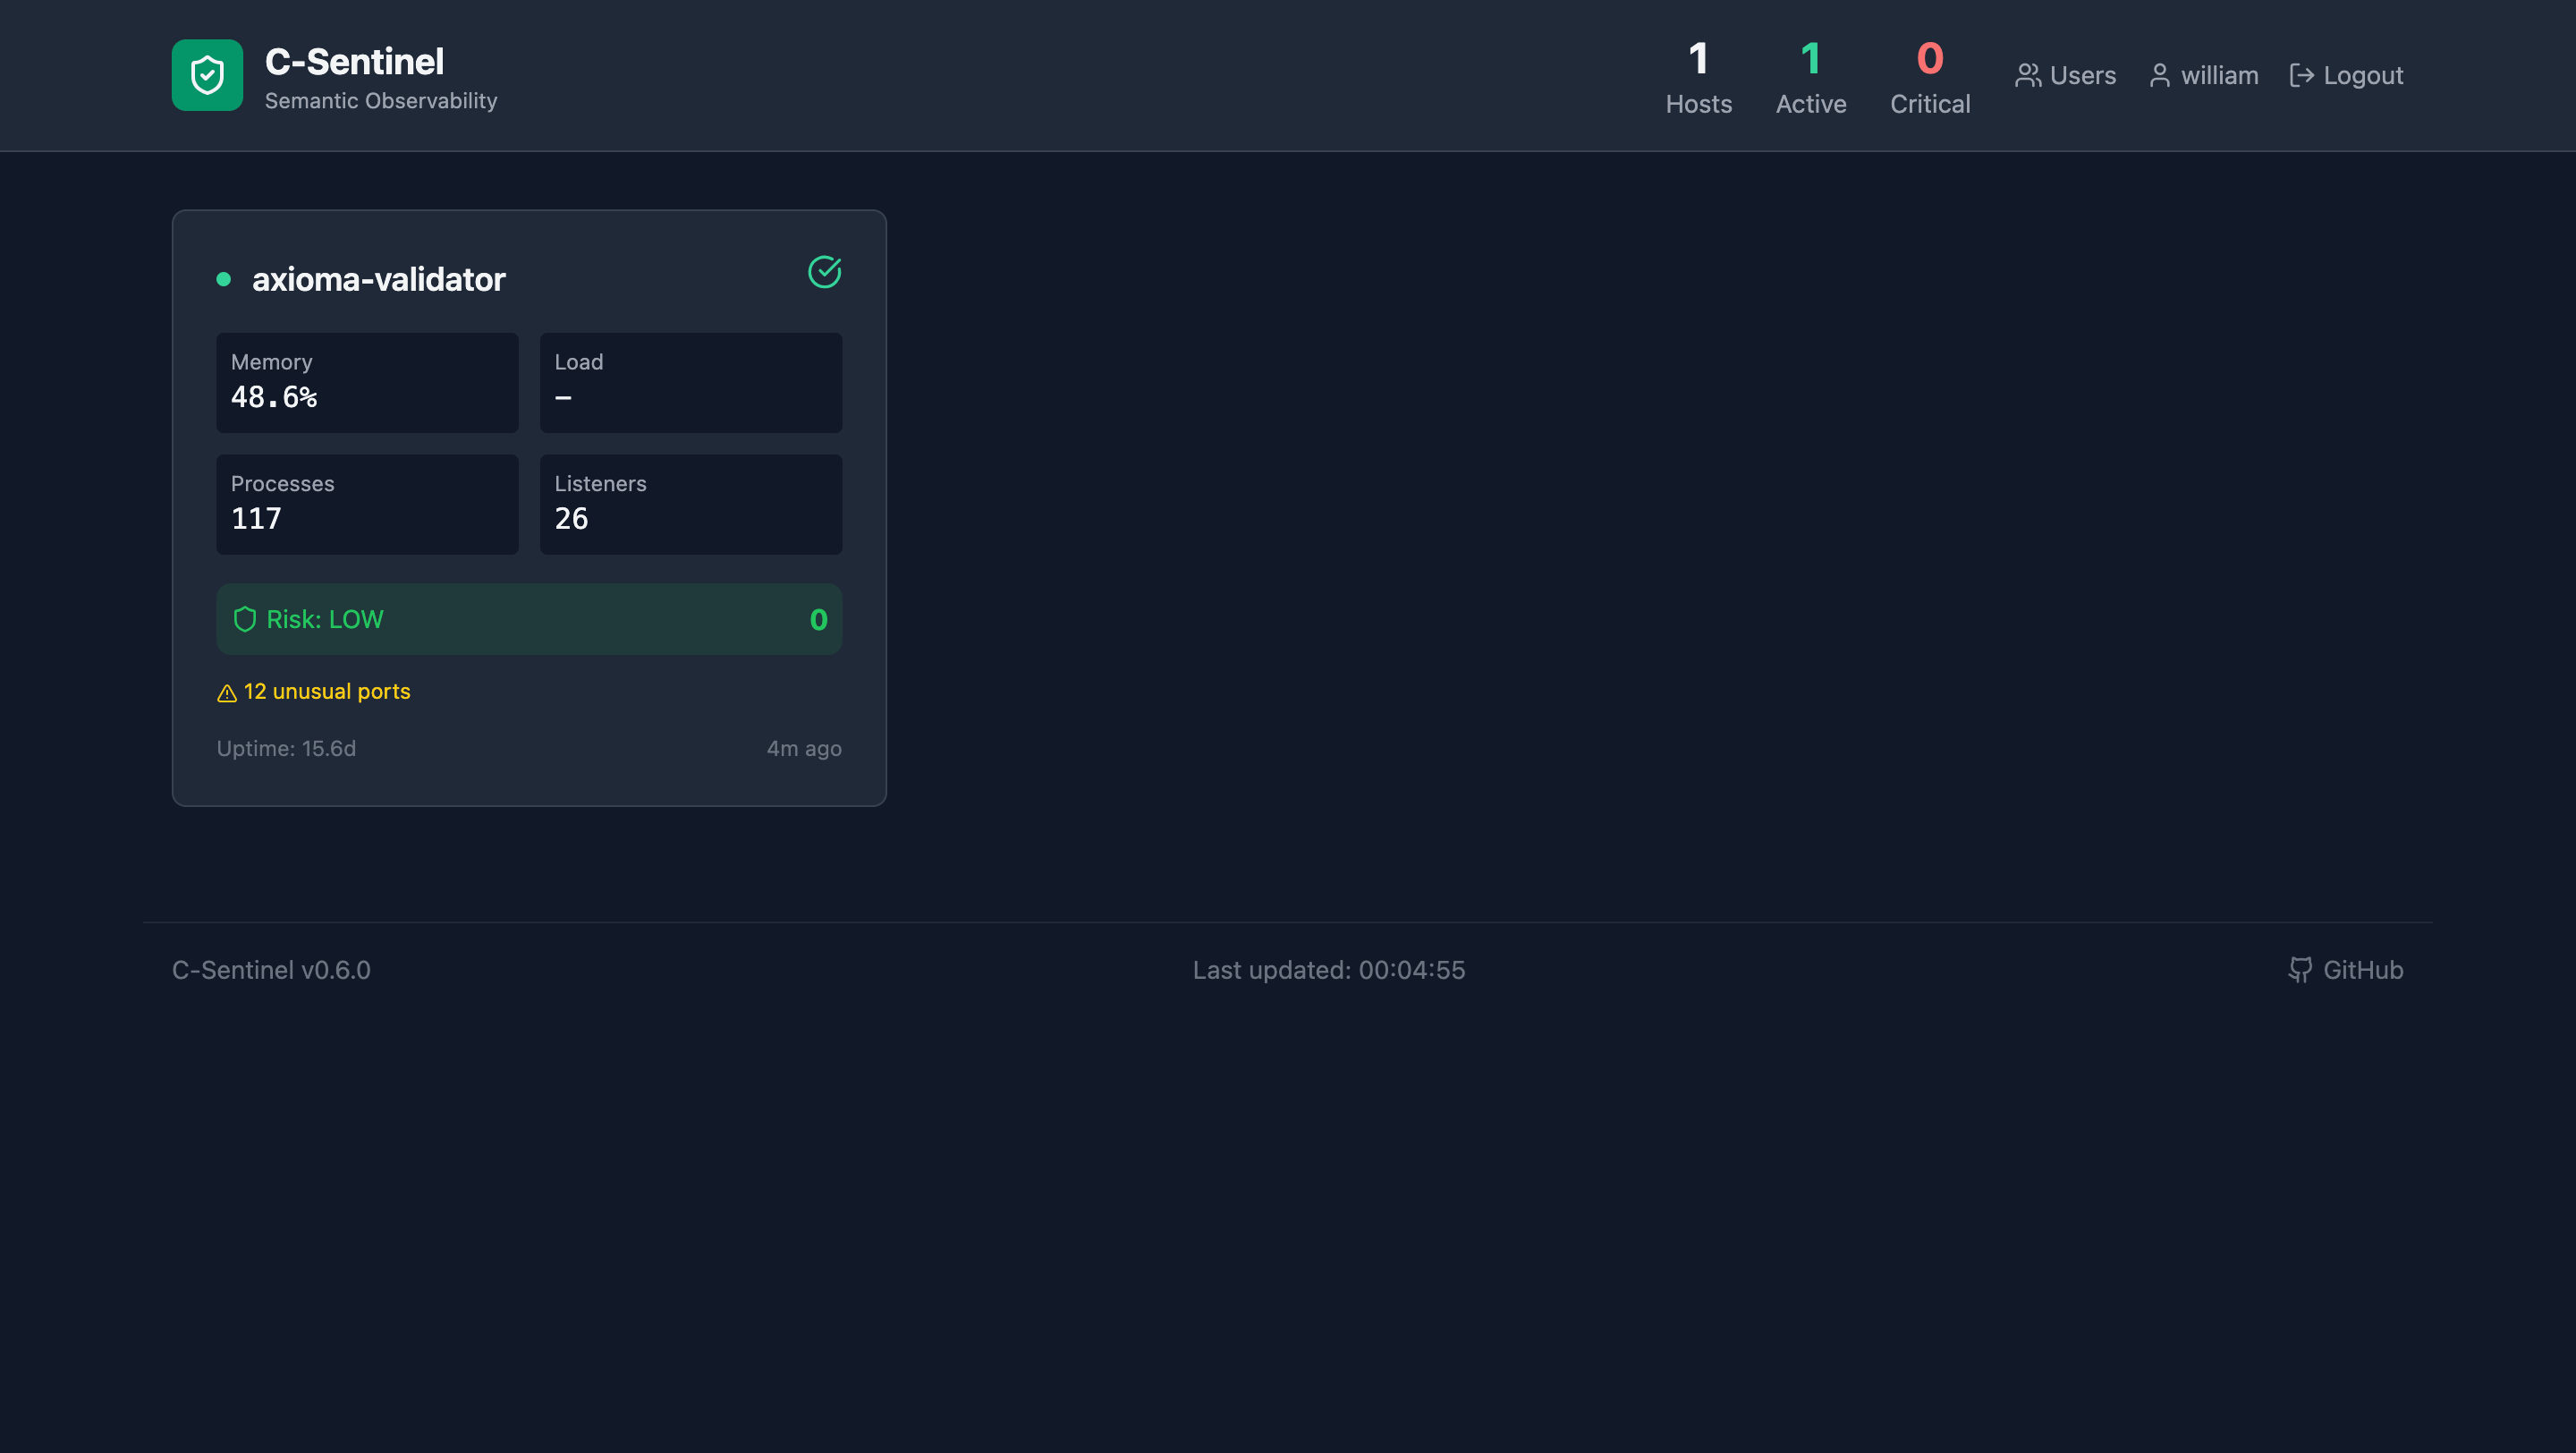
Webダッシュボードは、インフラ全体のリアルタイムのセキュリティ監視を提供します。

### マルチユーザー認証

エンタープライズグレードのアクセス制御を3つの役割で提供:

| 役割 | 権限 |
|------|-------------|
| **管理者** | フルアクセス:ユーザー管理、監査ログの表示、すべての操作 |
| **オペレーター** | イベントの確認、カウンターのリセット、すべてのデータの表示 |
| **閲覧者** | ダッシュボードとデータへの読み取り専用アクセス |

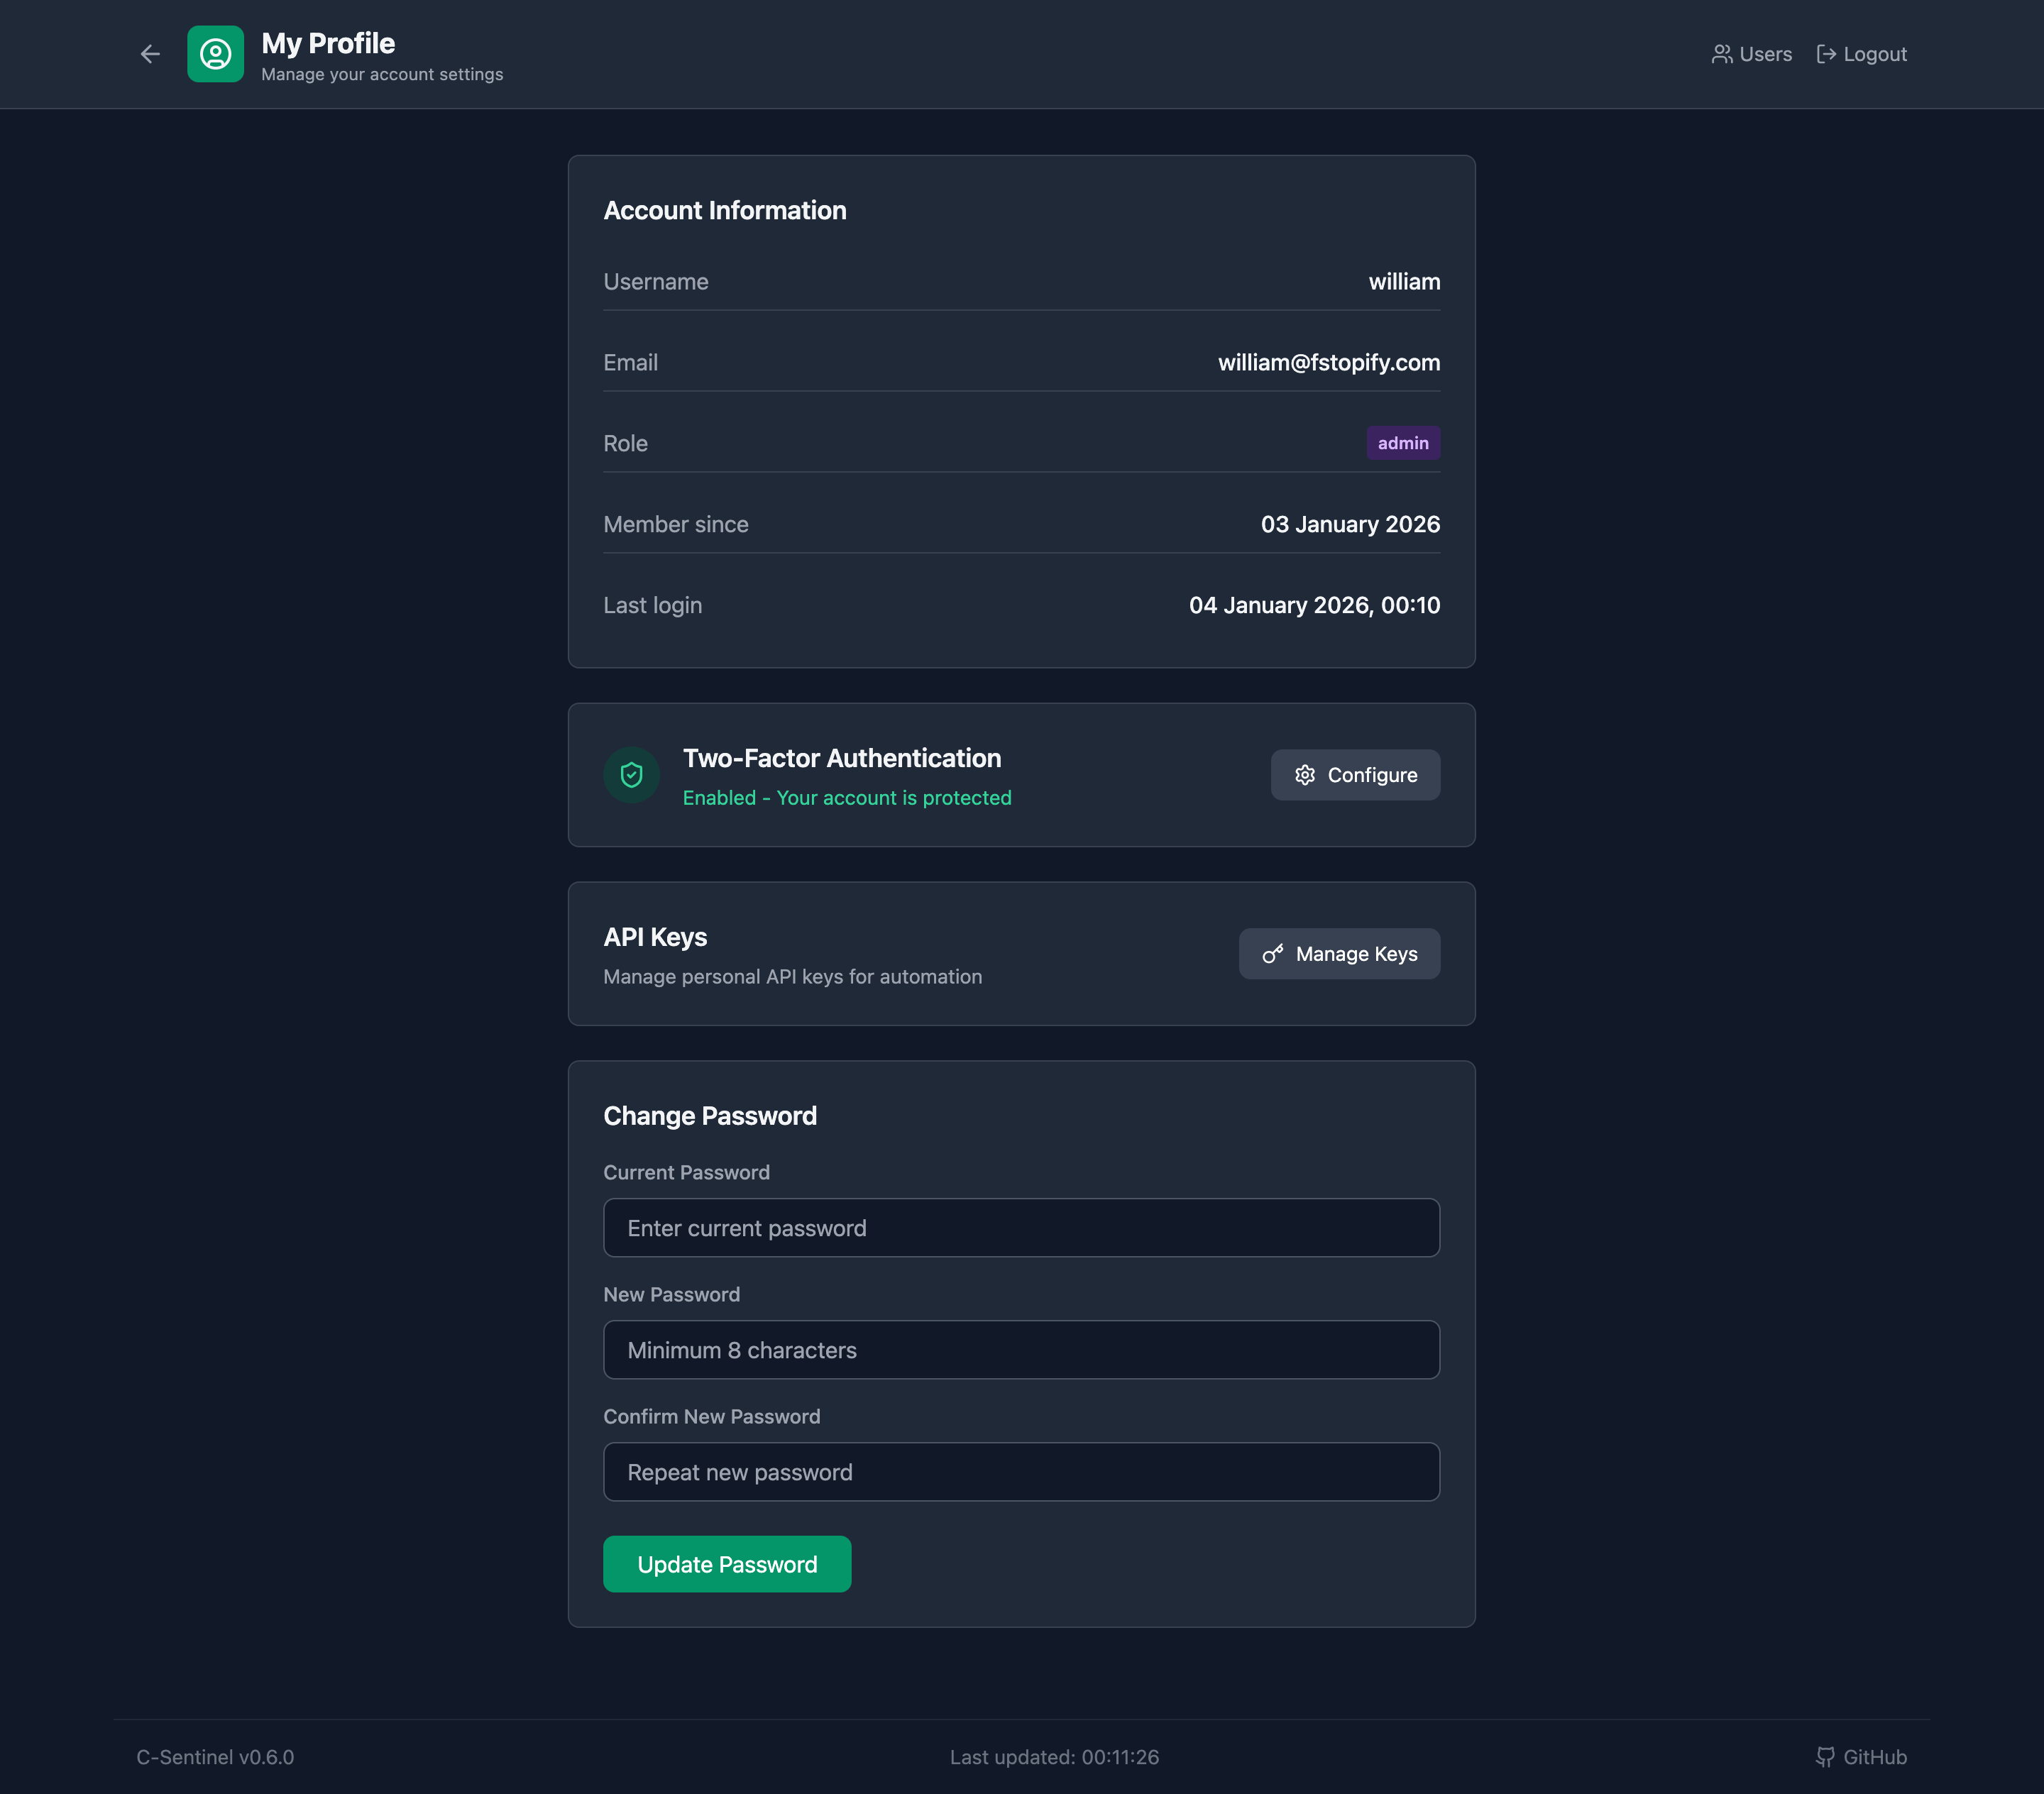
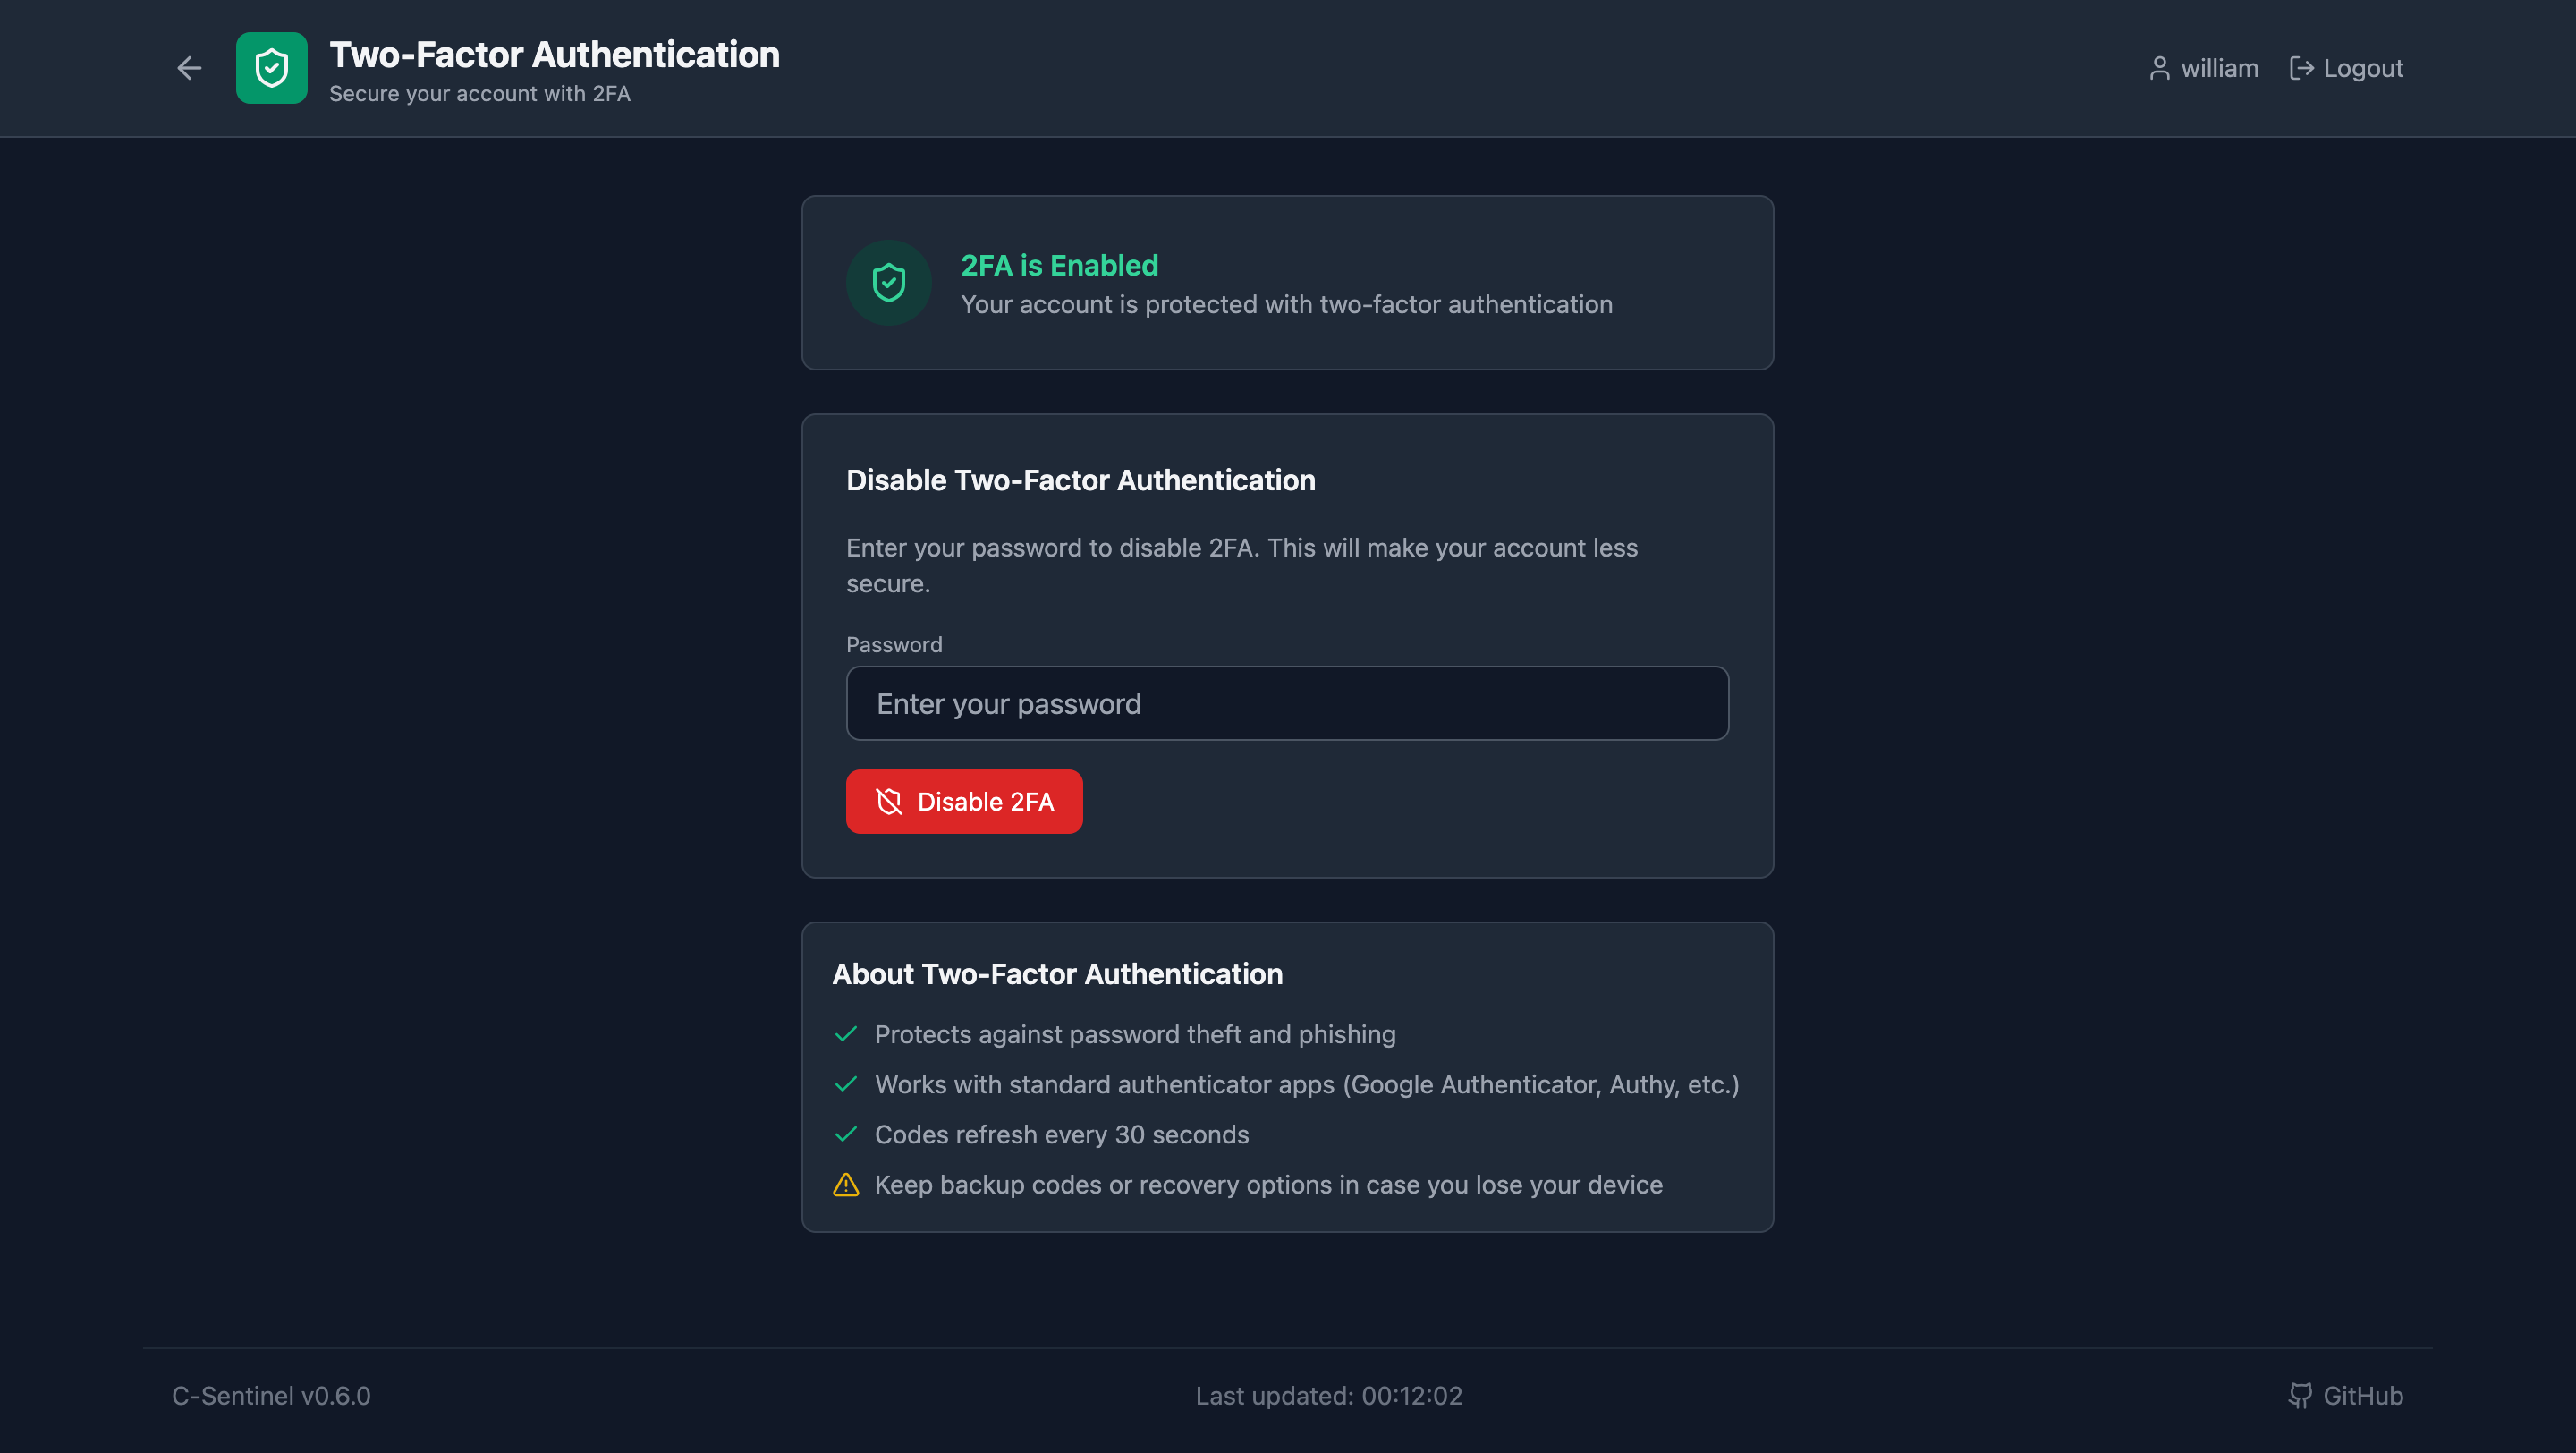
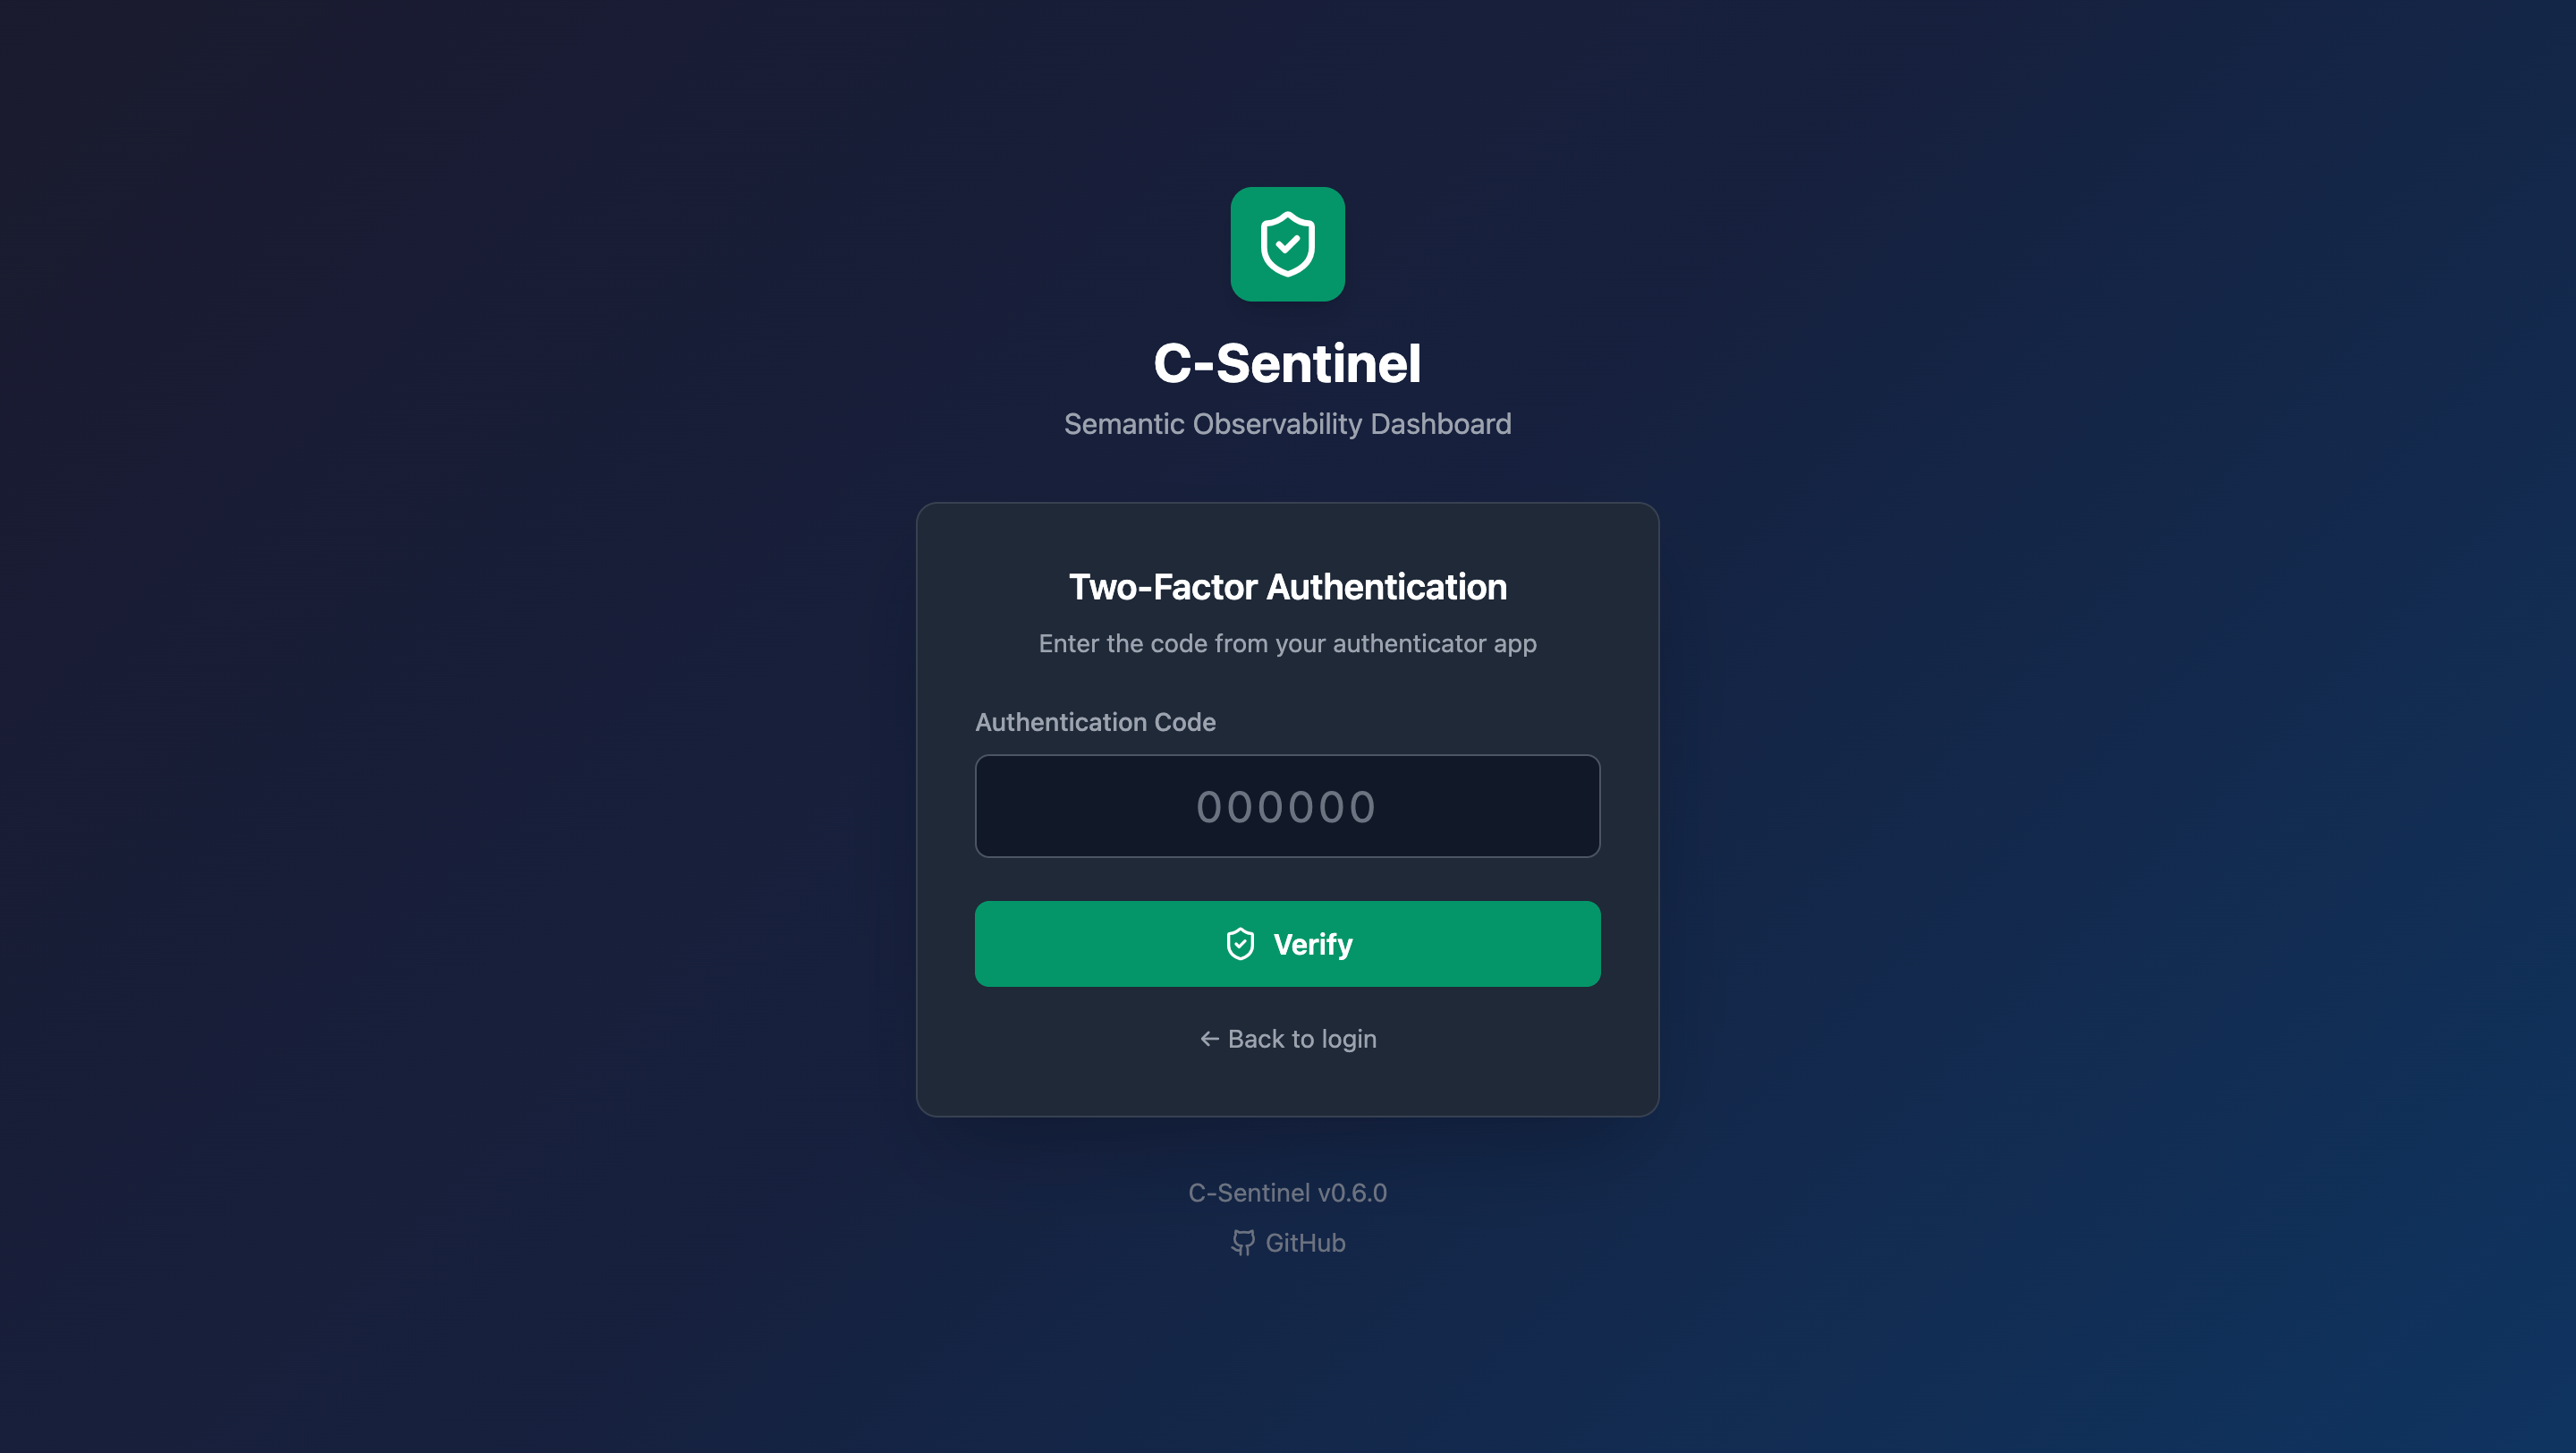
### 二要素認証 (TOTP)

業界標準のTOTPでアカウントを保護:
- Google Authenticator、Authy、Microsoft Authenticatorに対応
- QRコード設定で簡単に構成可能
- 有効時は毎回のログインに必須
- 有効化/無効化時にメール通知

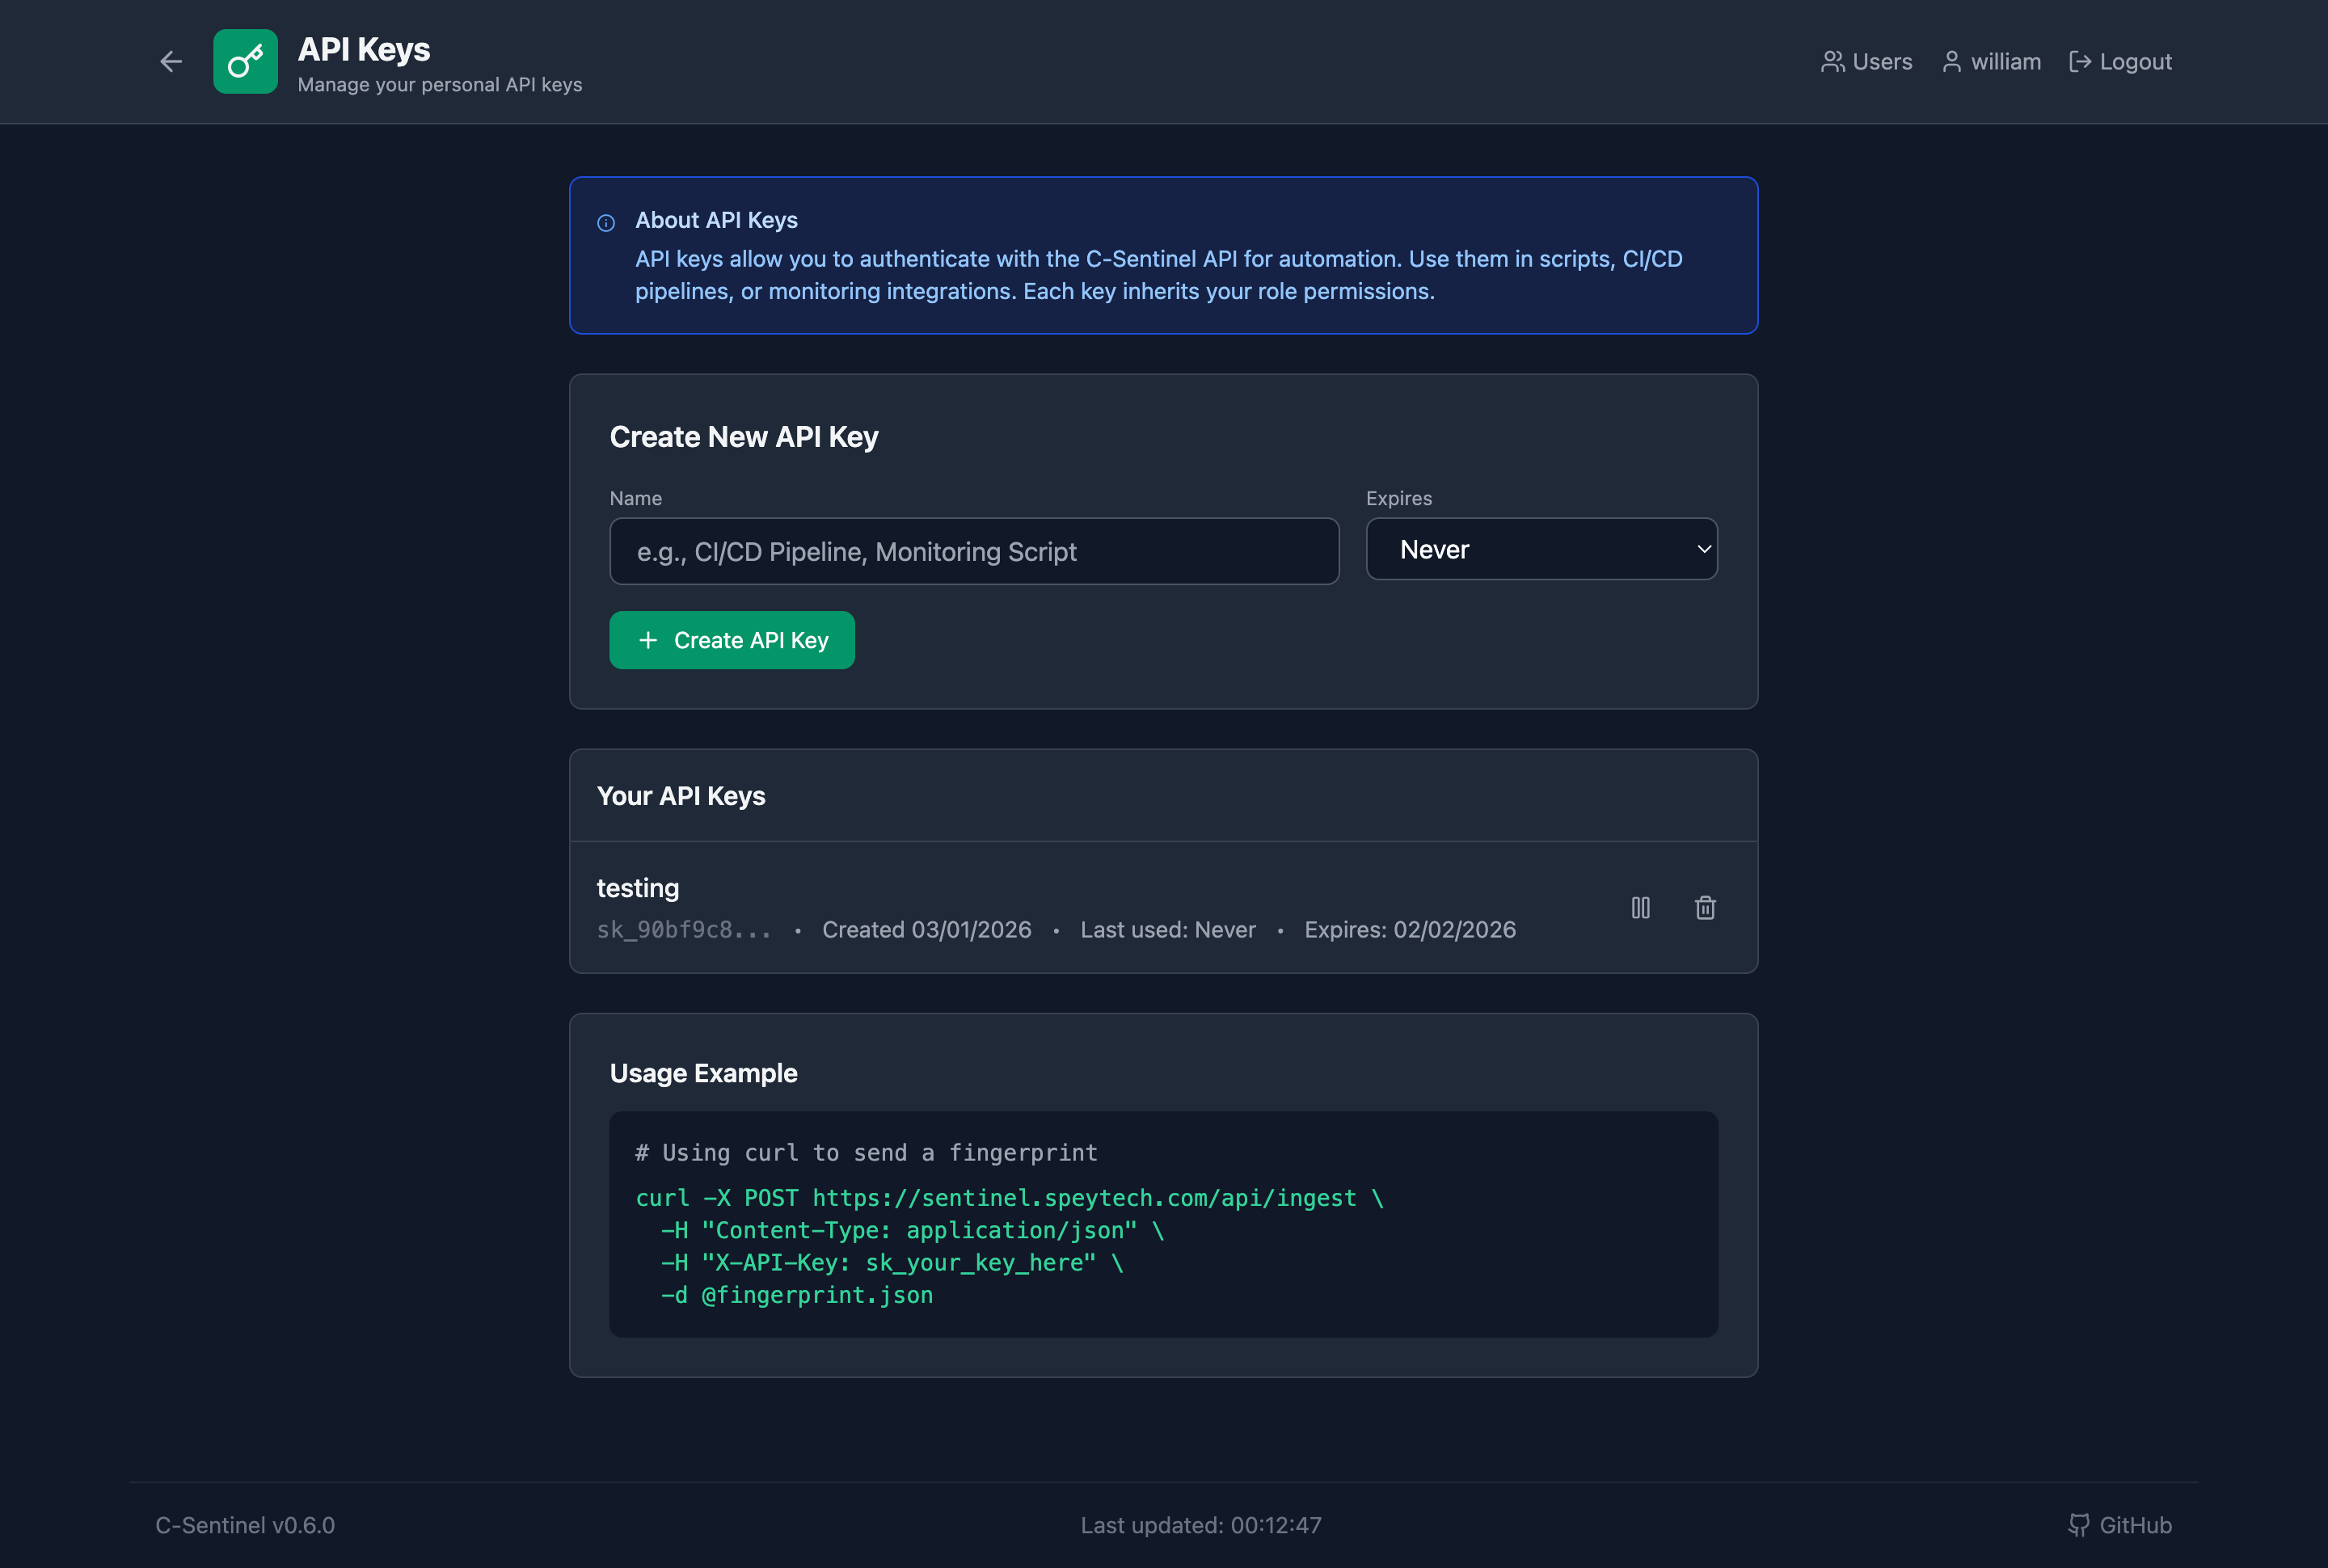
### 個人用APIキー

各ユーザーは自動化のために自分のAPIキーを作成可能:
- 名前付きキー (例: "CI/CDパイプライン", "監視スクリプト")
- オプションの有効期限
- 削除せずに有効化/無効化
- 最終使用日時の追跡
- キーはユーザーの役割権限を継承```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
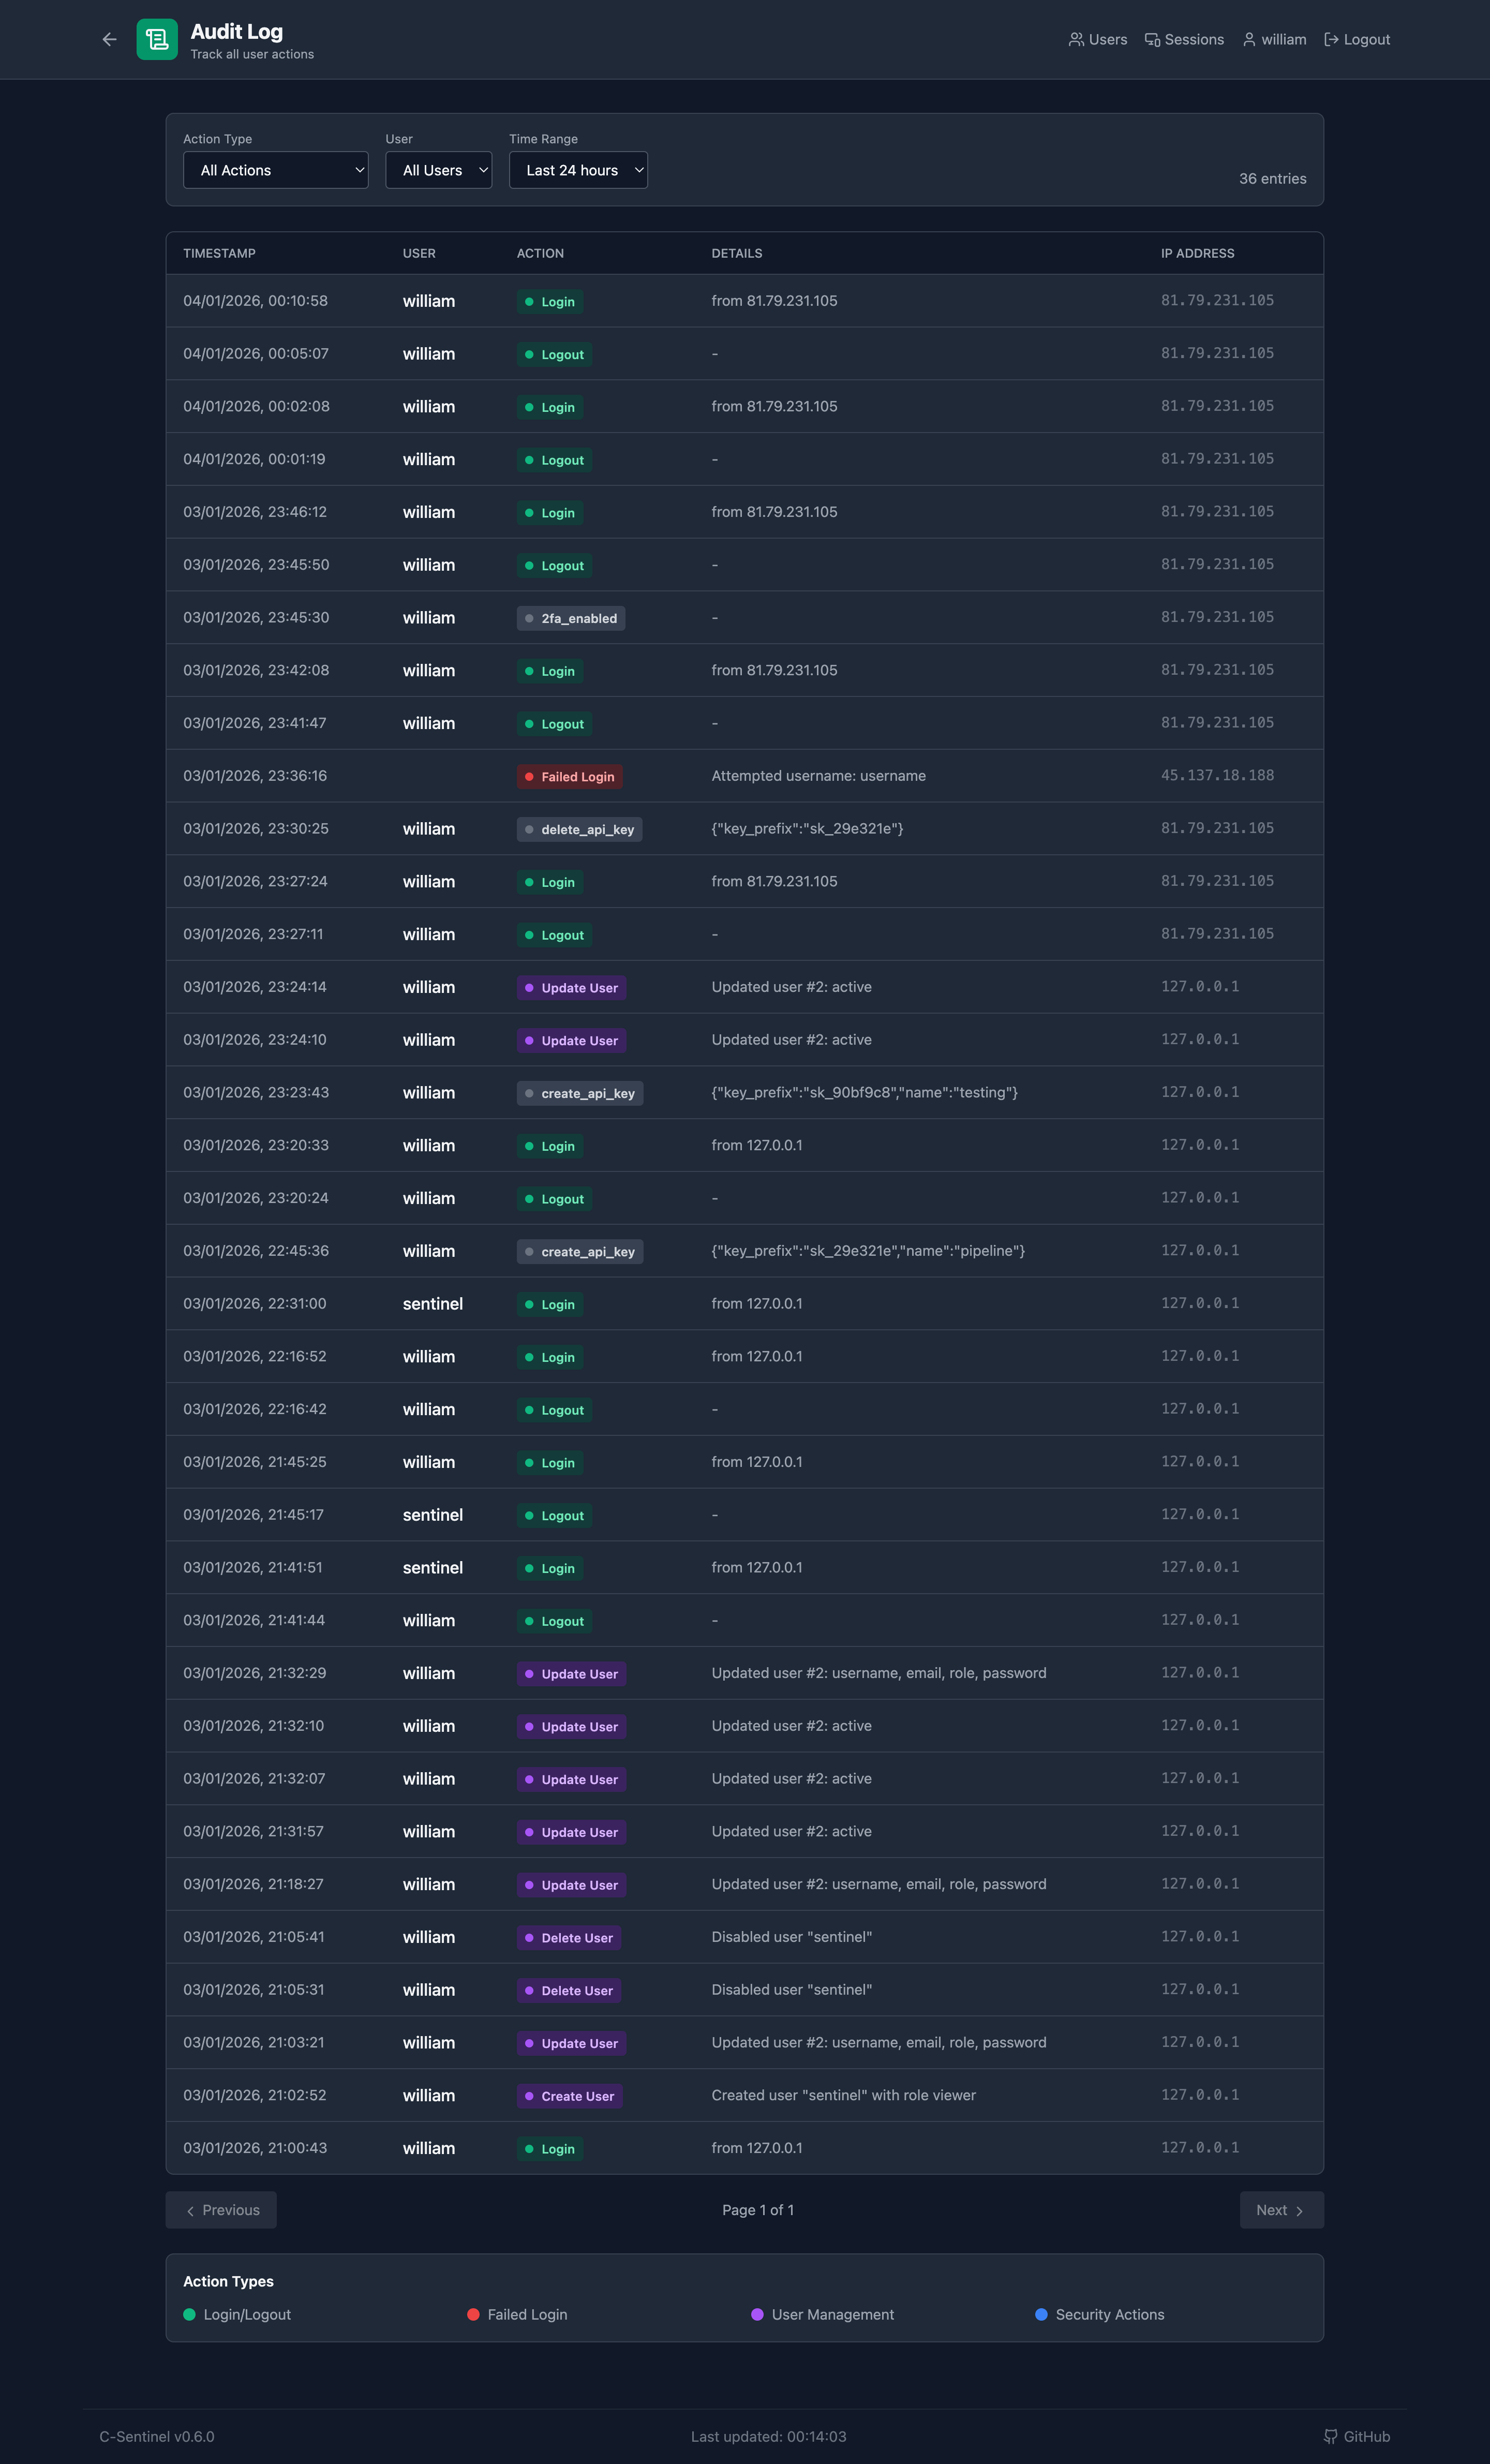
すべてのユーザーアクションをコンプライアンスおよびセキュリティのために追跡:
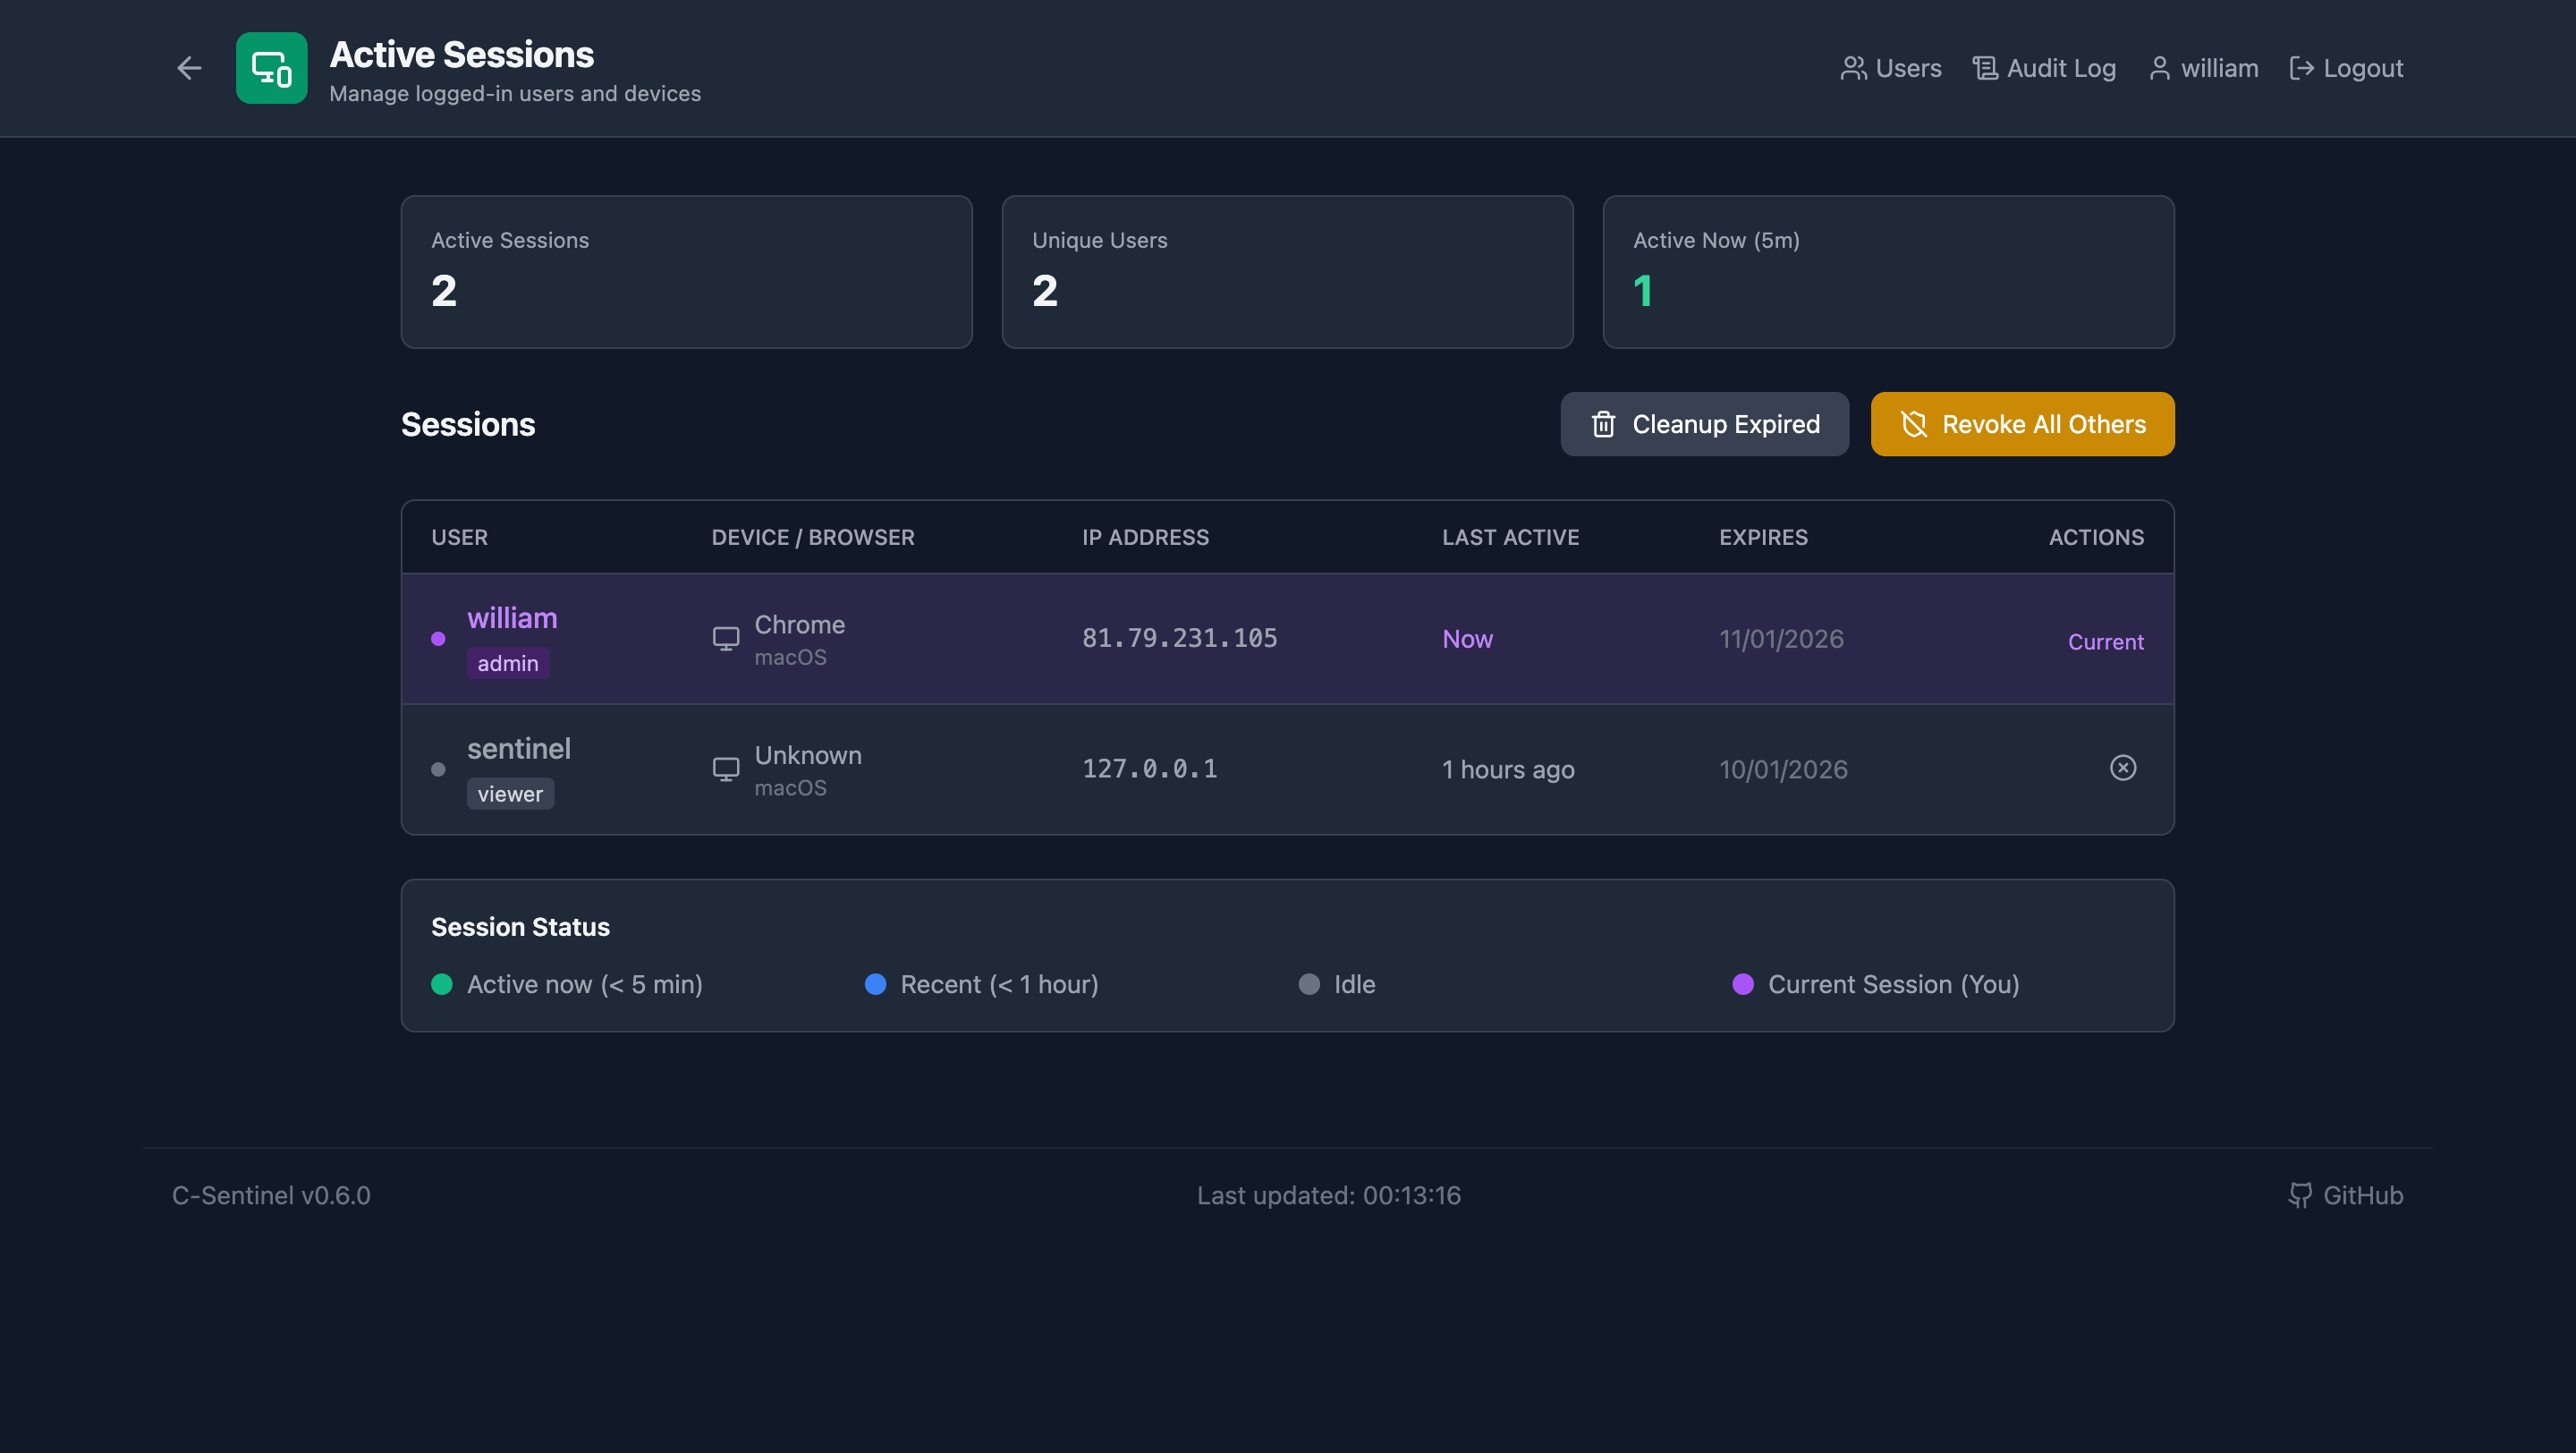
アクティブなセッションの完全な可視性:
システムのセキュリティステータスを平易な英語で説明:
「このシステムにセキュリティ上の懸念はありません。認証パターンは正常で、失敗は検出されていません。権限昇格の活動は検出されていません。全体的な態勢:健全。」
すべてのリスクスコアには、その理由を説明する要因が含まれています:
| 要因 | 重み |
|---|---|
| 認証失敗10回(ベースライン比200%超過 - 高) | +30 |
| ブルートフォース攻撃パターン検出 | +10 |
| 機密ファイル2件アクセス | +4 |
| 合計 | 44 |
システムは環境の「正常」を学習します:
| サンプル数 | ステータス | 意味 |
|---|---|---|
| < 10 | 🧠 学習中 | 初期ベースライン構築中 |
| 10-50 | 🧠 キャリブレーション中 | 正常パターンを精緻化中 |
| > 50 | (非表示) | 完全にキャリブレーション済み |
24時間のリスクスコア履歴を示すミニチャート - 状況が改善しているか悪化しているかを即座に把握できます。
以下の場合にメールおよび/またはSlackで自動通知:
Slackアラートには、色分けされた重要度、クリック可能なダッシュボードリンク、構造化されたリスク要因の詳細を含むリッチフォーマットが含まれます。
C-Sentinelは、監査ログを要約して意味的なセキュリティ分析を行います。
Hostname: axioma-validator Uptime: 14.5 days Load: 0.02 0.04 0.00 Memory: 49.2% used Processes: 120 total
Potential Issues: Zombie processes: 0 High FD processes: 1 Long-running (>7d): 95 Config permission issues: 0
Network: Listening ports: 26 Established connections: 14 Unusual ports: 12 ⚠
Security (audit): Auth failures: 6 ⚠ BRUTE FORCE PATTERN DETECTED Sudo commands: 81 Sensitive file access: 2 - /etc/passwd by touch - /etc/shadow by touch ⚠
Risk: high (score: 25)
### JSON 出力```json
{
  "audit_summary": {
    "enabled": true,
    "period_seconds": 300,
    "authentication": {
      "failures": 6,
      "failure_users_hashed": ["user_c4c5", "user_b91b"],
      "brute_force_detected": true
    },
    "privilege_escalation": {
      "sudo_count": 81,
      "sudo_baseline_avg": 12.5,
      "sudo_deviation_pct": 548.0,
      "su_count": 5
    },
    "file_integrity": {
      "sensitive_file_access": [
        {
          "path": "/etc/shadow",
          "access": "write",
          "count": 2,
          "process": "touch",
          "process_chain": ["touch", "bash", "sshd"],
          "suspicious": true
        }
      ]
    },
    "learning": {
      "sample_count": 42,
      "confidence": "medium"
    },
    "risk_factors": [
      {"reason": "6 auth failures (200% above baseline - high)", "weight": 18},
      {"reason": "Brute force attack pattern detected", "weight": 10}
    ],
    "risk_score": 25,
    "risk_level": "high"
  }
}
最良の結果を得るには、機密ファイルに対する監査ルールを追加してください:```bash
sudo auditctl -w /etc/passwd -p wa -k identity sudo auditctl -w /etc/shadow -p wa -k identity sudo auditctl -w /etc/sudoers -p wa -k priv_esc sudo auditctl -w /var/log/lastlog -p wa -k auth
### プライバシー機能

- **ユーザーネームハッシュ化**: 失敗したログインユーザー名はハッシュ化されます(例:`user_c4c5`)。パターン検出を保持しつつ、IDを公開しません。
- **パスワードなし**: コマンド引数や機密データは決してキャプチャされません。
- **プロセス名のみ**: フルパスはプライバシーのためにサニタイズされます。

## Webダッシュボード

C-Sentinelには、複数のホストをリアルタイムで監視するためのWebダッシュボードが含まれています。

### 機能