
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31431 — aarch64 および x64 の python POC | Kitploit
ツール/GitHubGitHub/songzzzz/cve-2026-31431
特権昇格脆弱性分析エクスプロイトバイナリエクスプロイト
GitHubsongzzzz/cve-2026-31431

CVE-2026-31431

aarch64 および x64 の python POC

リポジトリを見る
225ヶ月前未レビュー
共有

CVE-2026-31431 脆弱性の概要

CVE ID:CVE-2026-31431 通称:Copy Fail 危険度:高(CVSS v3 スコア 7.8) 脆弱性タイプ:ローカル権限昇格(LPE) 影響コンポーネント:Linuxカーネルのalgif_aeadモジュール(AF_ALG 暗号化インターフェース) 利用の前提条件:攻撃者は対象システム上で通常ユーザーの実行権限を持っているだけでよく(制限付きコンテナ内であっても)、特別なCapabilitiesやユーザー操作は不要です。

影響範囲

  • Red Hat系:Red Hat Enterprise Linux 8/9/10、CentOS、AlmaLinux、Rocky Linux など
  • Debian系:Ubuntu 20.04/22.04/24.04 LTS など(注:Ubuntu 26.04以降は影響を受けません)
  • その他のディストリビューション:SUSE Linux Enterprise 16、Amazon Linux 2023、Fedora、Arch Linux など

脆弱性の再現

サービスが有効かどうかを確認する

lsmod | grep algif_aead

有効でない場合は手動でサービスを有効にする

sudo modprobe algif_aead

再現環境1

環境:Linux song 6.8.0-110-generic #110~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Fri Mar 27 12:43:08 UTC x86_64 x86_64 x86_64 GNU/Linux

再現環境2

環境:Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux
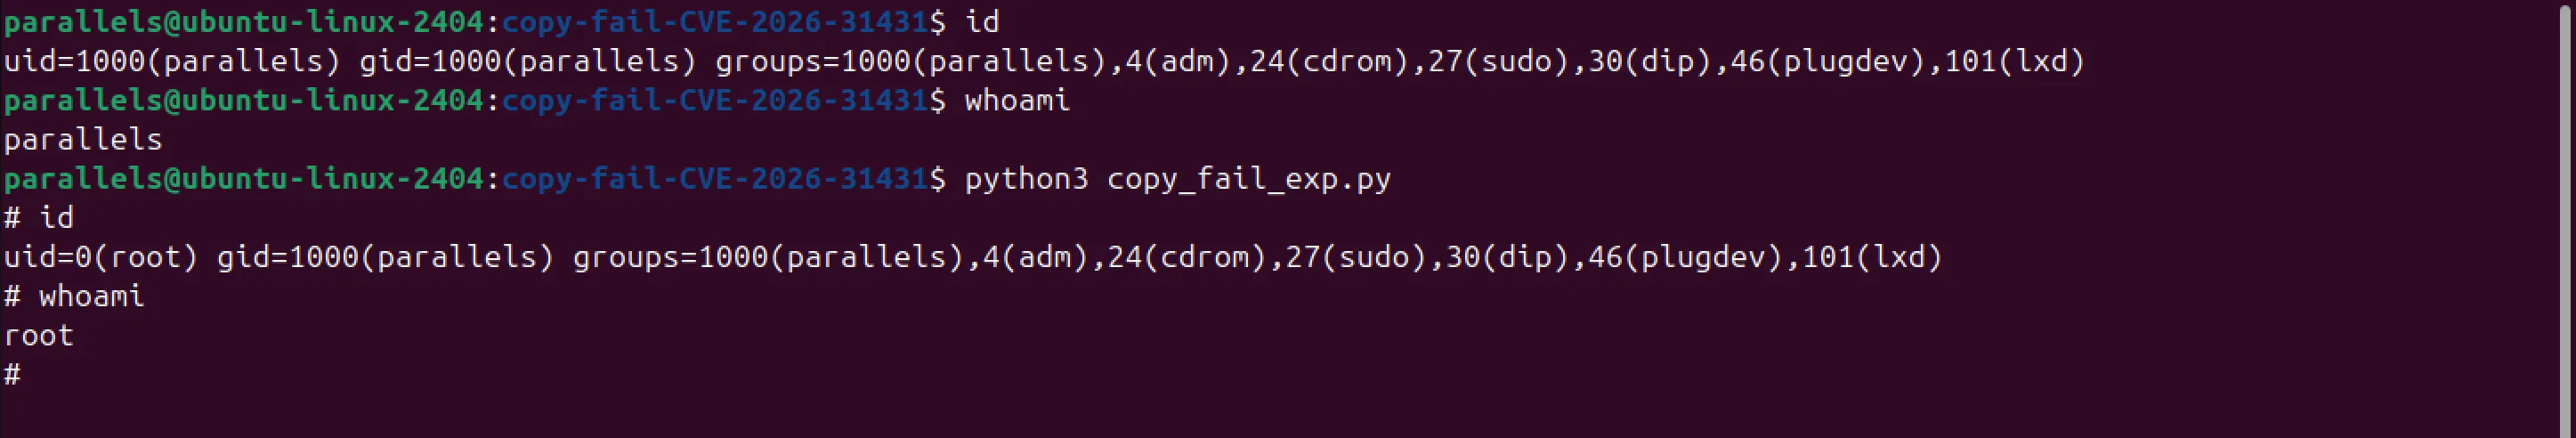

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





