Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-29923 — pstrip64.sys カーネルドライバーは、低特権ユーザーが物理メモリの任意の範囲を自身の仮想アドレス空間にマッピングできるようにする IOCTL を公開しています。このプリミティブにより、システムの物理 RAM への完全な読み取り/書き込みアクセスが可能になり、攻撃者は重要なカーネル構造を変更して NT AUTHORITY\SYSTEM へ権限を昇格させることができます。 | Kitploit
ツール/GitHubGitHub/smarttfoxx/cve-2026-29923
特権昇格メモリフォレンジック脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

pstrip64.sys カーネルドライバーは、低特権ユーザーが物理メモリの任意の範囲を自身の仮想アドレス空間にマッピングできるようにする IOCTL を公開しています。このプリミティブにより、システムの物理 RAM への完全な読み取り/書き込みアクセスが可能になり、攻撃者は重要なカーネル構造を変更して NT AUTHORITY\SYSTEM へ権限を昇格させることができます。

リポジトリを見る
41387ヶ月前未レビュー
共有

CVE-2026-29923 - 任意の物理メモリマッピングによるローカル権限昇格

pstrip64.sys カーネルドライバは、低権限ユーザーが任意の範囲の物理メモリを自身の仮想アドレス空間にマッピングできる IOCTL を公開しています。このプリミティブにより、システムの物理 RAM への完全な読み取り/書き込みアクセスが可能となり、攻撃者はカーネルの重要な構造を改変し、NT AUTHORITY\SYSTEM への権限昇格を実行できます。

このドライバはデバイスオブジェクト \Device\PSTRIP64 とシンボリックリンク \DosDevices\PSTRIP64 を作成し、ユーザーからアクセス可能にします。

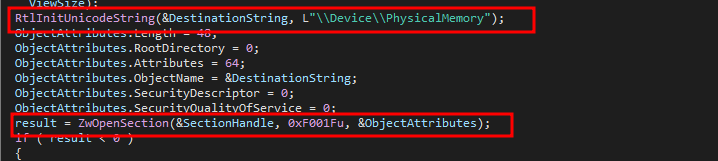
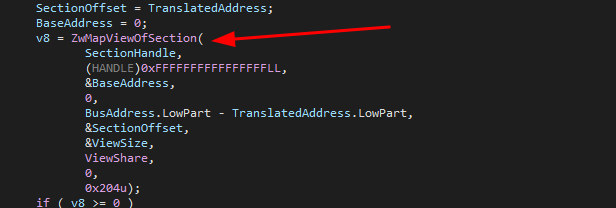
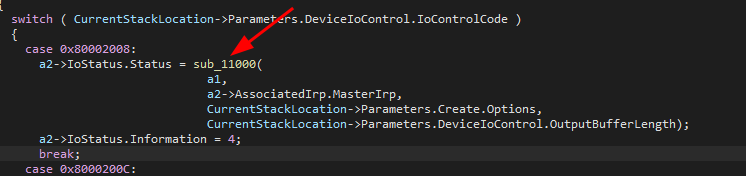
脆弱性は DispatchDeviceControl ルーチン内、特に IOCTL 0x80002008 のハンドラに存在します。関数 sub_11000 は \Device\PhysicalMemory へのハンドルを開き、ZwMapViewOfSection を介して呼び出しプロセスのアドレス空間に直接マッピングします。入力バッファから物理アドレスと長さを受け取り、HalTranslateBusAddress で変換し、ZwCurrentProcess() を使用してマッピングします。攻撃者は物理メモリをスキャンして自身のプロセスの _EPROCESS 構造を見つけ、セキュリティトークンを System に上書きしたり、カーネルコードを直接パッチしたりすることができます。

同様の脆弱性は、以前のバージョンのアプリケーションにおける pstrip.sys ファイルの CVE-2008-5725 で最初に見られました。PowerStrip ドライバは IOCTL 0x800020A8 を使用しており、攻撃者が宛先アドレス(HalDispatchTable など)とそのアドレスに書き込むデータを渡すことを許可していました。今回最新バージョンで発見された脆弱性は、ユーザーが任意の物理メモリを自身のプロセスにマッピングすることを明示的に許可するものです。攻撃者は物理 RAM をマッピングし、自身のプロセス構造をスキャンし、手動でトークンを編集して管理者権限を取得します。メモリに直接作用します。

脆弱なコードロジック

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
画像 画像 画像

悪用方法

権限昇格を実証する PoC が開発されましたが、悪用を防ぐためコードは公開されません。

  1. PoC は物理メモリを 2MB ずつ反復処理します。
  2. PID、ImageFileName、Token ポインタの有効性を検証することで _EPROCESS 構造をスキャンします。
  3. "System" プロセスと攻撃者のプロセスの _EPROCESS を見つけると、System トークンの値を攻撃者の Token フィールドにコピーします。
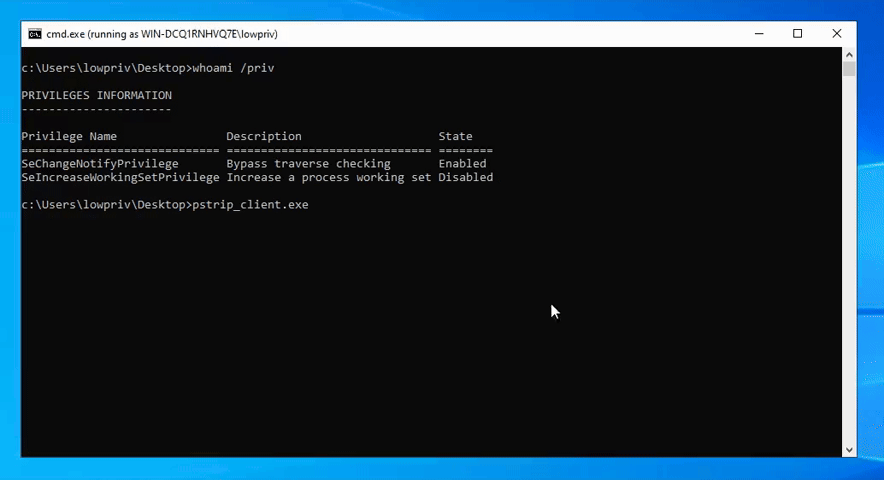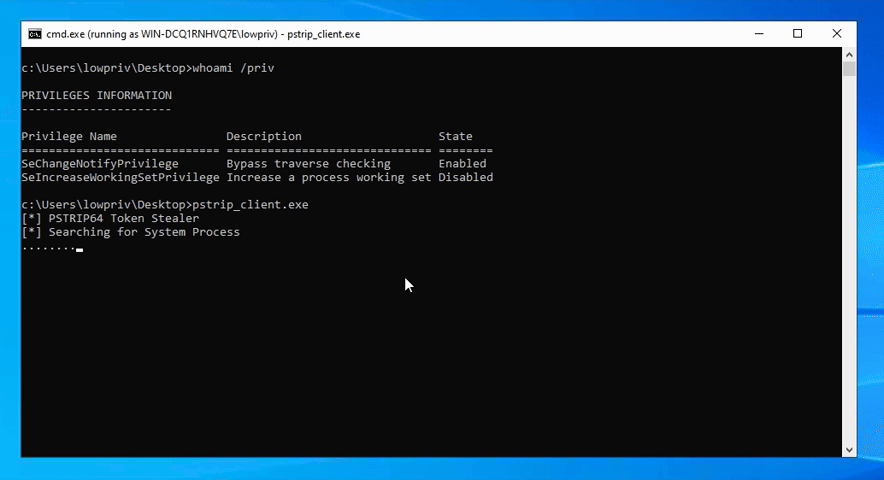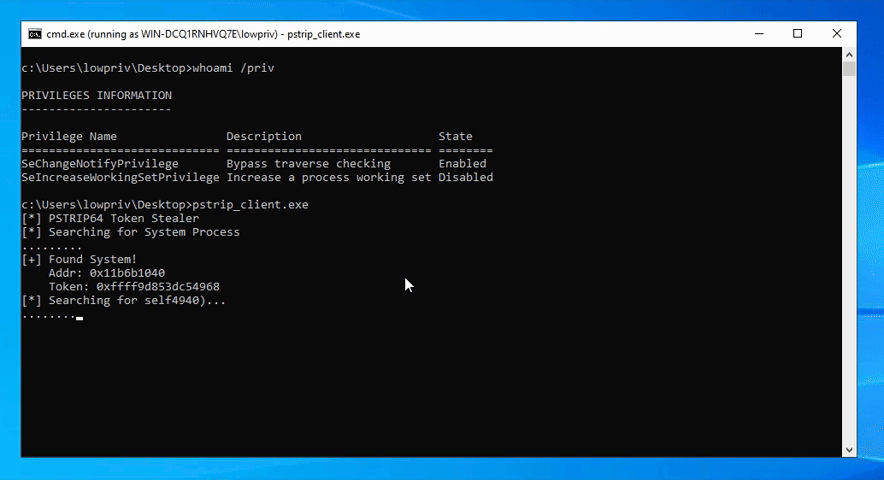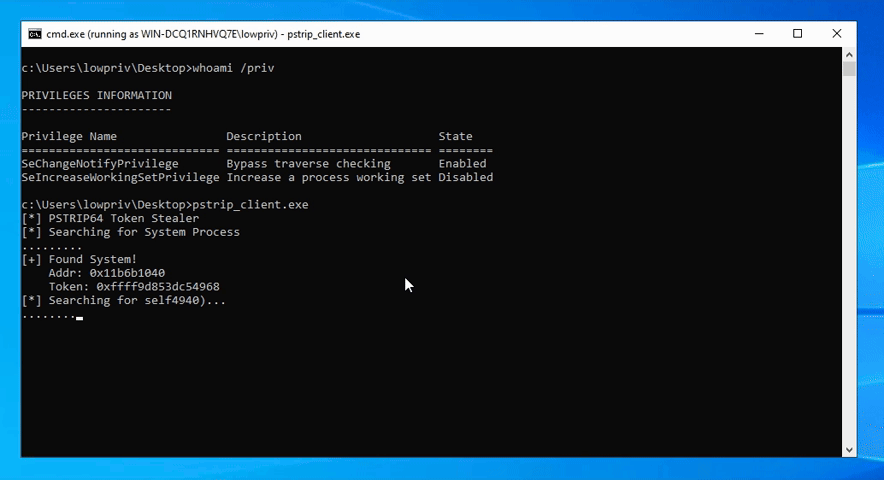
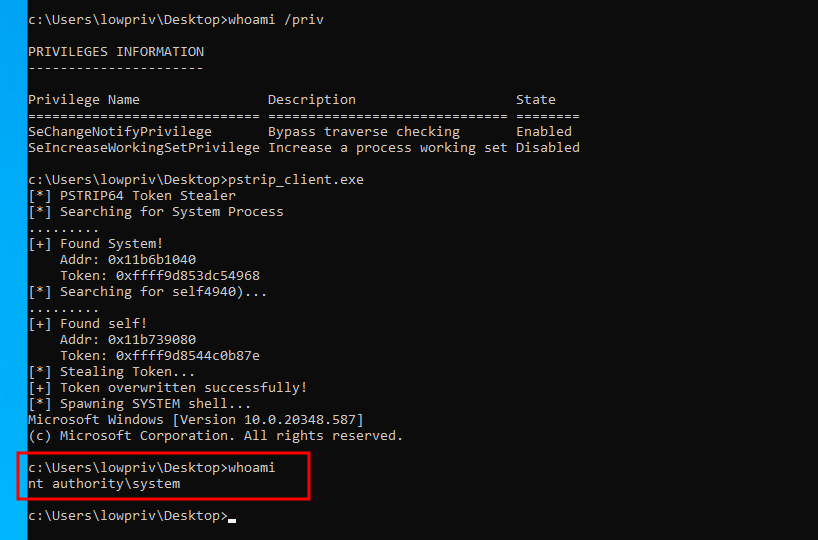
  4. 攻撃者のプロセスは SYSTEM 権限を獲得します。

poc

画像
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →