


Buckyは、あなたがブラウジングしている間にAWS S3バケットをパッシブに発見し、設定の不備をチェックします。ブラウザアドオンとバックエンドエンジンの2つの部分で構成されています。
アドオンは、ページが*.amazonaws.comに対して行うリクエストを監視し、ページのマークアップもスキャンするため、URLがJavaScriptバンドル内にしか現れないバケットや、読み込み後に挿入されるバケットも発見できます。これがクローラーではなくブラウザで行うことの意義です。認証済みページ、シングルページアプリケーションのコンテンツ、テナントごとのアセットなど、外部スキャナーでは決して到達できないものを見ることができます。
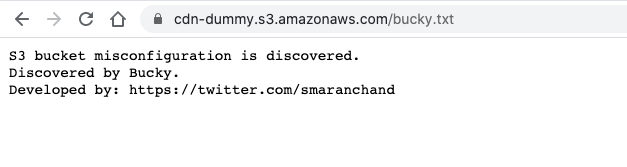
バックエンドはまず各バケットを読み取り専用でプローブします — 存在するか、内容が公開リスト可能か、オブジェクトが公開読み取り可能か、任意のCORSオリジンを反映するか、乗っ取り可能なダングリング参照かどうか。その後、存在するすべてのバケットに対して自動的に書き込みの概念実証を試み、証拠としてbucky.txtをアップロードします。
読み取り専用パスが先に実行されるのは、バケットのリージョンと実在性を確立するため(どちらも書き込みテストに必要)であり、また書き込みを拒否するバケットについても検出結果を生成するためです。
自動書き込みはデフォルトで有効です。 Buckyはあなたがブラウジング中に発見したバケットにファイルをアップロードしますが、これにはテスト対象のスコープ外のホストも含まれます。読み取り専用でプローブし、ダッシュボードから手動で書き込みをトリガーするには、
.envでBUCKY_AUTO_WRITE=falseを設定してください。
チェックアウト動画: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
.env を AWS 認証情報と認証設定で編集します:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
データベースを初期化します:
make reset
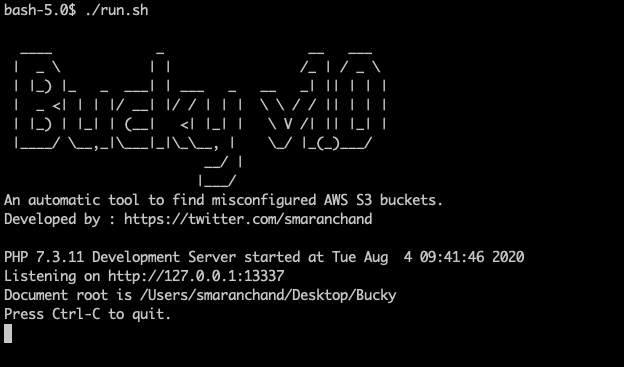
バックエンドエンジンを起動します:
make serve
ダッシュボードは http://127.0.0.1:13337 で動作します(HTTP Basic Auth で保護されています)。
make service
launchd エージェントをインストールし、ログインのたびに Bucky を起動し、クラッシュした場合は再起動します。127.0.0.1 にのみバインドするため、マシン外部からアクセスすることはできません。
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
これは設計上、LaunchDaemonではなくLaunchAgentです。Buckyはリポジトリから.envを読み込むため、rootではなくあなたとして実行する必要があります。つまり、起動時ではなくログイン時に開始されます。ログはlogs/service.logに出力されます。
BUCKY_AUTO_WRITE=trueの場合、Buckyはバックグラウンドで継続的に稼働し、検出したすべてのバケットへのアップロードを試みることに注意してください。これは意図された動作ですが、サービスとしてインストールする前に意図的に検討する価値があります。
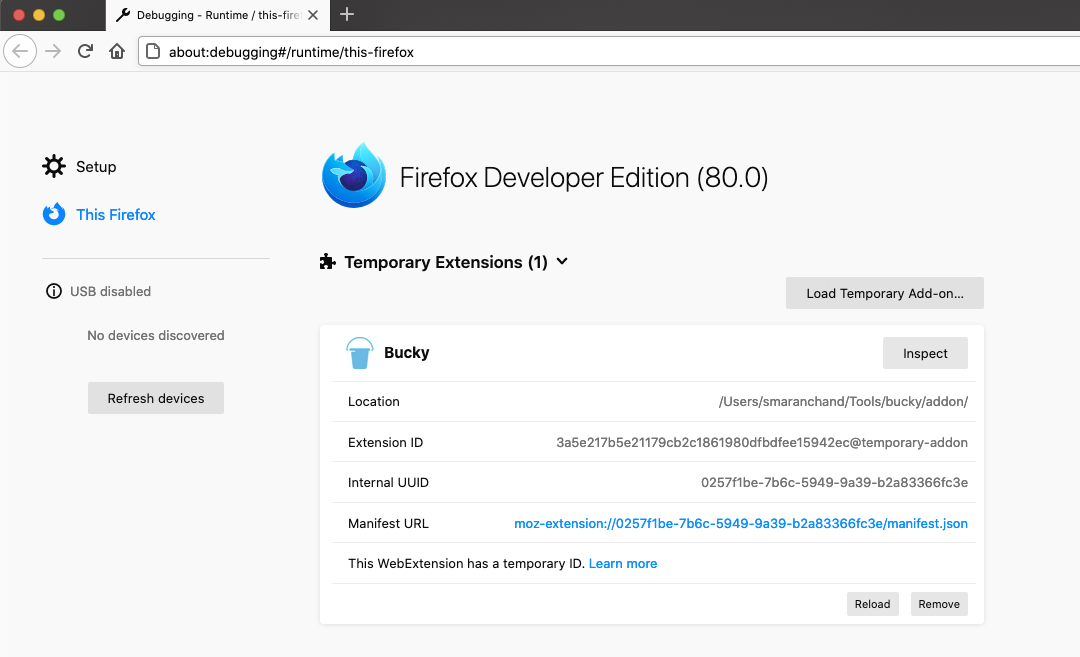
about:debuggingにアクセスしますaddon/manifest.jsonを選択します.envからBUCKY_API_TOKENを貼り付けます手順4は必須です。トークンはアドオンのソースではなく拡張機能のストレージに保持されるため、コミットされることはありません。設定されるまで、アドオンは何も送信せず、Service Workerコンソールに警告を記録します。
ツールバーボタンには、どのバックエンドが設定されているか、およびアドオンが実際にそこへ到達できるかどうかも一目で表示されます。
Webサイトを閲覧すると、BuckyはS3バケットを自動的に検出し、結果がダッシュボードに表示されます。
エンドポイントは設定で編集可能なため、バックエンドはローカルである必要はありません。Backend endpointをサーバーの/process URL(例:https://bucky.example.com/process)に設定して保存します。
localhost以外のホストを保存すると、ブラウザの権限プロンプトが表示されます。このプロンプトは想定されたもので、承認する必要があります。アドオンは127.0.0.1とlocalhostの権限のみで提供されており、保存した時点で他のホストへのリクエスト権限を要求します。拒否した場合、アドオンはそもそもそのホストに接続できないため、設定は保存されません。
リモートバックエンドにはHTTPSを使用してください。 各リクエストにはAPIトークンと、閲覧中に検出されたすべてのS3バケット名が含まれており、これはあなたの閲覧記録そのものです。平文HTTPでは、ネットワーク経路上の誰でもそれを読み取ったり改ざんしたりできます。設定ページは、エンドポイントがリモートかつ暗号化されていない場合に警告を表示します。また、クラウドインスタンスは誰でも見つけて到達できるため、デプロイには強力なBUCKY_AUTH_PASSとBUCKY_API_TOKENを設定してください。
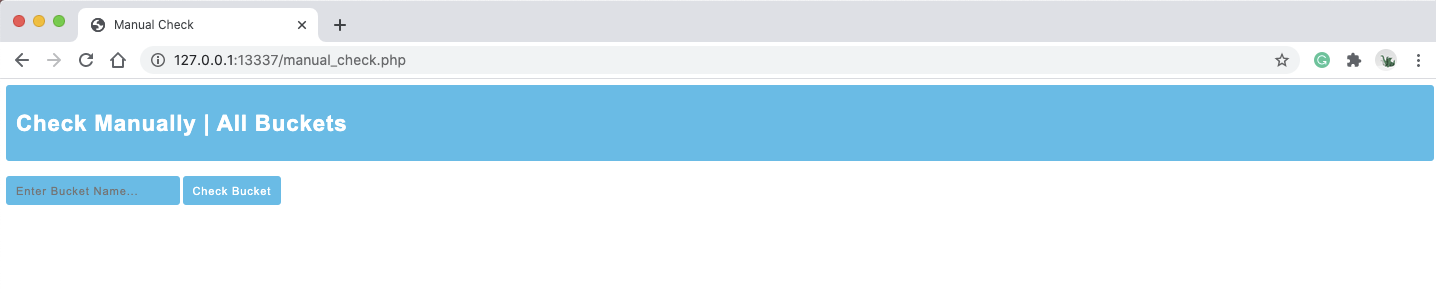
http://127.0.0.1:13337/check にアクセスして、バケット名を手動でテストできます。
| パス | 説明 |
|---|---|
/ | スプラッシュ画面 |
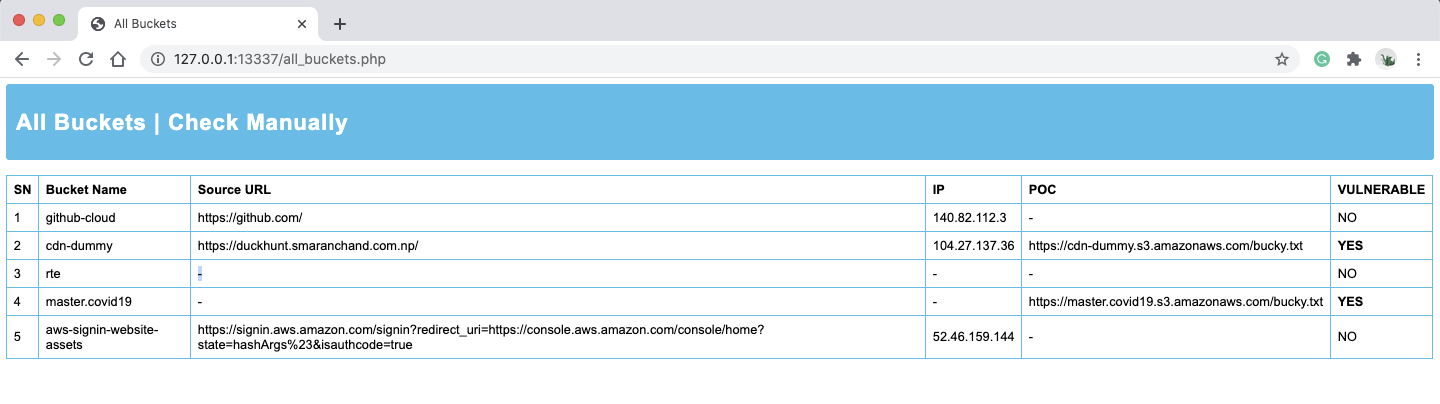
/buckets | ダッシュボード — 検出されたすべてのバケットとその検出結果 |
/check | 手動バケットチェックフォーム |
/process | 読み取り専用プローブエンドポイント(POST)。アドオンと手動フォームで使用 |
/write-poc | 1つのバケットに対して書き込みテストをオンデマンドで再実行(POST)。ブラウザセッション + CSRFトークンのみ |
| 検出結果 | 意味 |
|---|---|
LIST | バケットの内容が誰でも列挙可能 |
READ | 認証情報なしでオブジェクトを取得可能 |
CORS | バケットが任意のOriginを反映する、または*を許可している |
WRITE | 書き込みテストがbucky.txtをアップロードした。BUCKY_AUTO_WRITE=falseでない限り自動実行される |
TAKEOVER | 稼働中のページから参照されているが、バケットが存在しない |
?付きのバッジは、チェックが答えを確定できなかったことを意味します — リクエストが失敗したか、前提条件が満たされなかったかのいずれかです。これは意図的に否定的な結果とは区別されています。実行されていないチェックを「クリーン」と表示するスキャナーは、実際には持っていないカバレッジを主張していることになります。
Buckyは、あなたが閲覧したサイトに属するバケットを報告するため、テスト対象のスコープ外のホストも含まれます。読み取り専用プローブは、通常のブラウザがページ読み込み時に行い得たリクエストのみを発行します。
書き込みテストはそうではありません — 他人のバケットにファイルをアップロードし、デフォルトでは検出されたすべてのバケットに対して自動的に実行されます。あなたの閲覧方法にとってそれが適切かどうかを意図的に判断し、適切でない場合はBUCKY_AUTO_WRITE=falseを設定してください。
Buckyの実行
アドオンの読み込み
ダッシュボード
すべてのバケット
手動チェック
BuckyによるPOC
BuckyはS3バケットを発見するための完璧なツールではありません。場合によっては設定不備を検出できないことがあります。フィードバックや貢献を歓迎します。
開発者: @smaranchand







