
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CorsMe — クロスオリジンリソース共有設定ミススキャナー | Kitploit
ツール/GitHubGitHub/shivangx01b/corsme
脆弱性スキャナーウェブセキュリティペネトレーションテスト設定ミス
GitHubshivangx01b/corsme

CorsMe

クロスオリジンリソース共有設定ミススキャナー

リポジトリを見る
17026496年前Kitploit レビュー済み
共有


CorsMe とは?

スピードと精度を重視した、golangベースのCORS設定ミススキャナーツールです!

このスキャナーがチェックできる設定ミスの種類

  • Reflect Origin チェック
  • Prefix Match
  • Suffix Match
  • Not Escaped Dots
  • Null
  • ThirdParties (例: github.io, repl.it など)
    • Chenjjのgithubリポジトリから取得
  • SpecialChars (例: "}", "(", など)
    • 詳細は Advanced CORS Exploitation Techniques を参照

インストール方法

$ go get -u -v github.com/shivangx01b/CorsMe

使い方

単一URL

echo "https://example.com" | ./CorsMe 

複数URL

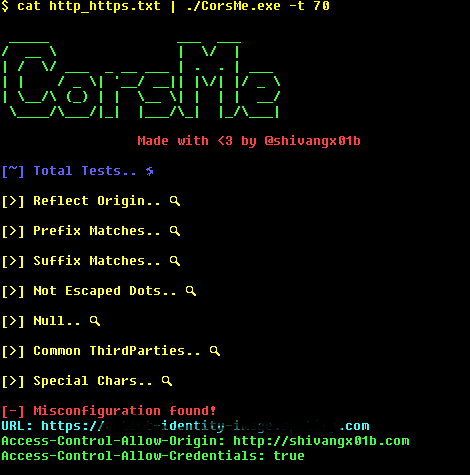
cat http_https.txt | ./CorsMe -t 70

ワイルドカードを許可.. Access-Control-Allow-Origin が * の場合に出力されます

cat http_https.txt | ./CorsMe -t 70 -wildcard

必要に応じてヘッダーを追加

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...."

出力をファイルに保存

cat http_https.txt | ./CorsMe -t 70 -output audit.logs

必要に応じて別のメソッドを追加

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...." -method "POST"

ヒント

subfinder -d hackerone.com -nW -silent | ./httprobe -c 70 -p 80,443,8080,8081,8089 | tee http_https.txt
cat http_https.txt | ./CorsMe -t 70


スクリーンショット

1414

注意事項:

  • スキャナーはエラー結果を "error_requests.txt" として保存します... リクエストできないホストが含まれます

このツールのアイデアは以下から引用しました:

CORScanner

Corsy

cors-blimey

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






