Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-56801 — AES-CFB IV生成の脆弱性(Reolinkデスクトップアプリケーション) | Kitploit
ツール/GitHubGitHub/shinycolumn/cve-2025-56801
脆弱性分析エクスプロイト暗号化論文と研究学習と教育
GitHubshinycolumn/cve-2025-56801

CVE-2025-56801

AES-CFB IV生成の脆弱性(Reolinkデスクトップアプリケーション)

リポジトリを見る
281年前未レビュー
共有

CVE-2025-56801

Reolink デスクトップアプリケーションにおける AES-CFB IV 生成の脆弱性

1. 概要

Reolink Icon
  • 名称: Reolink デスクトップアプリケーション
  • バージョン: 8.18.12
  • ベンダー: Reolink
  • CWE: CWE-1204: 弱い初期化ベクトル(IV)の生成, CWE-321: ハードコードされた暗号鍵の使用
  • CVSS: 5.1 MEDIUM
  • ベクター文字列: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:L

2. 概要

Reolink デスクトップアプリケーション(バージョン 8.18.12)は、設定ファイルやその他の機密データを暗号化するために AES-CFB アルゴリズムを使用しています。

しかし、この処理で使用される初期化ベクトル(IV)の取り扱いに不備があり、暗号化された設定データが攻撃者によって容易に復号化される脆弱性が生じています。

3. 詳細

以下のコードは、IV が実行時に動的に生成されることを示しています:

{
  key: "fetchAesIv",
  value: function () {
    return window.napiDecrypt.getAesIv();
  },
}

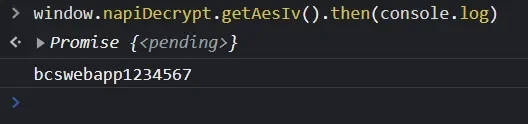
しかし、返される値は常に同じ文字列 bcswebapp1234567 です。

つまり、IV は技術的には実行時に生成されていますが、実質的にハードコードされており、追加のセキュリティを提供していません。

4. 概念実証 (PoC)

アプリケーションの実行中、IV の値は DevTools の JavaScript コンソールから動的に取得できます。

window.napiDecrypt.getAesIv() 関数は、定数文字列 bcswebapp1234567 に解決される Promise を返します。
PoC

これは、IV がすべての暗号化操作で再利用されていることを示しており、暗号化のベストプラクティスに違反しています。

5. 推奨事項

CFB、CBC、OFB などのブロック暗号モードでは、IV を再利用すると攻撃者が暗号文のパターンを予測できるようになり、最終的にデータの機密性が損なわれる可能性があります。IV の目的を果たすためには、予測不可能な新しい値を動的に生成する必要があります。

6. 参考情報

  • https://www.cve.org/CVERecord?id=CVE-2025-56801
  • https://nvd.nist.gov/vuln/detail/CVE-2025-56801
  • https://github.com/shinyColumn/CVE-2025-56799
  • https://github.com/shinyColumn/CVE-2025-56802
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







