
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/secsys-fdu/cve-2025-51867
偵察脆弱性分析ウェブアプリケーション悪用APIセキュリティテスト情報収集ペネトレーションテスト
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

Deepfiction AIのチャットAPIにおけるInsecure Direct Object Reference(IDOR)脆弱性を実証し、攻撃者が他のユーザーのクレジットを消費し、ロール設定を漏えいさせることを可能にします。

リポジトリを見る
821年前未レビュー
共有

CVE-2025-51867

脆弱性の説明

Deepfiction AIは、パーソナライズされたストーリーテリングに革命を起こすことを使命とするAIエンターテインメント企業です。Deepfiction AIは、LLMとのチャットを通じてストーリーを作成するWebアプリケーションを提供していますが、そのチャットコンポーネントには、不安全な直接オブジェクト参照(IDOR)の脆弱性があります。攻撃者はこのIDORを悪用して、他のユーザーのクレジットでLLMとチャットすることができます。

攻撃ベクトル

APIエンドポイント https://www.deepfiction.ai/api/story/create-story-part は、会話を開始または継続するために使用されます。テストによると、このAPIはアクセス制御をリクエストボディ内の treatment_id フィールドと user_id フィールドのみに依存しています。

https://www.deepfiction.ai/browse/stories ページに一覧表示されている公開された会話では、id フィールドと author_id フィールドが公開されていることが確認されています。これらの公開フィールドは、create-story-part APIが期待する treatment_id(id に対応)および user_id(author_id に対応)パラメータに直接対応しています。

その結果、攻撃者は漏洩した id(treatment_id として)と author_id(user_id として)をこのAPIへのリクエストに置き換えることができます。これにより、他のユーザーのクレジットを消費して大規模言語モデル(LLM)と対話できます。この図は、この脆弱性のPOCを示しています。

Figure 1 IDOR

Figure 2 id leakage

さらに、ネットワークトラフィックの分析(パケットキャプチャなど)により、各キャラクターの特定のロール構成(キャラクター設定)が明らかになる可能性があります。これらの構成はシステムプロンプトに類似しており、LLMチャットボットの重要なシステムリソースを表しています。この露出は、独自のプロンプトエンジニアリングの詳細やキャラクター定義を明らかにする可能性があるため、機密データ漏洩の一形態でもあります。
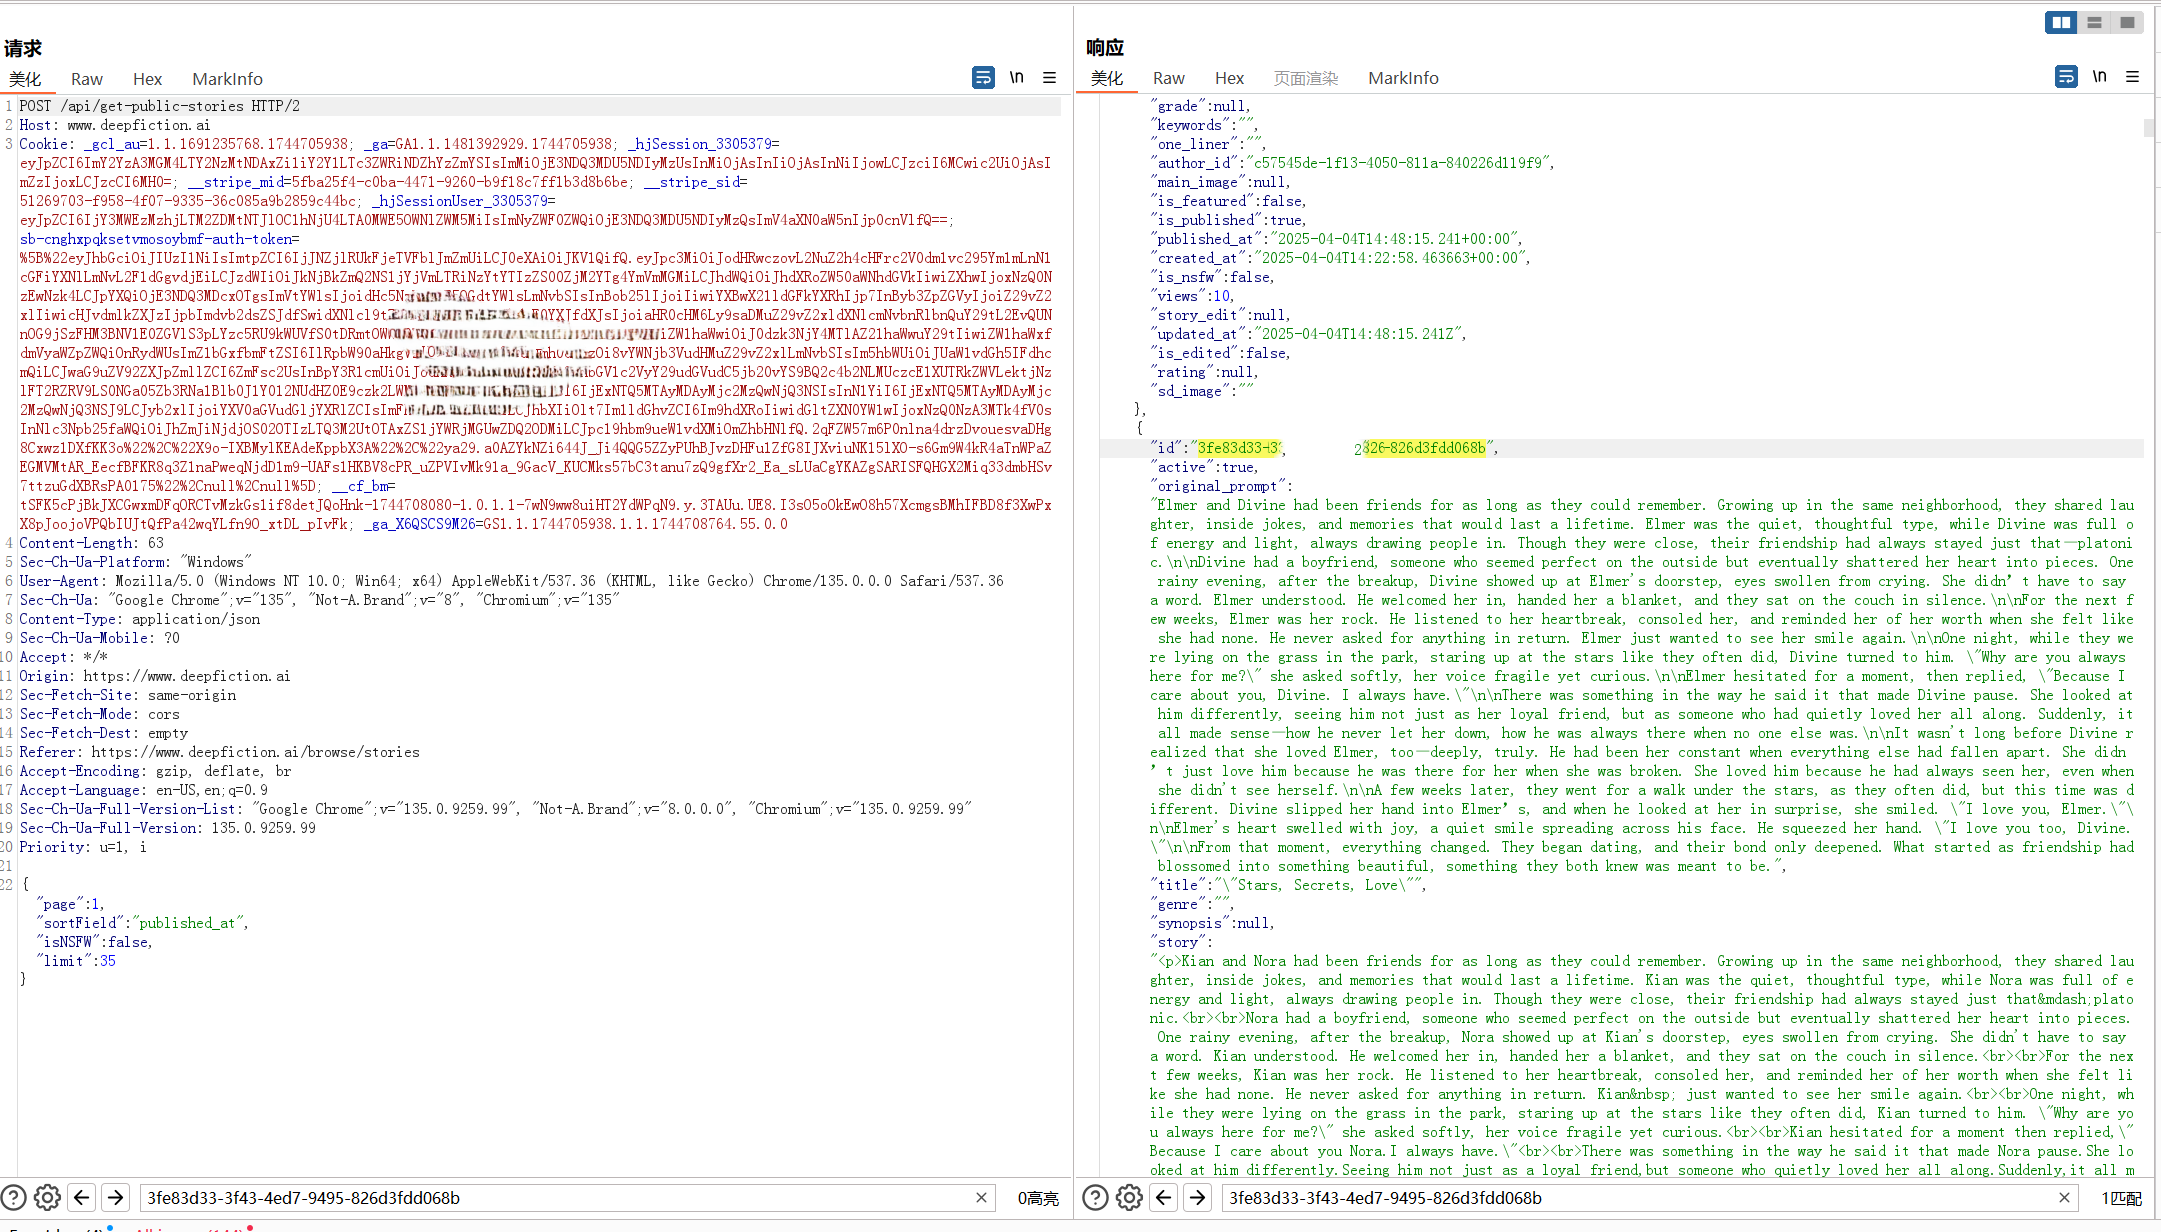
Figure 3 role configuration leakage

影響を受ける脆弱性

この脆弱性は、https://www.deepfiction.ai のすべてのユーザーに影響を与える可能性があります。ユーザーのチャットクレジットは、漏洩した treatment_id と user_id によって悪用されます。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




